Conformité RGPD des enregistrements de réunions : la checklist pour les équipes IT et conformité
La conformité RGPD des enregistrements de réunions va bien au-delà du consentement. Voici la checklist AIPD, fournisseurs, comité d'entreprise et sécurité dont les équipes IT et conformité ont réellement besoin.

La plupart des équipes règlent la partie facile de la conformité RGPD des enregistrements de réunions dès le premier jour : elles choisissent une base légale et informent les participants que l’appel est enregistré. Puis un questionnaire de sécurité d’un client demande un accord de traitement des données avec votre fournisseur d’enregistrement, ou un employé en Allemagne s’interroge sur l’accord du comité d’entreprise, et personne n’a de réponse. C’est là que les programmes de conformité patinent vraiment, pas sur le consentement.
Ce guide couvre la seconde moitié de l’histoire. Si vous avez besoin des fondamentaux, notre guide RGPD sur l’enregistrement des réunions détaille les bases légales, le consentement, la conservation et les droits des personnes concernées. Ici, nous passons en revue les documents qu’une équipe IT ou conformité doit produire : une décision d’AIPD, une entrée dans le registre des activités de traitement, un dossier de due diligence sur les fournisseurs, une preuve de consultation des employés, et une checklist sécurité à présenter aux auditeurs.
Pourquoi “Nous demandons le consentement” ne suffit pas
Un programme d’enregistrement peut annoncer chaque appel, respecter une politique de conservation rigoureuse, et échouer quand même à un audit de conformité parce que personne n’a documenté les décisions sous-jacentes. Le principe de responsabilité du RGPD impose de prouver votre travail, pas juste de bien faire les choses en silence. Pour les enregistrements de réunions, cette paperasse se classe généralement en cinq catégories :
- Une décision documentée sur la nécessité d’une évaluation des risques formelle
- Une entrée dans le registre des activités de traitement de votre organisation
- Un dossier de due diligence sur chaque fournisseur d’enregistrement ou de transcription
- Une preuve de consultation des représentants du personnel, si requise
- Un document détaillant les mesures de sécurité techniques et organisationnelles
Oubliez l’un de ces éléments et l’enregistrement lui-même peut être parfaitement légal alors que votre dossier de conformité est vide. Voici comment remplir chaque case.
Avez-vous besoin d’une AIPD pour les enregistrements de réunions ?
Une Analyse d’Impact sur la Protection des Données (AIPD) est une évaluation des risques que le RGPD exige avant tout traitement “susceptible d’engendrer un risque élevé” pour les droits des personnes. La plupart des enregistrements internes routiniers ne franchissent pas ce seuil. Enregistrer des appels commerciaux, des standups ou des sessions de formation avec un avertissement clair et une courte durée de conservation relève d’une activité professionnelle normale et peu risquée.
Vous devriez réaliser une AIPD, ou au moins documenter pourquoi vous avez décidé de ne pas le faire, quand l’enregistrement de réunions touche à l’un de ces points :
- Surveillance systématique des employés, comme l’enregistrement de chaque appel client pour évaluation des performances plutôt que des contrôles ponctuels
- Données sensibles à grande échelle, par exemple des détails de santé discutés en RH ou lors d’appels médicaux
- Nouvelle technologie déployée largement, comme une transcription IA ou une analyse des émotions utilisée pour la première fois à l’échelle de l’entreprise
- Décisions automatisées basées sur l’enregistrement, comme un algorithme notant les commerciaux ou signalant des appels “à risque” sans revue humaine
Si aucun de ces cas ne s’applique, une note interne expliquant pourquoi une AIPD complète n’était pas nécessaire suffit pour un auditeur. Sinon, l’AIPD doit décrire le traitement, évaluer sa nécessité et proportionnalité, identifier les risques pour les personnes enregistrées, et lister les mesures pour les réduire : restrictions d’accès, durée de conservation raccourcie, ou masquage des segments sensibles.
Ajoutez les enregistrements de réunions à votre registre des activités de traitement
L’article 30 du RGPD impose à la plupart des organisations de tenir un Registre des Activités de Traitement (RAT), un inventaire des données personnelles traitées, leur finalité et leur mode de traitement. Les enregistrements de réunions sont souvent oubliés car perçus comme une infrastructure plutôt qu’une “activité de traitement” distincte.
Une entrée de RAT pour les enregistrements doit inclure :
| Champ | Exemple |
|---|---|
| Finalité | Prise de notes interne, revue d’appels commerciaux, formation |
| Catégories de données | Voix, vidéo, nom, contenu partagé à l’écran, transcription IA |
| Catégories de personnes | Employés, clients, candidats |
| Base légale | Intérêt légitime (interne) ou consentement (appels clients) |
| Durée de conservation | 90 jours en interne, durée du contrat pour les appels clients |
| Destinataires | Équipe interne uniquement, ou tiers nommés |
| Transferts internationaux | Lieu de stockage et traitement par l’outil d’enregistrement |
| Mesures de sécurité | Chiffrement au repos, contrôles d’accès, journalisation |
Si vous tenez déjà un RAT pour d’autres systèmes, ajoutez les enregistrements comme une ligne distincte plutôt que de les fondre dans une entrée générique “communications”. Les régulateurs et auditeurs les recherchent spécifiquement par nom.
 Essayez Record Meeting
Enregistrez Google Meet depuis le navigateur sans bot intrusif. Les enregistrements, transcriptions et résumés restent dans votre Google Workspace, simplifiant votre RAT et les contrôles d'accès.
Essai gratuit
Évaluer votre fournisseur d’enregistrement : ACD, sous-traitants et transferts
Tout outil d’enregistrement ou de transcription externe est un sous-traitant agissant pour votre compte. Le RGPD exige un contrat écrit, un Accord de Confidentialité des Données (ACD), entre vous et le fournisseur avant tout envoi de données personnelles. C’est l’étape la plus souvent ignorée, car souscrire à un outil d’enregistrement semble comme installer un logiciel, pas nommer un sous-traitant.
Avant de vous reposer sur un fournisseur, vérifiez :
Ce que l’ACD doit couvrir
- Les catégories de données traitées (audio, vidéo, transcriptions) et leur finalité
- La confirmation que le fournisseur ne traite les données que sur instruction documentée
- Des obligations de confidentialité pour tout accès côté fournisseur
- Des mesures de sécurité, idéalement référençant une norme ou certification
- Des délais de notification en cas de violation
- La suppression ou restitution des données à la fin du contrat
- La liste des sous-traitants du fournisseur, pour savoir qui d’autre accède aux enregistrements
La plupart des fournisseurs sérieux publient un ACD à accepter en ligne ou à demander aux ventes. Si un outil n’en fournit pas, c’est un signal d’alarme rédhibitoire.
Transferts internationaux de données
Si votre fournisseur traite ou stocke des données hors UE/RU, vous avez besoin d’un mécanisme de transfert valide, généralement les Clauses Contractuelles Types (CCT) de la Commission européenne, en plus de l’ACD. Demandez explicitement où sont traités et stockés les enregistrements et transcriptions, pas juste le siège de l’entreprise. Garder les enregistrements dans une infrastructure que vous contrôlez déjà évite presque entièrement cette question.
Comités d’entreprise et consultation des employés
C’est l’étape la plus ignorée des guides, et celle qui piège le plus les équipes multinationales. Dans plusieurs pays de l’UE, enregistrer les employés pendant des réunions compte comme une forme de surveillance au travail, déclenchant des droits de représentation du personnel parallèles au RGPD.
- Allemagne. Un Betriebsrat (comité d’entreprise) a généralement des droits de codécision sur les systèmes techniques capables de surveiller la conduite ou la performance des employés. Déployer des outils d’enregistrement ou d’évaluation d’appels sans accord du comité est une faille courante et coûteuse.
- France et Pays-Bas. Des obligations similaires s’appliquent via le comité social et économique et l’ondernemingsraad, surtout pour les outils enregistrant ou analysant le comportement des employés.
- Champ d’action. Le déclencheur est généralement la capacité à surveiller, pas l’usage effectif. Un outil utilisable pour évaluer les performances peut nécessiter un accord même si vous ne l’utilisez que pour la prise de notes.
Si votre organisation opère dans un pays avec représentation statutaire du personnel, impliquez les RH et un conseil local avant le déploiement, pas après. Un accord signé du comité d’entreprise, ou une attestation documentée de non-requise, fait partie du dossier de conformité au même titre que l’AIPD et le RAT.
Checklist des mesures de sécurité techniques et organisationnelles
Le RGPD exige des mesures de sécurité “adaptées au risque”, une formulation volontairement vague. Pour les enregistrements de réunions, auditeurs et questionnaires de sécurité clients vérifient généralement :
- Chiffrement en transit et au repos pour enregistrements, transcriptions et résumés
- Accès par rôle, limitant la visibilité aux personnes ayant une raison professionnelle
- Pas de partage par lien public par défaut, désactivé sauf choix explicite
- Journalisation des accès, traçant qui a vu, téléchargé ou partagé un enregistrement
- Suppression automatique, alignée sur la durée de conservation du RAT
- Authentification multifacteur sur tout compte accédant aux archives
- Procédures d’incident documentées spécifiques aux enregistrements exposés
Documentez cette liste une fois comme norme interne, puis référencez-la pour chaque nouvel outil évalué. Cela transforme “est-ce conforme” d’un débat en une checklist.
Qu’est-ce qui constitue une violation impliquant un enregistrement ?
Une violation de données personnelles est tout incident entraînant destruction, perte, altération ou divulgation non autorisée. Pour les enregistrements, les scénarios réalistes sont :
- Un enregistrement partagé avec “toute personne ayant le lien” et transmis en dehors de l’organisation
- Un enregistrement envoyé par erreur à la mauvaise liste de diffusion
- Un compte fournisseur compromis exposant des enregistrements
- Un employé partant gardant accès à un drive partagé d’enregistrements
Si l’un de ces cas se produit et que l’enregistrement contient des données personnelles, vous avez généralement 72 heures pour notifier votre autorité de contrôle, et dans les cas graves les personnes concernées. Centraliser les enregistrements dans un emplacement contrôlé permet d’évaluer rapidement l’étendue d’une violation. Pour une vue d’ensemble des risques, consultez notre guide confidentialité des enregistrements Google Meet.
La checklist complète de conformité
Utilisez cette liste pour un audit de votre programme d’enregistrement :
- Base légale choisie et documentée pour chaque usage
- Avertissement donné à chaque fois, oralement et dans l’invitation
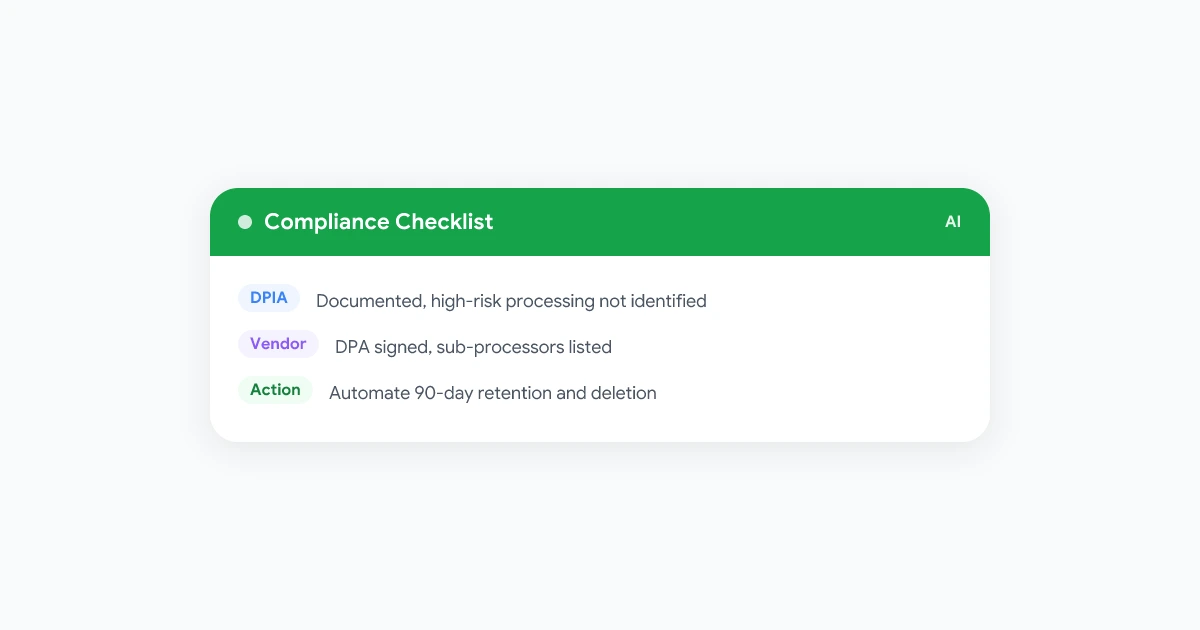
- AIPD réalisée, ou raison documentée de non-requise
- Enregistrements ajoutés comme ligne distincte dans le RAT
- ACD signé avec chaque fournisseur, sous-traitants listés
- CCT ou autre mécanisme pour les transferts hors UE
- Consultation du comité d’entreprise réalisée si applicable
- Checklist sécurité comparée aux paramètres réels du fournisseur
- Durées de conservation automatisées
- Procédures de violation spécifiques documentées
Complétez cette checklist avec notre modèle de politique d’enregistrement pour un document opérationnel, et notre guide d’étiquette pour l’enregistrement pour des bonnes pratiques au quotidien.
Questions fréquentes
En résumé
La conformité RGPD des enregistrements de réunions est autant une question de documentation que de politique. Commencez par les fondamentaux (base légale, avertissement, conservation), puis comblez les lacunes révélées par les audits : décision d’AIPD, entrée dans le RAT, ACD signés, accord du comité d’entreprise si nécessaire, et une checklist sécurité prête à être présentée.
Construisez ce dossier une fois, maintenez-le à jour, et un programme d’enregistrement perçu comme risqué deviendra un dossier que vous pourrez soumettre à un auditeur en toute sérénité. Pour commencer, évaluez votre configuration actuelle avec notre aperçu sécurité de Record Meeting.