Cumplimiento del GDPR en grabaciones de reuniones: Checklist para equipos de TI y cumplimiento
Guía para cumplir con el GDPR al grabar reuniones: DPIA, acuerdos con proveedores, consulta a empleados y medidas de seguridad necesarias.
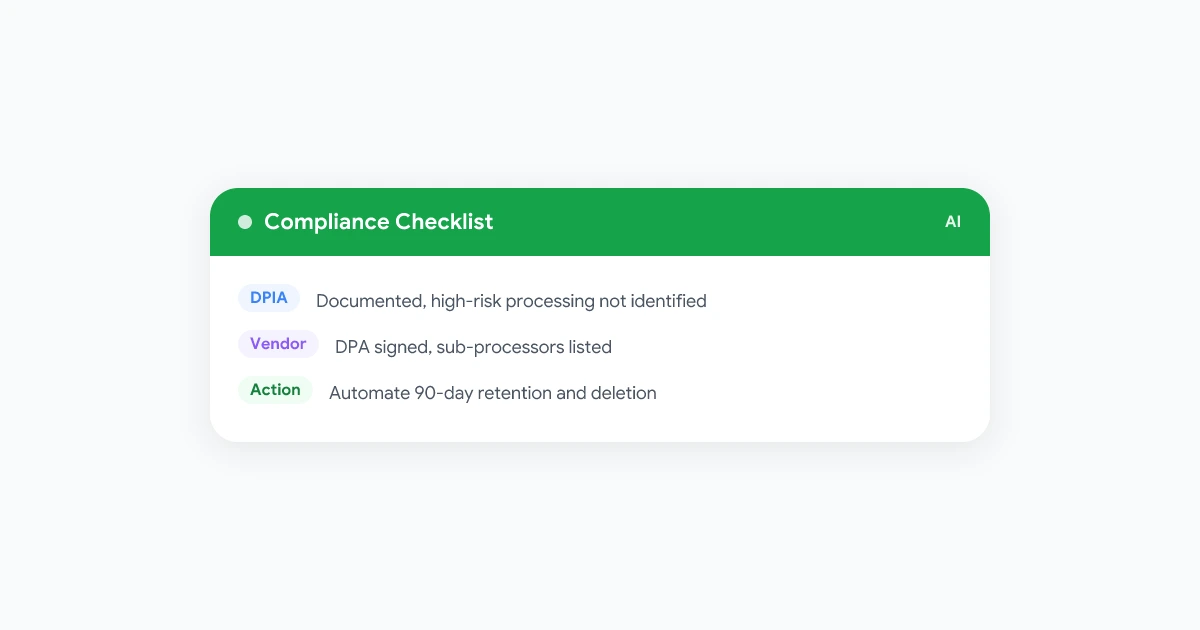
La mayoría de los equipos resuelven la parte fácil del cumplimiento del GDPR en grabaciones de reuniones el primer día: eligen una base legal y avisan que la llamada se grabará. Pero cuando un cliente pide un Acuerdo de Procesamiento de Datos con tu proveedor de grabación, o un empleado en Alemania pregunta si el comité de empresa lo aprobó, nadie tiene respuesta. Ahí es donde los programas de cumplimiento se estancan realmente, no en el consentimiento.
Esta guía cubre la segunda mitad de la historia. Si necesitas lo básico primero, nuestra guía GDPR para grabación de reuniones explica en profundidad las bases legales, consentimiento, retención y derechos de los interesados. Aquí veremos los documentos que un equipo de TI o cumplimiento debe preparar: decisión de DPIA, entrada en el Registro de Actividades de Procesamiento, due diligence de proveedores, consulta a empleados y checklist de seguridad para auditorías.
Por qué “pedimos consentimiento” no equivale a cumplir
Un programa de grabación puede anunciar cada llamada, tener un buen calendario de retención y aún así fallar en una revisión de cumplimiento porque nadie documentó las decisiones detrás. El principio de responsabilidad del GDPR exige que demuestres tu trabajo, no solo que hagas lo correcto en silencio. Para grabaciones de reuniones, ese papeleo suele dividirse en cinco áreas:
- Decisión documentada sobre si el procesamiento necesita una evaluación de riesgos formal
- Una entrada en el registro de qué datos personales procesas y por qué
- Due diligence de cada proveedor de grabación o transcripción
- Prueba de que se consultó a representantes de empleados cuando sea necesario
- Medidas técnicas y organizativas de seguridad por escrito
Si falta alguna, la grabación puede ser legal pero tu archivo de cumplimiento estará vacío. Veamos cómo llenar cada área.
¿Necesitas una DPIA para grabar reuniones?
Una Evaluación de Impacto en la Protección de Datos (DPIA) es obligatoria bajo GDPR antes de procesamientos que supongan “un alto riesgo” para los derechos de las personas. La mayoría de grabaciones internas rutinarias no superan ese umbral. Grabar llamadas comerciales, reuniones diarias o sesiones de formación con aviso claro y retención breve es una actividad empresarial normal de bajo riesgo.
Debes hacer una DPIA, o al menos documentar por qué no es necesaria, cuando la grabación coincida con:
- Monitorización sistemática de empleados, como grabar cada llamada de soporte para puntuar desempeño en vez de revisiones puntuales
- Datos especiales a gran escala, como detalles de salud en llamadas de RRHH o médicas
- Nueva tecnología a gran escala, como implementar transcripción por IA o análisis de emociones por primera vez en toda la organización
- Decisiones automatizadas basadas en la grabación, como algoritmos que puntúan comerciales sin revisión humana
Si nada de esto aplica, una nota interna breve explicando por qué no se necesita DPIA basta para un auditor. Si aplica, la DPIA debe describir el procesamiento, evaluar necesidad y proporcionalidad, identificar riesgos para los grabados y listar medidas para reducirlos, como restricciones de acceso, retención más corta o eliminación de segmentos sensibles.
Añade la grabación de reuniones a tu Registro de Actividades de Procesamiento
El artículo 30 del GDPR exige a la mayoría de organizaciones mantener un Registro de Actividades de Procesamiento (ROPA), un inventario de qué datos personales procesas, por qué y cómo. La grabación de reuniones se olvida fácil aquí porque parece infraestructura, no una “actividad de procesamiento” distinta.
Una entrada de ROPA para grabaciones debe incluir:
| Campo | Ejemplo |
|---|---|
| Propósito | Notas internas, revisión de llamadas comerciales, formación |
| Categorías de datos | Voz, video, nombre, contenido compartido en pantalla, transcripción por IA |
| Categorías de personas | Empleados, clientes, candidatos |
| Base legal | Intereses legítimos (internas) o consentimiento (llamadas con clientes) |
| Periodo de retención | 90 días internas, duración del contrato para clientes |
| Destinatarios | Solo equipo interno, o terceros específicos |
| Transferencias internacionales | Dónde almacena y procesa datos la herramienta de grabación |
| Medidas de seguridad | Cifrado en reposo, controles de acceso, registro de auditoría |
Si ya tienes un ROPA para otros sistemas, añade la grabación como línea independiente, no dentro de una entrada genérica de “comunicaciones”. Los reguladores la buscan específicamente.
 Prueba Record Meeting
Graba Google Meet desde el navegador sin que un bot se una a la llamada. Grabaciones, transcripciones y resúmenes se quedan en tu Google Workspace, simplificando la entrada ROPA y controles de acceso.
Empieza gratis
Evaluación de proveedores de grabación: DPAs, subprocesadores y transferencias
Cualquier herramienta de grabación o transcripción no desarrollada internamente es un encargado del tratamiento que actúa bajo tus instrucciones. El GDPR exige un contrato por escrito, un Acuerdo de Procesamiento de Datos (DPA), entre tú y el proveedor antes de enviarle datos personales. Esto es lo que más equipos saltan, porque contratar una herramienta de grabación parece instalar software, no nombrar un encargado.
Antes de confiar en un proveedor para grabaciones, confirma lo siguiente.
Qué debe cubrir el DPA
- Categorías de datos procesados (audio, video, transcripciones) y propósito
- Confirmación de que el proveedor solo procesa datos bajo tus instrucciones documentadas
- Obligaciones de confidencialidad para quien acceda a los datos en el proveedor
- Medidas de seguridad, idealmente referenciando un estándar o certificación
- Plazos de notificación de brechas del proveedor hacia ti
- Eliminación o devolución de datos al dejar de usar la herramienta
- Lista de subprocesadores del proveedor, para saber quién más accede a las grabaciones
La mayoría de proveedores serios publican un DPA que puedes aceptar online o solicitar a ventas. Si una herramienta no puede proporcionarlo, es una bandera roja para cualquier uso empresarial.
Transferencias internacionales de datos
Si tu proveedor procesa o almacena datos fuera de la UE o Reino Unido, necesitas un mecanismo válido, típicamente las Cláusulas Contractuales Estándar (SCCs), además del DPA. Pregunta directamente dónde se procesan y almacenan grabaciones y transcripciones, no solo dónde está la sede. Mantener grabaciones en infraestructura que ya controlas, en vez de en la nube de un proveedor en una jurisdicción poco clara, elimina esta pregunta casi por completo.
Comités de empresa y consulta a empleados
Este es el paso que más guías omiten y el que más problemas causa a equipos multinacionales. En varios países de la UE, grabar empleados en reuniones cuenta como monitorización laboral, lo que activa derechos de representación que van junto al GDPR.
- Alemania. Un Betriebsrat (comité de empresa) suele tener derechos de codeterminación sobre sistemas técnicos capaces de monitorizar conducta o desempeño. Implementar herramientas de grabación o puntuación de llamadas sin acuerdo del comité es un vacío de cumplimiento común y costoso.
- Francia y Países Bajos. Obligaciones similares aplican a través del comité social et économique y el ondernemingsraad, especialmente para herramientas que registran o analizan comportamiento de empleados.
- Alcance del comité. El desencadenante suele ser la capacidad de monitorizar, no si revisas cada grabación. Una herramienta que podría usarse para evaluar desempeño a menudo necesita aprobación aunque solo la uses para tomar notas hoy.
Si operas en un país con representación estatutaria de empleados, involucra a RRHH y asesoría local antes de implementar grabaciones, no después. Un acuerdo firmado con el comité, o documentación de que no es necesario, pertenece al mismo archivo de cumplimiento que tu DPIA y entrada ROPA.
Checklist de medidas técnicas y organizativas de seguridad
El GDPR exige medidas de seguridad “adecuadas al riesgo”, algo intencionalmente vago. Para grabaciones de reuniones, auditores y cuestionarios de seguridad suelen buscar esta lista concreta:
- Cifrado en tránsito y en reposo para grabaciones, transcripciones y resúmenes
- Acceso basado en roles, para que las grabaciones solo sean visibles para quien tenga motivo laboral, no toda la organización por defecto
- Sin compartir enlaces públicos como configuración predeterminada, con “cualquiera con el enlace” desactivado a menos que se elija explícitamente
- Registro de auditoría de quién vio, descargó o compartió una grabación
- Retención y eliminación automatizadas, vinculadas al calendario en tu entrada ROPA, no limpieza manual
- Autenticación multifactor en cualquier cuenta que pueda acceder al archivo de grabaciones
- Pasos documentados de respuesta a incidentes específicos para exposición o uso indebido de grabaciones
Escribe esta lista una vez como estándar interno breve, luego apunta cada evaluación de herramienta a ella. Convierte “¿es esto compatible?” de debate en checklist.
Qué cuenta como brecha con grabaciones de reuniones
Una brecha de datos personales es cualquier incidente que lleve a destrucción, pérdida, alteración o divulgación no autorizada de datos personales. Para grabaciones, los escenarios realistas son:
- Una grabación compartida con “cualquiera con el enlace” y reenviada fuera de la organización
- Una grabación enviada por error a la lista de distribución equivocada
- Una cuenta de proveedor comprometida exponiendo grabaciones almacenadas
- Un empleado que se va conservando acceso a una unidad compartida con grabaciones
Si algo así ocurre y la grabación contiene datos personales, generalmente tienes 72 horas para notificar a tu autoridad de control, y en casos de mayor riesgo a los afectados también. Tener grabaciones centralizadas en un lugar con controles de acceso, no dispersas en unidades personales y descargas de chat, permite evaluar el alcance de una brecha a tiempo para cumplir ese plazo. Para más contexto sobre dónde acaban las grabaciones y quién puede acceder, consulta nuestra guía de privacidad de grabaciones de Google Meet.
Checklist completo de cumplimiento
Usa esto como lista de verificación para revisar tu programa de grabación:
- Base legal elegida y documentada para cada caso de uso
- Aviso de grabación dado cada vez, verbalmente y en la invitación
- DPIA completada, o razón documentada de por qué no era necesaria
- Grabación de reuniones añadida como línea independiente en el ROPA
- DPA firmado con cada proveedor de grabación o transcripción, subprocesadores listados
- SCCs u otro mecanismo válido para transferencias fuera de la UE
- Consulta a comité de empresa o representantes de empleados completada donde aplique
- Checklist de medidas de seguridad revisado contra configuraciones reales del proveedor
- Periodos de retención automatizados, no manuales
- Pasos de respuesta a brechas específicos para grabaciones documentados
Combina este checklist con nuestra plantilla de política de grabación de reuniones para convertirla en un documento que todo tu equipo pueda seguir, y nuestra guía de etiqueta para grabación de reuniones para normas diarias que eviten que grabar se sienta invasivo.
Preguntas frecuentes
Conclusión
El cumplimiento del GDPR en grabaciones de reuniones es tanto un problema de papeleo como de política. Haz bien lo básico primero (base legal, aviso, retención), luego cierra los vacíos que realmente aparecen en auditorías y cuestionarios: decisión de DPIA, entrada en ROPA, DPAs firmados, aprobación de comité donde aplique y checklist de seguridad que puedas presentar cuando se pida.
Construye el archivo una vez, mantenlo actualizado según cambien proveedores y casos de uso, y un programa de grabación que parecía arriesgado se convertirá en algo que puedes entregar a un auditor sin prisas. Revisa tu configuración actual contra el resumen de seguridad de Record Meeting como punto de partida.