Conformidade com o GDPR em Gravações de Reuniões: O Checklist para Equipes de TI e Compliance
A conformidade com o GDPR em gravações de reuniões vai além do consentimento. Veja o checklist de AIPD, fornecedores, comitês de empresa e segurança que as equipes de TI e compliance realmente precisam.

A maioria das equipes resolve a parte fácil da conformidade com o GDPR em gravações de reuniões logo no início: escolhem uma base legal e avisam que a chamada está sendo gravada. Mas quando um questionário de segurança de um cliente pede um Acordo de Processamento de Dados com o fornecedor de gravação, ou um funcionário na Alemanha pergunta se o comitê de empresa aprovou, ninguém tem resposta. É aí que os programas de conformidade emperram de verdade, não no consentimento.
Este guia é a segunda parte da história. Se você precisa dos fundamentos primeiro, nosso guia de gravação de reuniões no GDPR cobre base legal, consentimento, retenção e direitos dos titulares em detalhes. Aqui, vamos passar pelos artefatos que uma equipe de TI ou compliance precisa produzir: uma decisão de AIPD, um registro no ROPA, uma análise de fornecedores, um registro de consulta a funcionários e um checklist de segurança que você pode apresentar a um auditor.
Por que “Pedimos Consentimento” Não é o Mesmo que Conformidade
Um programa de gravação pode anunciar todas as chamadas, manter um cronograma de retenção organizado e ainda falhar em uma auditoria porque ninguém documentou as decisões por trás dele. O princípio de responsabilidade do GDPR significa que você precisa mostrar seu trabalho, não apenas fazer a coisa certa em silêncio. Para gravações de reuniões, essa papelada geralmente se divide em cinco categorias:
- Uma decisão documentada sobre se o processamento precisa de uma avaliação de risco formal
- Um registro no inventário de dados pessoais da sua organização (ROPA)
- Uma análise de due diligence para cada fornecedor de gravação ou transcrição
- Prova de que representantes dos funcionários foram consultados, quando necessário
- Um conjunto escrito de medidas técnicas e organizacionais de segurança
Se faltar um desses, a gravação em si pode ser perfeitamente legal, mas seu arquivo de conformidade estará vazio. Veja como preencher cada categoria.
Você Precisa de uma AIPD para Gravações de Reuniões?
Uma Avaliação de Impacto sobre a Proteção de Dados (AIPD) é uma avaliação de risco formal que o GDPR exige antes de iniciar processamentos que “possam resultar em alto risco” para os direitos das pessoas. A maioria das gravações internas rotineiras não chega a esse nível. Gravar chamadas de vendas, reuniões diárias ou sessões de treinamento com aviso claro e um período de retenção curto é uma atividade empresarial normal e de baixo risco.
Você deve fazer uma AIPD, ou pelo menos documentar por que decidiu não fazer, quando a gravação de reuniões se sobrepõe a qualquer um destes:
- Monitoramento sistemático de funcionários, como gravar todas as chamadas de suporte ao cliente para avaliação de desempenho, em vez de verificações pontuais
- Dados de categoria especial em grande escala, como detalhes de saúde discutidos em chamadas de RH ou atendimento médico
- Nova tecnologia em escala, como implementar transcrição por IA ou análise de emoções em toda a organização pela primeira vez
- Decisões automatizadas baseadas na gravação, como um algoritmo que avalia representantes de vendas ou sinaliza chamadas “arriscadas” sem revisão humana
Se nenhum desses se aplicar, uma nota interna explicando por que uma AIPD completa não foi necessária é suficiente para satisfazer um auditor. Se um deles se aplicar, a AIPD deve descrever o processamento, avaliar necessidade e proporcionalidade, identificar riscos para as pessoas gravadas e listar as medidas para reduzi-los, como restrições de acesso, retenção mais curta ou edição de trechos sensíveis.
Adicione Gravações de Reuniões ao Seu ROPA
O Artigo 30 do GDPR exige que a maioria das organizações mantenha um Registro de Atividades de Processamento (ROPA), basicamente um inventário dos dados pessoais que você processa, por que e como. As gravações de reuniões são fáceis de esquecer aqui porque parecem infraestrutura, não uma “atividade de processamento” distinta.
Um registro no ROPA para gravações de reuniões deve incluir:
| Campo | Exemplo |
|---|---|
| Finalidade | Anotações internas, revisão de chamadas de vendas, treinamento |
| Categorias de dados | Voz, vídeo, nome, conteúdo compartilhado na tela, transcrição por IA |
| Categorias de pessoas | Funcionários, clientes, candidatos |
| Base legal | Interesses legítimos (interno) ou consentimento (chamadas com clientes) |
| Período de retenção | 90 dias internos, duração do contrato para chamadas com clientes |
| Destinatários | Apenas equipe interna ou terceiros nomeados |
| Transferências internacionais | Onde a ferramenta de gravação armazena e processa dados |
| Medidas de segurança | Criptografia em repouso, controles de acesso, registro de auditoria |
Se você já mantém um ROPA para outros sistemas, adicione as gravações como um item próprio, não como parte de uma entrada genérica de “comunicações”. Reguladores e auditores procuram especificamente por isso.
 Experimente o Record Meeting
Grave reuniões do Google Meet diretamente do navegador, sem bots na chamada. Gravações, transcrições e resumos ficam dentro do seu Google Workspace, o que simplifica o ROPA e os controles de acesso.
Comece Grátis
Avaliando Seu Fornecedor de Gravação: APDs, Subprocessadores e Transferências
Qualquer ferramenta de gravação ou transcrição que não seja desenvolvida internamente é um processador de dados que age sob suas instruções. O GDPR exige um contrato escrito, um Acordo de Processamento de Dados (APD), entre você e o fornecedor antes de enviar quaisquer dados pessoais. Essa é a parte que a maioria das equipes ignora, porque assinar um serviço de gravação parece instalar um software, não nomear um processador.
Antes de confiar em um fornecedor para gravações, confirme o seguinte:
O que o APD deve cobrir
- As categorias de dados processados (áudio, vídeo, transcrições) e a finalidade
- Confirmação de que o fornecedor só processa dados sob suas instruções documentadas
- Obrigações de confidencialidade para qualquer pessoa com acesso no lado do fornecedor
- Medidas de segurança, de preferência referenciando um padrão ou certificação específica
- Prazos de notificação de violações do fornecedor para você
- Exclusão ou devolução dos dados quando você parar de usar a ferramenta
- Uma lista dos subprocessadores do fornecedor, para saber quem mais acessa as gravações
A maioria dos fornecedores respeitáveis publica um APD que você pode aceitar online ou solicitar ao comercial. Se uma ferramenta não puder fornecer um, isso é uma bandeira vermelha desqualificante para uso empresarial, não uma lacuna menor.
Transferências internacionais de dados
Se seu fornecedor processa ou armazena dados fora da UE ou do Reino Unido, você precisa de um mecanismo de transferência válido, normalmente as Cláusulas Contratuais Padrão (CCPs) da Comissão Europeia, além do APD. Pergunte diretamente onde as gravações e transcrições são processadas e armazenadas, não apenas onde a empresa tem sede. Manter as gravações em infraestrutura que você já controla, em vez de na nuvem de um fornecedor em uma jurisdição incerta, elimina essa questão quase por completo.
Comitês de Empresa e Consulta a Funcionários
Este é o passo que a maioria dos guias ignora e o que mais causa problemas em equipes multinacionais. Em vários países da UE, gravar funcionários durante reuniões é considerado uma forma de monitoramento no local de trabalho, o que aciona direitos de representação dos funcionários que existem além do GDPR.
- Alemanha. Um Betriebsrat (comitê de empresa) geralmente tem direitos de co-determinação sobre sistemas técnicos capazes de monitorar conduta ou desempenho. Implementar ferramentas de gravação ou avaliação de chamadas sem acordo do comitê é uma falha de conformidade comum e custosa.
- França e Holanda. Obrigações semelhantes de consulta se aplicam através do comité social et économique e do ondernemingsraad, especialmente para ferramentas que registram ou analisam comportamento de funcionários.
- Escopo do comitê. O gatilho geralmente é a capacidade de monitorar, não se você realmente revisa todas as gravações. Uma ferramenta que poderia ser usada para avaliação de desempenho muitas vezes precisa de aprovação, mesmo que você só a use para anotações hoje.
Se sua organização opera em um país com representação estatutária de funcionários, envolva RH e advogados locais antes de implementar gravações, não depois. Um acordo assinado com o comitê, ou uma documentação de que não é necessário, deve estar no mesmo arquivo de conformidade que sua AIPD e ROPA.
Checklist de Medidas Técnicas e Organizacionais de Segurança
O GDPR exige medidas de segurança “adequadas ao risco”, o que é intencionalmente vago. Para gravações de reuniões, auditores e questionários de segurança tendem a procurar a mesma lista concreta:
- Criptografia em trânsito e em repouso para gravações, transcrições e resumos
- Acesso baseado em funções, para que gravações sejam visíveis apenas a quem tem motivo comercial, não a toda a organização por padrão
- Nenhum compartilhamento de link público como configuração padrão, com “qualquer pessoa com o link” desativado a menos que explicitamente escolhido
- Registro de auditoria de quem visualizou, baixou ou compartilhou uma gravação
- Retenção e exclusão automatizadas, vinculadas ao cronograma no seu ROPA, não a limpeza manual
- Autenticação multifator em qualquer conta que possa acessar o arquivo de gravações
- Passos de resposta a incidentes documentados especificamente para exposição ou compartilhamento indevido de gravações
Documente essa lista uma vez como um padrão interno e use-a em todas as avaliações de ferramentas de gravação. Isso transforma “isso é conforme” de um debate em um checklist.
O que Conta como uma Violação Envolvendo Gravações
Uma violação de dados pessoais é qualquer incidente que leve à destruição, perda, alteração ou divulgação não autorizada de dados pessoais. Para gravações, os cenários realistas são:
- Uma gravação compartilhada com “qualquer pessoa com o link” e encaminhada fora da organização
- Uma gravação enviada acidentalmente para a lista de distribuição errada
- Uma conta de fornecedor comprometida expondo gravações ou transcrições
- Um funcionário que sai da empresa mantendo acesso a uma pasta compartilhada de gravações
Se qualquer um desses acontecer e a gravação contiver dados pessoais, você geralmente tem 72 horas para notificar sua autoridade supervisora e, em casos de alto risco, os indivíduos afetados. Ter gravações centralizadas em um local com controle de acesso, em vez de espalhadas em pastas pessoais e downloads de chat, é o que permite avaliar uma violação rápido o suficiente para cumprir esse prazo. Para uma visão mais ampla de onde as gravações acabam e quem pode acessá-las, veja nosso guia de privacidade de gravações do Google Meet.
O Checklist Completo de Conformidade
Use esta lista para revisar seu programa de gravações:
- Base legal escolhida e documentada para cada caso de uso
- Aviso de gravação dado sempre, verbalmente e no convite
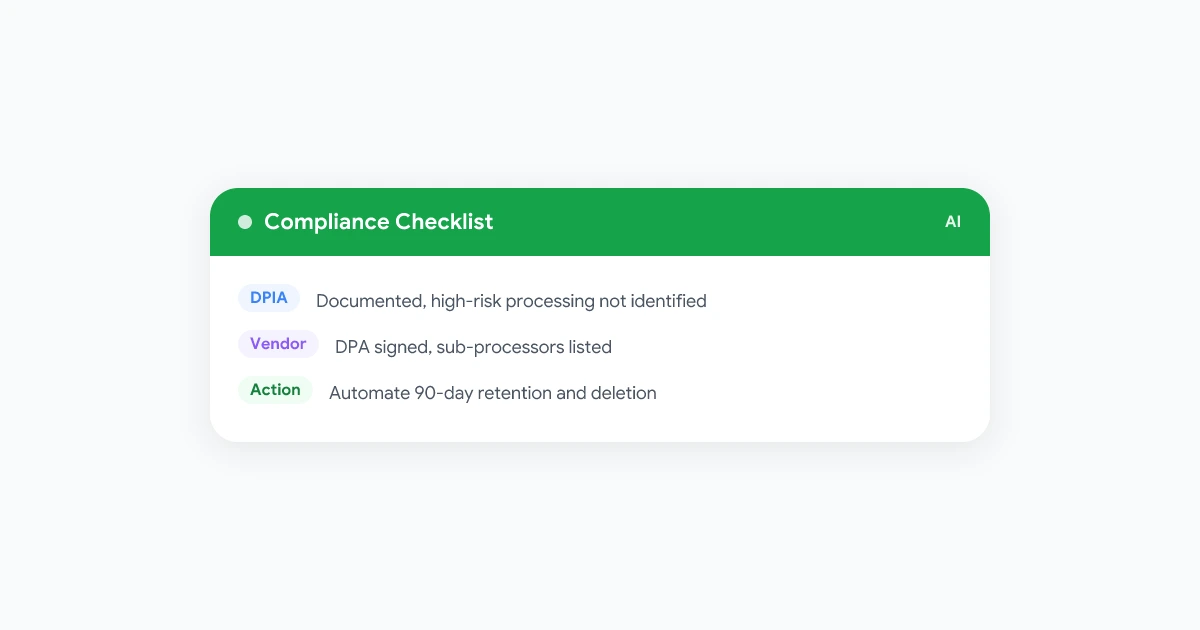
- AIPD concluída ou motivo documentado de por que não foi necessária
- Gravações adicionadas como um item próprio no ROPA
- APD assinado com cada fornecedor de gravação ou transcrição, subprocessadores listados
- CCPs ou outro mecanismo válido para transferências fora da UE
- Consulta a comitês de empresa ou representantes concluída, quando aplicável
- Checklist de segurança revisado contra as configurações reais do fornecedor
- Períodos de retenção automatizados, não manuais
- Passos de resposta a violações específicas para gravações documentados
Combine este checklist com nosso modelo de política de gravação para transformá-lo em um documento que toda a equipe possa seguir, e nosso guia de etiqueta em gravações para as normas do dia a dia que evitam que a gravação pareça invasiva.
Perguntas Frequentes
Conclusão
A conformidade com o GDPR em gravações de reuniões é tanto um problema de documentação quanto de política. Acerte os fundamentos primeiro (base legal, aviso, retenção), depois feche as lacunas que aparecem em auditorias e questionários: uma decisão de AIPD, um ROPA, APDs assinados, aprovação de comitês onde aplicável e um checklist de segurança que você possa apresentar quando solicitado.
Monte o arquivo uma vez, mantenha-o atualizado conforme fornecedores e casos de uso mudam, e um programa de gravações que parecia arriscado se tornará algo que você pode apresentar a um auditor sem correria. Revise sua configuração atual com a visão geral de segurança do Record Meeting como ponto de partida.