الامتثال لنظام حماية البيانات (GDPR) في تسجيل الاجتماعات: قائمة مراجعة لفريق تكنولوجيا المعلومات والامتثال
دليل عملي لفريق تكنولوجيا المعلومات حول متطلبات GDPR لتسجيل الاجتماعات: تقييم المخاطر، عقود معالجة البيانات، استشارة الموظفين، وإجراءات الأمان المطلوبة.
معظم الفرق تقوم بالجزء السهل من الامتثال لنظام حماية البيانات (GDPR) في تسجيل الاجتماعات في اليوم الأول: تختار أساسًا قانونيًا وتخبر الأشخاص أن المكالمة يتم تسجيلها. ثم يأتي استبيان أمان من عميل يطلب اتفاقية معالجة البيانات مع مزود التسجيل، أو يسأل موظف في ألمانيا عما إذا كان مجلس العمال قد وافق، ولا أحد لديه إجابة. هنا تتوقف برامج الامتثال فعليًا، وليس على مسألة الموافقة.
هذا الدليل هو النصف الثاني من القصة. إذا كنت بحاجة إلى الأساسيات أولاً، فإن دليلنا لـ GDPR في تسجيل الاجتماعات يغطي الأساس القانوني، الموافقة، الاحتفاظ بالبيانات، وحقوق الأفراد المعنيين بالتفصيل. هنا نستعرض المستندات التي يحتاج فريق تكنولوجيا المعلومات أو الامتثال إلى إعدادها: قرار تقييم تأثير حماية البيانات (DPIA)، إدخال في سجل أنشطة المعالجة، ملف تقييم المزودين، سجل استشارة الموظفين، وقائمة مراجعة أمان يمكن تسليمها للمراجع.
لماذا “نطلب الموافقة” لا تعني الامتثال الكامل
يمكن لبرنامج التسجيل أن يعلن عن كل مكالمة، ويحافظ على جدول احتفاظ منظم، ومع ذلك يفشل في مراجعة الامتثال لأن أحدًا لم يوثق القرارات خلفه. مبدأ المساءلة في GDPR يعني أنك يجب أن تظهر عملك، وليس فقط أن تفعل الشيء الصحيح بصمت. بالنسبة لتسجيل الاجتماعات تحديدًا، تندرج هذه الأوراق عادة في خمس فئات:
- قرار موثق عما إذا كانت المعالجة تحتاج إلى تقييم مخاطر رسمي
- إدخال في سجل مؤسستك لما تتم معالجته من بيانات شخصية ولماذا
- ملف تقييم لكل مزود تسجيل أو تحويل صوتي إلى نص تستخدمه
- دليل على استشارة ممثلي الموظفين، حيثما يلزم
- مجموعة مكتوبة من إجراءات الأمان الفنية والتنظيمية
إذا فاتك أحد هذه العناصر، يمكن أن يكون التسجيل نفسه قانونيًا تمامًا بينما ملف الامتثال الخاص بك فارغ. إليك كيفية ملء كل فئة.
هل تحتاج إلى تقييم تأثير حماية البيانات (DPIA) لتسجيل الاجتماعات؟
تقييم تأثير حماية البيانات (DPIA) هو تقييم مخاطر رسمي يطلبه GDPR قبل البدء في معالجة من المحتمل أن تنتج “مخاطر عالية” على حقوق الأفراد. معظم تسجيلات الاجتماعات الداخلية الروتينية لا تتجاوز هذا الحد. تسجيل مكالمات المبيعات، الاجتماعات اليومية، أو جلسات التدريب مع إشعار واضح وفترة احتفاظ قصيرة هو نشاط تجاري عادي ومنخفض المخاطر.
يجب إجراء DPIA، أو على الأقل توثيق سبب عدم الحاجة إليه، عندما يتداخل تسجيل الاجتماعات مع أي مما يلي:
- المراقبة المنتظمة للموظفين، مثل تسجيل كل مكالمة خدمة عملاء لتقييم الأداء بدلاً من المراجعات العشوائية
- بيانات فئة خاصة على نطاق واسع، مثل التفاصيل الصحية التي يتم مناقشتها في مكالمات الموارد البشرية أو الاستقبال الطبي
- تكنولوجيا جديدة على نطاق واسع، مثل تطبيق تحويل الصوت إلى نص بالذكاء الاصطناعي أو تحليل المشاعر عبر المؤسسة لأول مرة
- قرارات آلية مبنية على التسجيل، مثل خوارزمية تقيم مندوبي المبيعات أو تضع علامة على المكالمات “المحفوفة بالمخاطر” دون مراجعة بشرية
إذا لم ينطبق أي من ذلك، ملاحظة داخلية قصيرة تشرح سبب عدم الحاجة إلى DPIA كاملة تكفي لإرضاء المراجع. إذا انطبق أحدها، يجب أن يصف DPIA نفسه المعالجة، ويقيم الضرورة والتناسب، ويحدد المخاطر على الأشخاص المسجلين، ويذكر الإجراءات التي ستتخذها لتقليلها، مثل قيود الوصول، فترات احتفاظ أقصر، أو حذف المقاطع الحساسة.
أضف تسجيل الاجتماعات إلى سجل أنشطة المعالجة لديك
المادة 30 من GDPR تطلب من معظم المؤسسات الاحتفاظ بـ سجل أنشطة المعالجة (ROPA)، وهو جرد لما تقوم بمعالجته من بيانات شخصية ولماذا وكيف. من السهل نسيان تسجيل الاجتماعات هنا لأنه يبدو كبنية تحتية وليس “نشاط معالجة” متميز.
إدخال ROPA لتسجيل الاجتماعات يجب أن يشمل:
| الحقل | مثال |
|---|---|
| الغرض | تدوين الملاحظات الداخلية، مراجعة مكالمات المبيعات، التدريب |
| فئات البيانات | صوت، فيديو، اسم، محتوى مشاركة الشاشة، نص من الذكاء الاصطناعي |
| فئات الأشخاص | موظفون، عملاء، مرشحون |
| الأساس القانوني | مصالح مشروعة (داخلي) أو موافقة (مكالمات العملاء) |
| فترة الاحتفاظ | 90 يومًا داخليًا، مدة العقد لمكالمات العملاء |
| المستلمون | الفريق الداخلي فقط، أو أطراف ثالثة محددة |
| التحويلات الدولية | مكان تخزين ومعالجة بيانات أداة التسجيل |
| إجراءات الأمان | تشفير في حالة السكون، ضوابط الوصول، تسجيل التدقيق |
إذا كنت تحتفظ بـ ROPA لأنظمة أخرى، أضف التسجيل كبند مستقل بدلاً من دمجه في إدخال عام “اتصالات”. المنظمون والمراجعون يبحثون عنه بالاسم تحديدًا.
 جرب Record Meeting
سجل اجتماعات Google Meet مباشرة من المتصفح دون انضمام بوت إلى المكالمة. التسجيلات، النصوص، والملخصات تبقى داخل Google Workspace الخاص بك، مما يجعل إدخال ROPA وضوابط الوصول بسيطة.
ابدأ مجانًا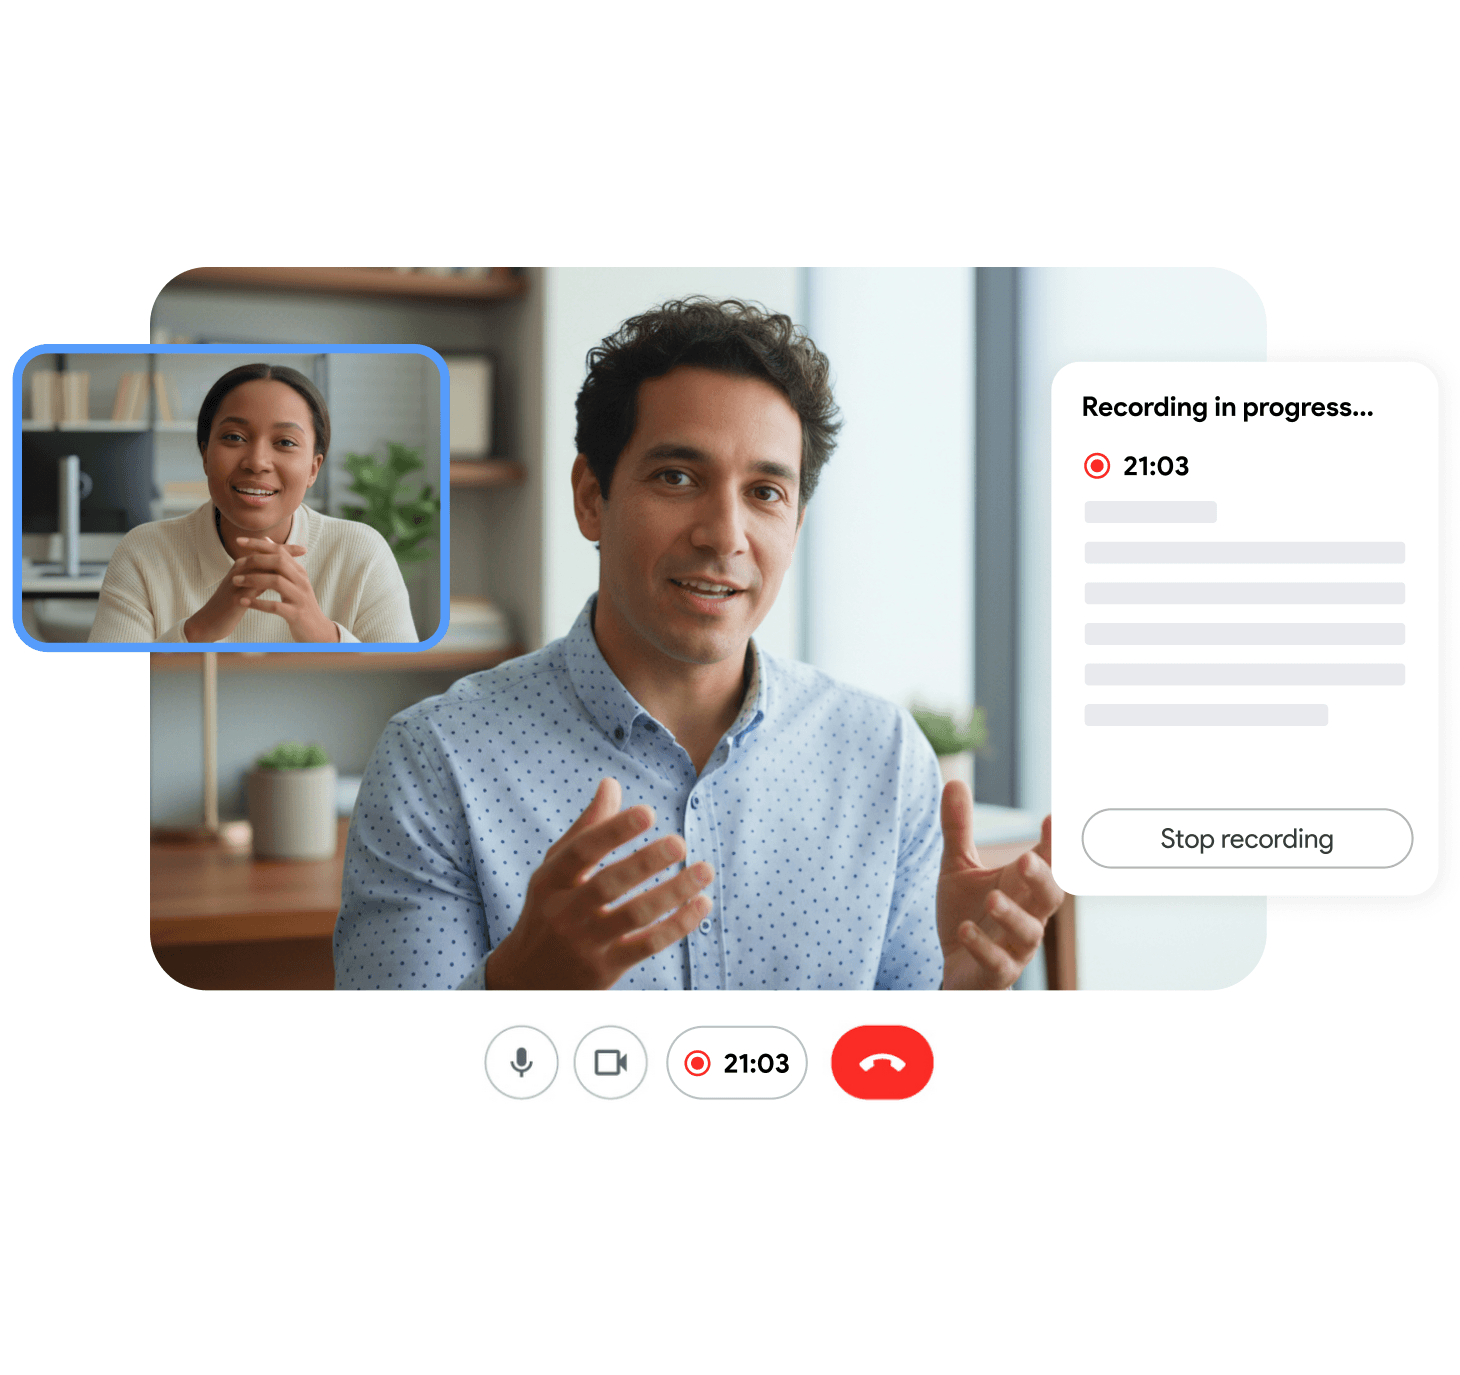
تقييم مزود التسجيل: عقود معالجة البيانات، معالجات فرعية، وتحويلات
أي أداة تسجيل أو تحويل صوتي إلى نص ليست مبنية بالكامل داخليًا هي معالج بيانات يعمل بتعليماتك. يطلب GDPR عقدًا مكتوبًا، اتفاقية معالجة البيانات (DPA)، بينك وبين ذلك المزود قبل إرسال أي بيانات شخصية إليه. هذه هي الخطوة التي يتخطاها معظم الفرق، لأن الاشتراك في أداة تسجيل يبدو كتثبيت برنامج وليس تعيين معالج.
قبل الاعتماد على مزود لتسجيل الاجتماعات، تأكد مما يلي.
ما يجب أن تغطيه DPA
- فئات البيانات المعالجة (صوت، فيديو، نصوص) والغرض
- تأكيد أن المزود يعالج البيانات فقط وفقًا لتعليماتك الموثقة
- التزامات السرية لأي شخص لديه وصول من جانب المزود
- إجراءات الأمان، مع الإشارة إلى معيار أو شهادة محددة إن أمكن
- مواعيد إخطار المزود لك في حالة الاختراق
- حذف أو إعادة البيانات عند التوقف عن استخدام الأداة
- قائمة المعالجات الفرعية الخاصة بالمزود، لمعرفة من آخر يلمس التسجيل
معظم المزودين الموثوقين ينشرون DPA يمكنك قبولها عبر الإنترنت أو طلبها من المبيعات. إذا لم تتمكن أداة من تقديم واحدة، فهذه علامة حمراء تستبعد أي استخدام تجاري، وليست فجوة بسيطة.
تحويلات البيانات الدولية
إذا كان مزود التسجيل الخاص بك يعالج أو يخزن بيانات خارج الاتحاد الأوروبي أو المملكة المتحدة، فأنت بحاجة إلى آلية تحويل صالحة، عادةً بنود العقد القياسية (SCCs) من المفوضية الأوروبية، مضافة فوق DPA. اسأل مباشرة أين تتم معالجة وتخزين التسجيلات والنصوص، وليس فقط مكان المقر الرئيسي للشركة. الاحتفاظ بالتسجيلات داخل بنية تحتية تتحكم فيها بالفعل، بدلاً من سحابة مزود منفصل في ولاية غير واضحة، يزيل هذا السؤال تمامًا تقريبًا.
مجالس العمال واستشارة الموظفين
هذه هي الخطوة التي يتخطاها معظم الأدلة، وهي التي تعيق الفرق متعددة الجنسيات بشدة. في عدة دول في الاتحاد الأوروبي، تسجيل الموظفين أثناء الاجتماعات يُعتبر شكلاً من مراقبة مكان العمل، مما يؤدي إلى حقوق تمثيل الموظفين التي تجاور GDPR بدلاً من أن تكون داخله.
- ألمانيا. Betriebsrat (مجلس العمال) لديه عادة حقوق مشاركة في القرار على الأنظمة القادرة على مراقبة سلوك أو أداء الموظفين. نشر أدوات تسجيل الاجتماعات أو تقييم المكالمات دون موافقة مجلس العمال هو فجوة امتثال شائعة ومكلفة.
- فرنسا وهولندا. تطبق التزامات استشارية مماثلة عبر comité social et économique و ondernemingsraad، خاصة للأدوات التي تسجل أو تحلل سلوك الموظفين.
- نطاق مجلس العمال. المحفز هو عادة القدرة على المراقبة، وليس ما إذا كنت تراجع كل تسجيل فعليًا. أداة يمكن استخدامها لتقييم الأداء تحتاج غالبًا إلى موافقة حتى لو كنت تستخدمها فقط لتدوين الملاحظات اليوم.
إذا كانت مؤسستك تعمل في دولة بها تمثيل موظفين إلزامي، قم بإشراك الموارد البشرية والمحليين القانونيين قبل نشر التسجيل، وليس بعده. اتفاقية مجلس عمال موقعة، أو وثيقة تفيد بعدم الحاجة إليها، تنتمي إلى ملف الامتثال نفسه الذي يحتوي على DPIA وإدخال ROPA.
قائمة مراجعة إجراءات الأمان الفنية والتنظيمية
يطلب GDPR إجراءات أمان “مناسبة للخطر”، وهو مصطلح غامض عن قصد. بالنسبة لتسجيلات الاجتماعات تحديدًا، يميل المراجعون واستبيانات أمان العملاء إلى البحث عن نفس القائمة الملموسة:
- تشفير في النقل وفي حالة السكون للتسجيلات والنصوص والملخصات
- وصول قائم على الأدوار، بحيث تكون التسجيلات مرئية فقط لأشخاص لديهم سبب تجاري لرؤيتها، وليس المؤسسة بأكملها افتراضيًا
- عدم مشاركة روابط عامة كإعداد افتراضي، مع تعطيل “أي شخص لديه الرابط” ما لم يتم اختياره صراحة
- تسجيل التدقيق لمن شاهد أو حمل أو شارك تسجيلًا
- الاحتفاظ والحذف التلقائي، مرتبط بجدول في إدخال ROPA بدلاً من التنظيف اليدوي
- المصادقة متعددة العوامل على أي حساب يمكنه الوصول إلى أرشيف التسجيلات
- خطوات استجابة للحوادث موثقة خصيصًا لتعرض تسجيل أو نص أو مشاركته خطأ
اكتب هذه القائمة مرة كمعيار داخلي قصير، ثم وجه كل تقييم لأداة تسجيل جديدة إليها. يحول “هل هذا متوافق” من نقاش إلى قائمة مراجعة.
ما الذي يُعتبر خرقًا يتضمن تسجيل اجتماع
خرق البيانات الشخصية هو أي حادث يؤدي إلى تدمير أو فقد أو تعديل أو كشف غير مصرح به للبيانات الشخصية. بالنسبة لتسجيلات الاجتماعات، السيناريوهات الواقعية هي:
- تسجيل تمت مشاركته مع “أي شخص لديه الرابط” وتم تمريره خارج المؤسسة
- تسجيل تم إرساله بالخطأ إلى قائمة توزيع خاطئة
- اختراق حساب مزود يعرض التسجيلات أو النصوص المخزنة
- موظف مغادر يحتفظ بالوصول إلى محرك مشترك للتسجيلات بعد المغادرة
إذا حدث أي من ذلك واحتوى التسجيل على بيانات شخصية، لديك عادةً 72 ساعة لإخطار سلطة الإشراف الخاصة بك، وفي الحالات عالية الخطورة الأفراد المتأثرين أيضًا. وجود التسجيلات مركزية في مكان واحد مع ضوابط وصول، بدلاً من تناثرها عبر محركات شخصية وتنزيلات الدردشة، هو ما يجعل من الممكن حتى تحديد نطاق الخرق بسرعة كافية للالتزام بهذا الإطار. للصورة الأوسع لأين تنتهي التسجيلات ومن يمكنه الوصول إليها، راجع دليل خصوصية تسجيلات Google Meet.
قائمة مراجعة الامتثال الكاملة
استخدم هذه كقائمة ضغط لمراجعة برنامج التسجيل:
- اختيار وتوثيق أساس قانوني لكل حالة استخدام للتسجيل
- إعطاء إشعار التسجيل كل مرة، شفهيًا وفي الدعوة
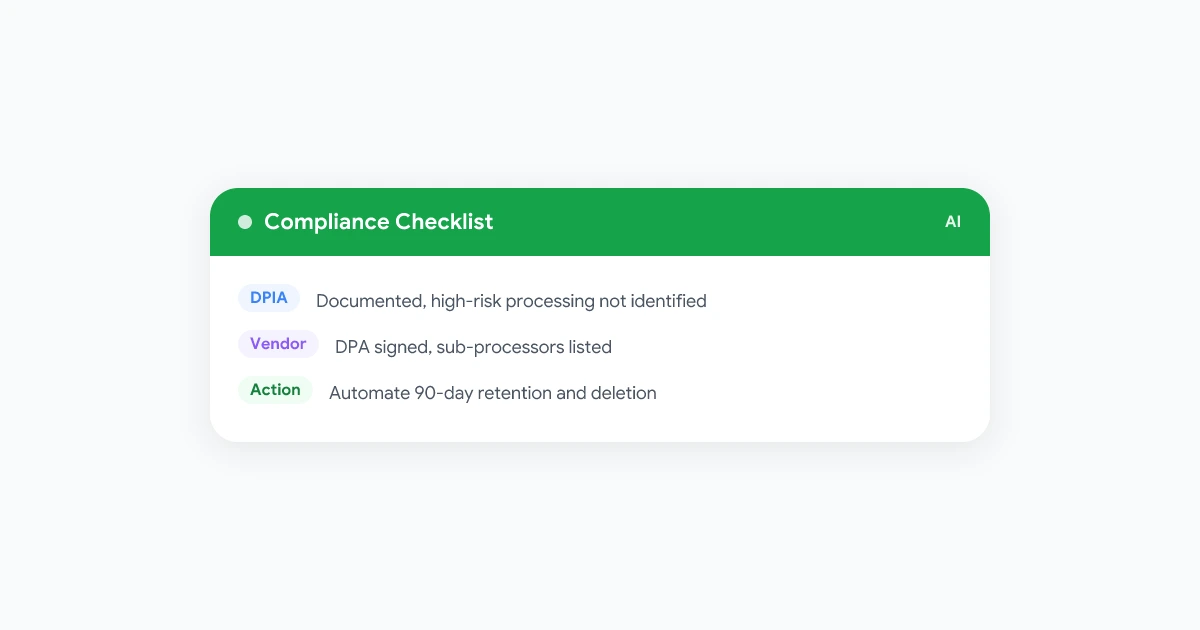
- إكمال DPIA، أو سبب موثق لعدم الحاجة إليه
- إضافة تسجيل الاجتماعات كبند مستقل في ROPA
- توقيع DPA مع كل مزود تسجيل أو تحويل صوتي إلى نص، مع سرد المعالجات الفرعية
- تطبيق SCCs أو آلية تحويل صالحة أخرى لأي تحويل بيانات خارج الاتحاد الأوروبي
- إكمال استشارة مجلس العمال أو ممثلي الموظفين، حيثما ينطبق
- مراجعة قائمة إجراءات الأمان مقابل الإعدادات الفعلية للمزود
- أتمتة فترات الاحتفاظ، وليس يدويًا
- كتابة خطوات استجابة للخرق خاصة بالتسجيلات
زوج هذه القائمة مع قالب سياسة تسجيل الاجتماعات لتحويلها إلى وثيقة يمكن لفريقك بأكمله اتباعها، ومع دليل آداب تسجيل الاجتماعات للمعايير اليومية التي تمنع التسجيل من الشعور بالتطفل.
الأسئلة الشائعة
الخلاصة
امتثال تسجيل الاجتماعات لـ GDPR هو مشكلة أوراق بقدر ما هو مشكلة سياسات. احصل على الأساسيات الصحيحة أولاً: الأساس القانوني، الإشعار، الاحتفاظ، ثم سد الفجوات التي تظهر فعليًا في المراجعات واستبيانات الأمان: قرار DPIA، إدخال ROPA، DPAs موقعة مع كل مزود، موافقة مجلس العمال حيث تنطبق، وقائمة مراجعة أمان يمكنك الإشارة إليها عند الطلب.
ابنِ الملف مرة واحدة، أبقِه محدثًا مع تغير المزودين وحالات الاستخدام، ويصبح برنامج التسجيل الذي بدا محفوفًا بالمخاطر شيئًا يمكنك تسليمه لمراجع دون عجلة. راجع إعداداتك الحالية مقابل نظرة عامة على أمان Record Meeting كنقطة بداية.