توثيق الاجتماعات وفقًا لـ GDPR: قائمة مراجعة فرق تكنولوجيا المعلومات والامتثال
امتثال تسجيل الاجتماعات لـ GDPR يتجاوز مجرد الموافقة. إليك قوائم تقييم تأثير حماية البيانات (DPIA)، واختيار الموردين، ومجلس العمال، والأمن التي تحتاجها فرق تكنولوجيا المعلومات والامتثال فعليًا.

معظم الفرق تحل الجزء السهل من امتثال تسجيل الاجتماعات لـ GDPR في اليوم الأول: يختارون أساسًا قانونيًا ويخبرون المشاركين أن المكالمة مسجلة. ثم يأتي استبيان أمني من عميل يطلب اتفاقية معالجة البيانات مع مزود التسجيل، أو يسأل موظف في ألمانيا عما إذا كان مجلس العمال وافق، ولا أحد يعرف الإجابة. هنا تتوقف برامج الامتثال فعليًا، وليس عند الموافقة.
هذا الدليل هو النصف الثاني من القصة. إذا كنت بحاجة إلى الأساسيات أولًا، يغطي دليلنا توثيق الاجتماعات وفقًا لـ GDPR الأساس القانوني والموافقة والاحتفاظ وحقوق الأفراد المعنيين بالتفصيل. هنا نستعرض المستندات التي تحتاجها فرق تكنولوجيا المعلومات أو الامتثال: قرار تقييم تأثير حماية البيانات (DPIA)، إدخال في سجل أنشطة المعالجة، ملف تقييم الموردين، سجل استشارة الموظفين، وقائمة مراجعة أمنية يمكن تقديمها للمراجعين.
لماذا “نطلب الموافقة” لا تعني الامتثال الكامل
يمكن لبرنامج التسجيل أن يعلن عن كل مكالمة، ويحتفظ بجدول احتفاظ منظم، ومع ذلك يفشل في مراجعة الامتثال لأن أحدًا لم يوثق القرارات خلفه. مبدأ المساءلة في GDPR يعني أنك يجب أن تظهر عملك، وليس فقط أن تفعل الشيء الصحيح بصمت. بالنسبة لتسجيل الاجتماعات تحديدًا، تندرج هذه الأوراق عادة في خمس فئات:
- قرار موثق عما إذا كانت المعالجة تحتاج إلى تقييم مخاطر رسمي
- إدخال في سجل مؤسستك يوضح بياناتك الشخصية المعالجة والسبب
- ملف تقييم لكل مورد تسجيل أو تحويل نصي تستخدمه
- دليل على استشارة ممثلي الموظفين، حيثما يلزم
- مجموعة مكتوبة من الإجراءات الأمنية التقنية والتنظيمية
إذا فاتك أحد هذه العناصر، قد يكون التسجيل نفسه قانونيًا تمامًا بينما ملف الامتثال فارغ. إليك كيفية ملء كل فئة.
هل تحتاج إلى تقييم تأثير حماية البيانات (DPIA) لتسجيل الاجتماعات؟
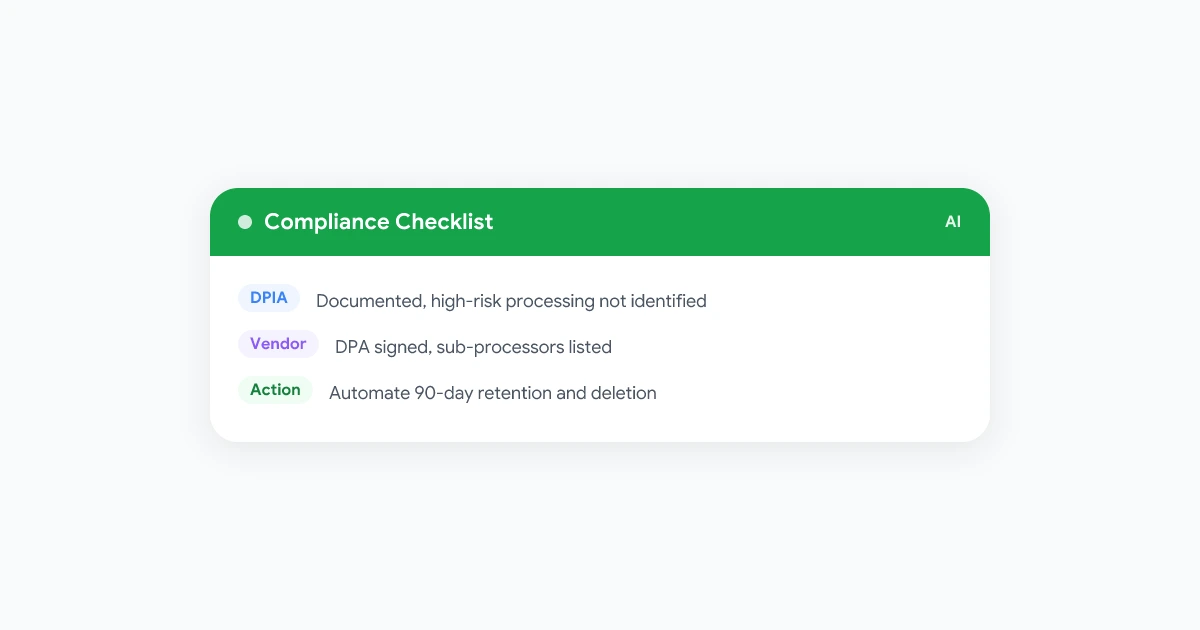
تقييم تأثير حماية البيانات (DPIA) هو تقييم مخاطر رسمي يطلبه GDPR قبل بدء المعالجة التي “من المحتمل أن تؤدي إلى مخاطر عالية” على حقوق الأفراد. معظم تسجيلات الاجتماعات الداخلية الروتينية لا تتجاوز هذا الحد. تسجيل مكالمات المبيعات أو الاجتماعات اليومية أو جلسات التدريب بإشعار واضح وفترة احتفاظ قصيرة هو نشاط تجاري عادي ومنخفض المخاطر.
يجب إجراء DPIA، أو على الأقل توثيق سبب عدم الحاجة إليه، عندما يتداخل تسجيل الاجتماعات مع أي مما يلي:
- المراقبة المنهجية للموظفين، مثل تسجيل كل مكالمة خدمة عملاء لتقييم الأداء بدلًا من المراجعات العشوائية
- بيانات فئة خاصة على نطاق واسع، مثل تفاصيل صحية تناقش في مكالمات الموارد البشرية أو الاستقبال الطبي
- تقنية جديدة على نطاق واسع، مثل استخدام تحويل النص بالذكاء الاصطناعي أو تحليل المشاعر للمرة الأولى في المؤسسة بأكملها
- قرارات آلية بناءً على التسجيل، مثل خوارزمية تقيّم مندوبي المبيعات أو تضع علامة على المكالمات “الخطيرة” دون مراجعة بشرية
إذا لم ينطبق أي من ذلك، ملاحظة داخلية قصيرة تشرح عدم الحاجة إلى DPIA كافية لإرضاء المراجع. إذا انطبق أحدها، يجب أن يصف DPIA نفسه المعالجة، ويقيّم الضرورة والتناسب، ويحدد المخاطر على المسجلين، ويذكر الإجراءات التي ستتخذها لتقليلها، مثل قيود الوصول، فترات احتفاظ أقصر، أو حذف المقاطع الحساسة.
أضف تسجيل الاجتماعات إلى سجل أنشطة المعالجة
المادة 30 من GDPR تطلب من معظم المؤسسات الاحتفاظ بـ سجل أنشطة المعالجة (ROPA)، وهو جرد لبياناتك الشخصية المعالجة والسبب والكيفية. من السهل نسيان تسجيل الاجتماعات هنا لأنه يبدو كبنية تحتية وليس “نشاط معالجة” متميز.
إدخال ROPA لتسجيل الاجتماعات يجب أن يشمل:
| الحقل | مثال |
|---|---|
| الغرض | تدوين الملاحظات الداخلية، مراجعة مكالمات المبيعات، التدريب |
| فئات البيانات | صوت، فيديو، اسم، محتوى مشاركة الشاشة، نص ذكاء اصطناعي |
| فئات الأشخاص | موظفون، عملاء، مرشحون |
| الأساس القانوني | مصالح مشروعة (داخليًا) أو موافقة (مكالمات العملاء) |
| فترة الاحتفاظ | 90 يومًا داخليًا، مدة العقد لمكالمات العملاء |
| المستلمون | الفريق الداخلي فقط، أو أطراف ثالثة محددة |
| التحويلات الدولية | مكان تخزين ومعالجة أداة التسجيل للبيانات |
| إجراءات الأمن | تشفير في حالة السكون، ضوابط الوصول، تسجيل التدقيق |
إذا كنت تحتفظ بـ ROPA لأنظمة أخرى، أضف التسجيل كبند مستقل بدلًا من دمجه في إدخال عام مثل “الاتصالات”. المراجعون والجهات الرقابية يبحثون عنه بالاسم.
 جرب Record Meeting
سجل اجتماعات Google Meet من المتصفح دون انضمام بوت إلى المكالمة. التسجيلات والنصوص والملخصات تبقى داخل Google Workspace الخاص بك، مما يبسط إدخال ROPA وضوابط الوصول.
ابدأ مجانًا
تقييم مورد التسجيل: اتفاقيات معالجة البيانات، المعالجات الفرعية، والتحويلات
أي أداة تسجيل أو تحويل نصي ليست مبنية بالكامل داخليًا هي معالج بيانات يعمل بتعليماتك. يطلب GDPR عقدًا مكتوبًا، اتفاقية معالجة البيانات (DPA)، بينك وبين هذا المورد قبل إرسال أي بيانات شخصية إليه. هذه هي الخطوة التي يتخطاها معظم الفرق، لأن الاشتراك في أداة تسجيل يبدو كتثبيت برنامج وليس تعيين معالج.
قبل الاعتماد على مورد لتسجيل الاجتماعات، تأكد من الآتي.
ما يجب أن تغطيه اتفاقية معالجة البيانات
- فئات البيانات المعالجة (صوت، فيديو، نصوص) والغرض
- تأكيد أن المورد يعالج البيانات فقط بناءً على تعليماتك الموثقة
- التزامات السرية لأي شخص لديه وصول من جانب المورد
- إجراءات الأمن، ويفضل أن تشير إلى معيار أو شهادة محددة
- مواعيد إخطار الخروقات من المورد إليك
- حذف أو إرجاع البيانات عند التوقف عن استخدام الأداة
- قائمة المعالجات الفرعية الخاصة بالمورد، لمعرفة من آخر يتعامل مع التسجيل
معظم الموردين الموثوقين ينشرون اتفاقية DPA يمكنك قبولها عبر الإنترنت أو طلبها من المبيعات. إذا لم تستطع الأداة تقديم واحدة، فهذه علامة حمراء تستبعد أي استخدام تجاري.
التحويلات الدولية للبيانات
إذا كان مورد التسجيل يعالج أو يخزن بيانات خارج الاتحاد الأوروبي أو المملكة المتحدة، فأنت بحاجة إلى آلية تحويل صالحة، عادةً بنود العقد القياسية (SCCs) من المفوضية الأوروبية، بالإضافة إلى اتفاقية DPA. اسأل مباشرة أين تتم معالجة التسجيلات والنصوص وتخزينها، وليس فقط مكان المقر الرئيسي للشركة. الاحتفاظ بالتسجيلات داخل بنية تحتية تتحكم فيها بالفعل، بدلًا من سحابة مورد آخر في ولاية قضائية غير واضحة، يزيل هذا السؤال تمامًا تقريبًا.
مجالس العمال واستشارة الموظفين
هذه هي الخطوة التي يتخطاها معظم الأدلة، وهي التي تعيق الفرق متعددة الجنسيات بشدة. في عدة دول أوروبية، يعتبر تسجيل الموظفين أثناء الاجتماعات شكلًا من مراقبة مكان العمل، مما يحفز حقوق التمثيل الموظف التي توجد بجانب GDPR وليس داخله.
- ألمانيا. مجلس العمال (Betriebsrat) لديه عادةً حقوق مشاركة في القرار حول الأنظمة القادرة على مراقبة سلوك أو أداء الموظفين. طرح أدوات تسجيل الاجتماعات أو تقييم المكالمات دون موافقة مجلس العمال هو فجوة امتثال شائعة ومكلفة.
- فرنسا وهولندا. تنطبق التزامات استشارية مماثلة عبر comité social et économique و ondernemingsraad، خاصة للأدوات التي تسجل أو تحلل سلوك الموظفين.
- نطاق مجلس العمال. المحفز عادةً هو القدرة على المراقبة، وليس ما إذا كنت تراجع كل تسجيل فعليًا. أداة يمكن استخدامها لتقييم الأداء تحتاج غالبًا إلى موافقة حتى لو كنت تستخدمها فقط لتدوين الملاحظات اليوم.
إذا كانت مؤسستك تعمل في دولة بها تمثيل موظفين قانوني، أشرك الموارد البشرية والمستشارين المحليين قبل طرح التسجيل، وليس بعد. اتفاقية مجلس عمال موقعة، أو وثيقة تبين عدم الحاجة إليها، تنتمي إلى ملف الامتثال نفسه الذي يحتوي على DPIA وإدخال ROPA.
قائمة مراجعة الإجراءات الأمنية التقنية والتنظيمية
يطلب GDPR إجراءات أمن “مناسبة للخطر”، وهو مصطلح غامض عن قصد. بالنسبة لتسجيلات الاجتماعات تحديدًا، يميل المراجعون واستبيانات أمن العملاء إلى البحث عن نفس القائمة الملموسة:
- تشفير أثناء النقل وعند التخزين للتسجيلات والنصوص والملخصات
- وصول قائم على الأدوار، بحيث تكون التسجيلات مرئية فقط لأشخاص لديهم سبب عمل لرؤيتها، وليس المنظمة بأكملها افتراضيًا
- عدم مشاركة الروابط العامة كإعداد افتراضي، مع تعطيل “أي شخص لديه الرابط” إلا إذا تم اختياره صراحةً
- تسجيل التدقيق لمن شاهد أو نزل أو شارك تسجيلًا
- الاحتفاظ والحذف التلقائي، مرتبط بجدول إدخال ROPA بدلًا من التنظيف اليدوي
- مصادقة متعددة العوامل على أي حساب يمكنه الوصول إلى أرشيف التسجيلات
- خطوات استجابة للحوادث موثقة خصيصًا لتعرض تسجيل أو نص أو مشاركته خطأً
اكتب هذه القائمة مرة كمعيار داخلي قصير، ثم وجه كل تقييم لأداة تسجيل جديدة إليها. يحول “هل هذا متوافق” من نقاش إلى قائمة مراجعة.
ما الذي يعتبر خرقًا يتضمن تسجيل اجتماع
خرق البيانات الشخصية هو أي حادث يؤدي إلى تدمير أو فقدان أو تعديل أو كشف غير مصرح به للبيانات الشخصية. بالنسبة لتسجيلات الاجتماعات، السيناريوهات الواقعية هي:
- تسجيل مشارك مع “أي شخص لديه الرابط” وتم إعادة توجيهه خارج المنظمة
- تسجيل مرسل عن طريق الخطأ إلى قائمة توزيع خاطئة
- اختراق حساب مورد يعرض التسجيلات أو النصوص المخزنة
- موظف مغادر يحتفظ بالوصول إلى محرك أقراص مشترك للتسجيلات بعد المغادرة
إذا حدث أي من ذلك واحتوى التسجيل على بيانات شخصية، لديك عادةً 72 ساعة لإخطار سلطة الرقابة، وفي الحالات عالية الخطورة الأفراد المتأثرين أيضًا. وجود التسجيلات مركزية في مكان واحد مع ضوابط وصول، بدلًا من متناثرة عبر محركات الأقراص الشخصية وتنزيلات الدردشة، هو ما يجعل من المحدود حتى تحديد نطاق الخرق بسرعة كافية للالتزام بهذه المهلة. للصورة الأوسع لمكان انتهاء التسجيلات ومن يمكنه الوصول إليها، انظر دليلنا خصوصية تسجيلات Google Meet.
قائمة مراجعة الامتثال الكاملة
استخدم هذه القائمة لمراجعة برنامج التسجيل:
- اختيار وتوثيق أساس قانوني لكل حالة استخدام للتسجيل
- إشعار التسجيل معطى كل مرة، شفهيًا وفي الدعوة
- إكمال DPIA، أو سبب موثق لعدم الحاجة إليه
- إضافة تسجيل الاجتماعات كبند مستقل في ROPA
- توقيع DPA مع كل مورد تسجيل أو تحويل نصي، مع سرد المعالجات الفرعية
- وجود SCCs أو آلية تحويل صالحة لأي نقل بيانات خارج الاتحاد الأوروبي
- إكمال استشارة مجلس العمال أو ممثلي الموظفين، حيثما ينطبق
- مراجعة قائمة إجراءات الأمن مقابل إعدادات المورد الفعلية
- أتمتة فترات الاحتفاظ، وعدم الاعتماد على التنظيف اليدوي
- توثيق خطوات استجابة الخروقات الخاصة بالتسجيلات
زوج هذه القائمة مع قالب سياسة تسجيل الاجتماعات لتحويلها إلى وثيقة يمكن لفريقك بأكمله اتباعها، ودليل آداب تسجيل الاجتماعات للأعراف اليومية التي تمنع التسجيل من الشعور بالتطفل.
الأسئلة الشائعة
الخلاصة
امتثال تسجيل الاجتماعات لـ GDPR هو مشكلة أوراق بقدر ما هو سياسة. احصل على الأساسيات أولًا، الأساس القانوني، الإشعار، الاحتفاظ، ثم سد الفجوات التي تظهر فعليًا في المراجعات واستبيانات الأمن: قرار DPIA، إدخال ROPA، DPAs موقعة مع كل مورد، موافقة مجلس العمال حيثما تنطبق، وقائمة مراجعة أمنية يمكن تقديمها عند الطلب.
أنشئ الملف مرة واحدة، حافظ على تحديثه مع تغير الموردين وحالات الاستخدام، ويصبح برنامج التسجيل الذي بدا محفوفًا بالمخاطر شيئًا يمكنك تقديمه للمراجع دون عجلة. راجع إعداداتك الحالية مقابل نظرة عامة على أمان Record Meeting كنقطة بداية.