GDPR-efterlevnad för inspelning av möten: Checklista för IT- och compliance-team
GDPR-efterlevnad för inspelning av möten handlar om mer än bara samtycke. Här är checklistan för DPIA, leverantörer, arbetsråd och säkerhet som IT- och compliance-team faktiskt behöver.

De flesta team löser den enkla delen av GDPR-efterlevnad för inspelning av möten på dag ett: de väljer en rättslig grund och informerar deltagarna om att samtalet spelas in. Sedan kommer en kunds säkerhetsenkät och frågar efter ett databehandlingsavtal med din inspelningsleverantör, eller en anställd i Tyskland undrar om arbetsrådet har godkänt inspelningen, och ingen har ett svar. Det är här compliance-programmen faktiskt fastnar, inte på samtycke.
Den här guiden är den andra halvan av historien. Om du behöver grunderna först täcker vår guide om GDPR för inspelning av möten rättslig grund, samtycke, lagring och registrerades rättigheter i detalj. Här går vi igenom dokumenten som ett IT- eller compliance-team behöver ta fram: ett DPIA-beslut, en post i register över behandlingsaktiviteter, en due diligence-fil för leverantörer, en konsultationsdokumentation med anställda och en säkerhetschecklista som du kan lämna till en revisor.
Varför “vi ber om samtycke” inte är detsamma som efterlevnad
Ett inspelningsprogram kan meddela varje samtal, ha en tydlig lagringsplan och ändå misslyckas med en compliance-granskning eftersom ingen dokumenterade besluten bakom det. GDPR:s ansvarsprincip innebär att du måste visa ditt arbete, inte bara göra rätt saker i tysthet. För inspelning av möten handlar den pappersarbetet vanligtvis om fem områden:
- Ett dokumenterat beslut om huruvida behandlingen kräver en formell riskbedömning
- En post i din organisations register över vilka personuppgifter du behandlar och varför
- En due diligence-fil för varje inspelnings- eller transkriberingsleverantör du använder
- Bevis på att anställdas representanter har konsulterats, där det krävs
- En skriftlig uppsättning tekniska och organisatoriska säkerhetsåtgärder
Missar du något av dessa kan inspelningen i sig vara helt laglig medan din compliance-fil är tom. Här är hur du fyller varje område.
Behöver du en DPIA för inspelning av möten?
En Data Protection Impact Assessment (DPIA) är en formell riskbedömning som GDPR kräver innan du börjar behandla uppgifter som “sannolikt kommer att medföra en hög risk” för människors rättigheter. De flesta rutinmässiga interna mötesinspelningar når inte den nivån. Att spela in försäljningssamtal, standups eller utbildningar med tydlig information och en kort lagringstid är normal, lågrisk verksamhet.
Du bör genomföra en DPIA, eller åtminstone dokumentera varför du valde att inte göra det, när inspelning av möten överlappar med något av följande:
- Systematisk övervakning av anställda, till exempel inspelning av varje kundsupportanrop för prestationsbedömning snarare än sporadiska stickprov
- Särskilda kategorier av uppgifter i stor skala, till exempel hälsouppgifter som diskuteras i HR- eller medicinska samtal
- Ny teknik i stor skala, som att införa AI-transkription eller känslanalys i hela organisationen för första gången
- Automatiserade beslut baserade på inspelningen, som en algoritm som bedömer säljare eller flaggar “riskfyllda” samtal utan mänsklig granskning
Om inget av detta tillämpas räcker en kort intern anteckning som förklarar varför en fullständig DPIA inte var nödvändig för att tillfredsställa en revisor. Om något tillämpas bör DPIA:n beskriva behandlingen, bedöma nödvändighet och proportionalitet, identifiera risker för de inspelade och lista åtgärder du kommer att vidta för att minska dem, som åtkomstbegränsningar, kortare lagring eller redigering av känsliga delar.
Lägg till inspelning av möten i ditt register över behandlingsaktiviteter
Artikel 30 i GDPR kräver att de flesta organisationer för ett register över behandlingsaktiviteter (ROPA), i grunden en förteckning över vilka personuppgifter du behandlar, varför och hur. Inspelning av möten är lätt att glömma här eftersom det känns som infrastruktur snarare än en distinkt “behandlingsaktivitet”.
En ROPA-post för inspelning av möten bör innehålla:
| Fält | Exempel |
|---|---|
| Syfte | Interna anteckningar, granskning av försäljningssamtal, utbildning |
| Kategorier av data | Röst, video, namn, skärmdelat innehåll, AI-transkript |
| Kategorier av personer | Anställda, kunder, kandidater |
| Rättslig grund | Berättigat intresse (internt) eller samtycke (kundsamtal) |
| Lagringsperiod | 90 dagar internt, avtalslängd för kundsamtal |
| Mottagare | Endast internt team, eller namngivna tredje parter |
| Internationella överföringar | Var inspelningsverktyget lagrar och behandlar data |
| Säkerhetsåtgärder | Kryptering i vila, åtkomstkontroller, granskningsloggning |
Om du redan för ett ROPA för andra system, lägg till inspelning som en egen post snarare än att slå ihop den med en generisk “kommunikation”-post. Tillsynsmyndigheter och revisorer letar specifikt efter det under eget namn.
 Prova Record Meeting
Spela in Google Meet direkt från webbläsaren utan att en bot ansluter till samtalet. Inspelningar, transkriptioner och sammanfattningar stannar inom din egen Google Workspace, vilket gör din ROPA-post och åtkomstkontroller enkla.
Kom igång gratis
Granska din inspelningsleverantör: DPA, underbehandlare och överföringar
Verktyg för inspelning eller transkription som inte är helt interna är databehandlare som agerar på dina instruktioner. GDPR kräver ett skriftligt avtal, ett Data Processing Agreement (DPA), mellan dig och leverantören innan du skickar dem personuppgifter. Detta är det som de flesta team hoppar över, eftersom registrering för ett inspelningsverktyg känns som att installera programvara, inte utse en behandlare.
Innan du litar på en leverantör för inspelning av möten, bekräfta följande.
Vad DPA måste täcka
- Kategorierna av data som behandlas (ljud, video, transkriptioner) och syftet
- Bekräftelse på att leverantören endast behandlar data enligt dina dokumenterade instruktioner
- Sekretessåtaganden för alla med åtkomst på leverantörens sida
- Säkerhetsåtgärder, helst med hänvisning till en specifik standard eller certifiering
- Tidsramar för avisering vid intrång från leverantören tillbaka till dig
- Radering eller återlämning av data när du slutar använda verktyget
- En lista över leverantörens egna underbehandlare, så du vet vilka andra som hanterar inspelningen
De flesta seriösa leverantörer publicerar ett DPA som du kan acceptera online eller begära från försäljningen. Om ett verktyg inte kan producera ett är det en diskvalificerande varningsflagga för all affärsanvändning, inte en mindre lucka.
Internationella dataöverföringar
Om din inspelningsleverantör behandlar eller lagrar data utanför EU eller Storbritannien behöver du en giltig överföringsmekanism, vanligtvis EU-kommissionens Standard Contractual Clauses (SCCs), ovanpå DPA:n. Fråga direkt var inspelningarna och transkriptionerna behandlas och lagras, inte bara var företaget har sitt huvudkontor. Att behålla inspelningar i infrastruktur du redan kontrollerar, snarare än en separat leverantörs moln i en oklar jurisdiktion, tar bort denna fråga nästan helt.
Arbetsråd och konsultation med anställda
Detta är steget som de flesta guider hoppar över, och det som ställer till det mest för multinationella team. I flera EU-länder räknas inspelning av anställda under möten som en form av övervakning på arbetsplatsen, vilket utlöser rättigheter för anställdas representanter som ligger bredvid GDPR snarare än inom den.
- Tyskland. Ett Betriebsrat (arbetsråd) har vanligtvis medbestämmanderätt över tekniska system som kan övervaka anställdas beteende eller prestation. Att införa inspelning av möten eller verktyg för samtalspoäng utan arbetsrådets godkännande är en vanlig och kostsam compliance-lucka.
- Frankrike och Nederländerna. Liknande konsultationsskyldigheter gäller via comité social et économique och ondernemingsraad, särskilt för verktyg som loggar eller analyserar anställdas beteende.
- Omfattning av arbetsråd. Utlösaren är vanligtvis möjligheten att övervaka, inte om du faktiskt granskar varje inspelning. Ett verktyg som kan användas för att utvärdera prestationer behöver ofta godkännande även om du bara använder det för anteckningar idag.
Om din organisation verkar i ett land med lagstadgad anställdrepresentation, inkludera HR och lokal juridisk rådgivning före en inspelningslansering, inte efter. Ett undertecknat arbetsrådsavtal, eller en dokumenterad slutsats att ett sådant inte krävs, hör hemma i samma compliance-fil som din DPIA och ROPA-post.
Checklista för tekniska och organisatoriska säkerhetsåtgärder
GDPR kräver säkerhetsåtgärder som är “lämpliga med hänsyn till risken”, vilket avsiktligt är vagt. För inspelningar av möten letar revisorer och kunders säkerhetsenkäter vanligtvis efter samma konkreta lista:
- Kryptering under överföring och i vila för inspelningar, transkriptioner och sammanfattningar
- Rollbaserad åtkomst, så inspelningar bara är synliga för personer med en affärsmässig anledning att se dem, inte hela organisationen som standard
- Ingen offentlig länkdelning som standardinställning, med “alla med länken” inaktiverat om inte explicit valt
- Granskningsloggning av vem som visade, hämtade eller delade en inspelning
- Automatiserad lagring och radering, kopplad till schemat i din ROPA-post snarare än manuell städning
- Tvåfaktorsautentisering på alla konton som kan komma åt inspelningsarkivet
- Dokumenterade åtgärder vid incidenter specifikt för att en inspelning eller transkription exponeras eller delas felaktigt
Skriv ner denna lista en gång som en kort intern standard, och peka sedan varje ny utvärdering av inspelningsverktyg mot den. Det gör “är detta compliant” från en debatt till en checklista.
Vad räknas som ett intrång som involverar en mötesinspelning
Ett intrång av personuppgifter är varje händelse som leder till oavsiktlig eller olaglig förstörelse, förlust, ändring eller obehörig offentliggörelse av personuppgifter. För inspelningar av möten är de realistiska scenarierna:
- En inspelning delad med “alla med länken” och vidarebefordrad utanför organisationen
- En inspelning som av misstag skickas till fel distributionslista
- Ett komprometterat leverantörskonto som exponerar lagrade inspelningar eller transkriptioner
- En avgående anställd som behåller åtkomst till en delad enhet med inspelningar efter avslutad anställning
Om något av dessa händer och inspelningen innehåller personuppgifter har du vanligtvis 72 timmar på dig att meddela din tillsynsmyndighet, och i högre riskfall även de berörda individerna. Att ha inspelningar centraliserade på en åtkomstkontrollerad plats, snarare än spridda över personliga enheter och chatthämtningar, är vad som gör det möjligt att ens bedöma ett intrång tillräckligt snabbt för att träffa det fönstret. För den bredare bilden av var inspelningar hamnar och vem som kan nå dem, se vår guide om sekretess för Google Meet-inspelningar.
Den fullständiga compliance-checklistan
Använd detta som en punktlista för en granskning av ditt inspelningsprogram:
- Rättslig grund vald och dokumenterad för varje användningsfall av inspelning
- Meddelande om inspelning ges varje gång, muntligt och i inbjudan
- DPIA genomförd, eller en dokumenterad anledning till varför en inte krävdes
- Inspelning av möten tillagd som en egen rad i ROPA
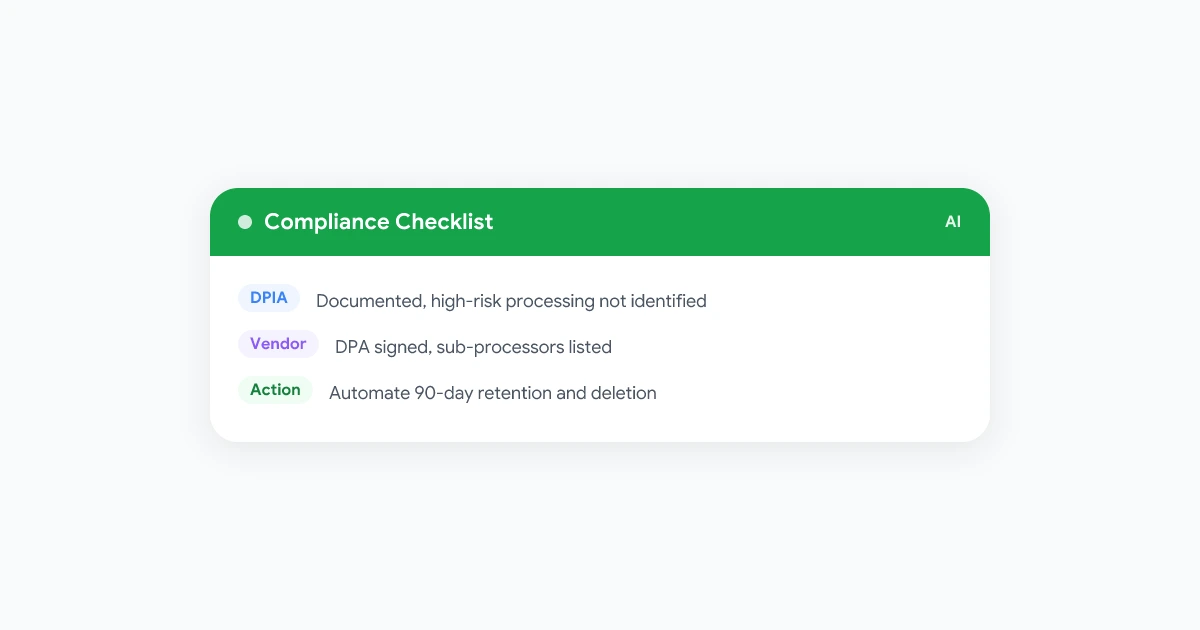
- DPA undertecknat med varje inspelnings- och transkriptionsleverantör, underbehandlare listade
- SCCs eller en annan giltig mekanism på plats för alla icke-EU-dataöverföringar
- Konsultation med arbetsråd eller anställdas representanter genomförd, där tillämpligt
- Säkerhetschecklista granskad mot leverantörens faktiska inställningar
- Lagringsperioder automatiserade, inte manuella
- Åtgärder vid intrång specifika för inspelningar nedskrivna
Para ihop denna checklista med vår mall för policy för inspelning av möten för att göra den till ett dokument som hela ditt team kan följa, och vår etikettguide för inspelning av möten för de dagliga normer som gör att inspelning inte känns inkräktande.
Vanliga frågor
Sammanfattning
GDPR-efterlevnad för inspelning av möten är ett pappersarbete lika mycket som en policyfråga. Få grunderna rätt först, rättslig grund, meddelande, lagring, och stäng sedan luckorna som faktiskt dyker upp i revisioner och säkerhetsenkäter: ett DPIA-beslut, en ROPA-post, undertecknade DPA med varje leverantör, arbetsrådets godkännande där det tillämpas, och en säkerhetschecklista som du kan peka på vid behov.
Bygg filen en gång, håll den uppdaterad när leverantörer och användningsfall ändras, och ett inspelningsprogram som kändes riskabelt blir något du kan lämna till en revisor utan panik. Granska din nuvarande uppsättning mot Record Meetings säkerhetsöversikt som en startpunkt.