मीटिंग रिकॉर्डिंग और GDPR अनुपालन: IT एवं कंप्लायंस टीमों के लिए चेकलिस्ट
मीटिंग रिकॉर्डिंग में GDPR अनुपालन सिर्फ सहमति से आगे की बात है। यहां DPIA, वेंडर चयन, वर्क्स काउंसिल और सुरक्षा से जुड़ी पूरी चेकलिस्ट दी गई है।
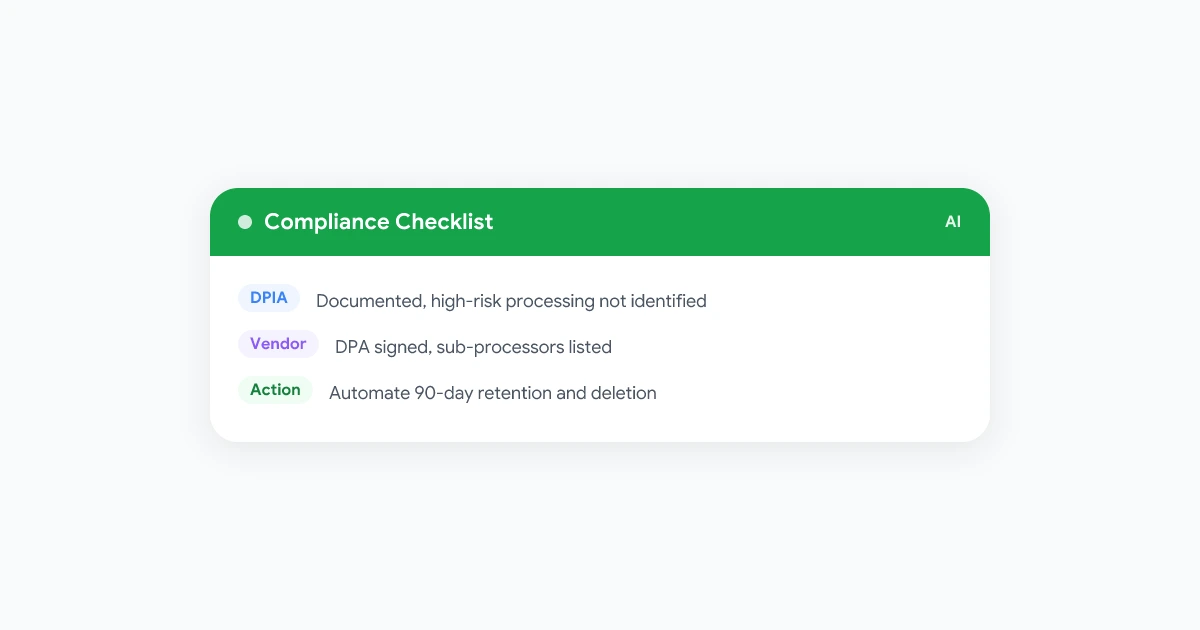
ज्यादातर टीमें मीटिंग रिकॉर्डिंग GDPR अनुपालन का आसान हिस्सा पहले दिन ही सुलझा लेती हैं: वे कानूनी आधार चुन लेते हैं और लोगों को बता देते हैं कि कॉल रिकॉर्ड की जा रही है। फिर किसी ग्राहक का सुरक्षा प्रश्नावली आता है जहां आपके रिकॉर्डिंग वेंडर के साथ डेटा प्रोसेसिंग एग्रीमेंट (DPA) मांगा जाता है, या जर्मनी का कोई कर्मचारी पूछता है कि क्या वर्क्स काउंसिल ने इसे मंजूरी दी है, और किसी के पास जवाब नहीं होता। यहीं पर कंप्लायंस प्रोग्राम अटक जाते हैं, सहमति पर नहीं।
यह गाइड इस कहानी का दूसरा हिस्सा है। अगर आपको बुनियादी बातों की जरूरत है, तो हमारा GDPR मीटिंग रिकॉर्डिंग गाइड कानूनी आधार, सहमति, रिटेंशन और डेटा विषय अधिकारों को गहराई से कवर करता है। यहां हम उन दस्तावेजों के बारे में बात करेंगे जो एक IT या कंप्लायंस टीम को तैयार करने की जरूरत होती है: एक DPIA निर्णय, प्रोसेसिंग एक्टिविटीज का रिकॉर्ड (ROPA), वेंडर ड्यू डिलिजेंस फाइल, कर्मचारी परामर्श रिकॉर्ड, और एक सुरक्षा चेकलिस्ट जिसे आप ऑडिटर को सौंप सकते हैं।
“हम सहमति लेते हैं” कहना ही अनुपालन नहीं है
एक रिकॉर्डिंग प्रोग्राम हर कॉल की घोषणा कर सकता है, रिटेंशन शेड्यूल का पालन कर सकता है, फिर भी कंप्लायंस रिव्यू में फेल हो सकता है क्योंकि इसके पीछे के निर्णयों का कोई दस्तावेजीकरण नहीं किया गया। GDPR का जवाबदेही सिद्धांत मांगता है कि आप अपना काम दिखाएं, न कि सिर्फ चुपचाप सही काम करें। मीटिंग रिकॉर्डिंग के लिए, यह कागजी कार्रवाई आमतौर पर पांच श्रेणियों में आती है:
- एक दस्तावेजीकृत निर्णय कि क्या प्रोसेसिंग के लिए फॉर्मल रिस्क असेसमेंट (DPIA) की जरूरत है
- आपके संगठन के रिकॉर्ड में एक एंट्री कि आप कौन सा व्यक्तिगत डेटा प्रोसेस करते हैं और क्यों
- हर रिकॉर्डिंग या ट्रांसक्रिप्शन वेंडर पर ड्यू डिलिजेंस फाइल
- सबूत कि जहां जरूरी हो वहां कर्मचारी प्रतिनिधियों से परामर्श लिया गया
- तकनीकी और संगठनात्मक सुरक्षा उपायों का एक लिखित सेट
इनमें से एक भी छूट जाए और रिकॉर्डिंग तो पूरी तरह कानूनी हो सकती है, लेकिन आपकी कंप्लायंस फाइल खाली रहेगी। यहां बताया गया है कि हर श्रेणी को कैसे भरें।
क्या मीटिंग रिकॉर्डिंग के लिए DPIA की जरूरत है?
डेटा प्रोटेक्शन इम्पैक्ट असेसमेंट (DPIA) एक फॉर्मल रिस्क असेसमेंट है जिसकी GDPR को जरूरत होती है जब प्रोसेसिंग से लोगों के अधिकारों को “उच्च जोखिम” होने की संभावना हो। ज्यादातर रूटीन इंटरनल मीटिंग रिकॉर्डिंग इस बार को पार नहीं करती। सेल्स कॉल, स्टैंडअप्स, या ट्रेनिंग सेशन को स्पष्ट नोटिस और छोटी रिटेंशन विंडो के साथ रिकॉर्ड करना सामान्य, कम जोखिम वाली बिजनेस एक्टिविटी है।
आपको DPIA चलाना चाहिए, या कम से कम यह दस्तावेज करना चाहिए कि आपने ऐसा क्यों नहीं किया, जब मीटिंग रिकॉर्डिंग इनमें से किसी के साथ ओवरलैप करती है:
- कर्मचारियों की व्यवस्थित निगरानी, जैसे परफॉर्मेंस स्कोरिंग के लिए हर कस्टमर सपोर्ट कॉल को रिकॉर्ड करना न कि कभी-कभार स्पॉट चेक
- बड़े पैमाने पर विशेष श्रेणी का डेटा, उदाहरण के लिए HR या मेडिकल इंटेक कॉल में चर्चा स्वास्थ्य विवरण
- पहली बार पूरे संगठन में नई तकनीक का इस्तेमाल, जैसे AI ट्रांसक्रिप्शन या इमोशन एनालिसिस का पहली बार पूरे संगठन में रोल आउट
- रिकॉर्डिंग पर आधारित स्वचालित निर्णय, जैसे कोई एल्गोरिदम जो सेल्स रेप्स को स्कोर करता है या मानवीय समीक्षा के बिना “जोखिम भरी” कॉल्स को फ्लैग करता है
अगर इनमें से कोई भी लागू नहीं होता, तो एक छोटा इंटरनल नोट जो बताता है कि पूर्ण DPIA क्यों जरूरी नहीं था, ऑडिटर को संतुष्ट करने के लिए काफी है। अगर कोई लागू होता है, तो DPIA को प्रोसेसिंग का वर्णन करना चाहिए, आवश्यकता और आनुपातिकता का आकलन करना चाहिए, रिकॉर्ड किए गए लोगों के लिए जोखिमों की पहचान करनी चाहिए, और उन्हें कम करने के उपायों की सूची बनानी चाहिए, जैसे एक्सेस प्रतिबंध, छोटी रिटेंशन, या संवेदनशील सेगमेंट्स का रिडक्शन।
अपनी प्रोसेसिंग एक्टिविटीज के रिकॉर्ड (ROPA) में मीटिंग रिकॉर्डिंग जोड़ें
GDPR के अनुच्छेद 30 के तहत ज्यादातर संगठनों को प्रोसेसिंग एक्टिविटीज का रिकॉर्ड (ROPA) रखना जरूरी होता है, जो मूल रूप से एक इन्वेंटरी है कि आप कौन सा व्यक्तिगत डेटा प्रोसेस करते हैं, क्यों और कैसे। मीटिंग रिकॉर्डिंग यहां भूलने वाली चीज है क्योंकि यह इंफ्रास्ट्रक्चर जैसी लगती है न कि एक अलग “प्रोसेसिंग एक्टिविटी”।
मीटिंग रिकॉर्डिंग के लिए ROPA एंट्री में ये कैप्चर करना चाहिए:
| फील्ड | उदाहरण |
|---|---|
| उद्देश्य | इंटरनल नोट-लेकिन, सेल्स कॉल रिव्यू, ट्रेनिंग |
| डेटा की श्रेणियां | आवाज, वीडियो, नाम, स्क्रीन-शेयर्ड कंटेंट, AI ट्रांसक्रिप्ट |
| लोगों की श्रेणियां | कर्मचारी, ग्राहक, उम्मीदवार |
| कानूनी आधार | लीगिटिमेट इंटरेस्ट्स (इंटरनल) या सहमति (कस्टमर कॉल्स) |
| रिटेंशन पीरियड | 90 दिन इंटरनल, कस्टमर कॉल्स के लिए कॉन्ट्रैक्ट लेंथ |
| प्राप्तकर्ता | सिर्फ इंटरनल टीम, या नामित थर्ड पार्टीज |
| इंटरनेशनल ट्रांसफर्स | रिकॉर्डिंग टूल डेटा को कहां स्टोर और प्रोसेस करता है |
| सुरक्षा उपाय | एन्क्रिप्शन एट रेस्ट, एक्सेस कंट्रोल्स, ऑडिट लॉगिंग |
अगर आप पहले से ही अन्य सिस्टम्स के लिए ROPA रखते हैं, तो रिकॉर्डिंग को जेनेरिक “कम्युनिकेशन्स” एंट्री में फोल्ड करने के बजाय उसे अपनी अलग लाइन आइटम के रूप में जोड़ें। रेगुलेटर्स और ऑडिटर्स विशेष रूप से इसके नाम से इसे देखते हैं।
 Record Meeting आज़माएं
बिना किसी बॉट के Google Meet को ब्राउज़र से रिकॉर्ड करें। रिकॉर्डिंग्स, ट्रांसक्रिप्ट्स और सारांश आपके अपने Google Workspace में ही रहते हैं, जिससे आपकी ROPA एंट्री और एक्सेस कंट्रोल्स सरल रहते हैं।
मुफ्त में शुरू करें
अपने रिकॉर्डिंग वेंडर की जांच: DPA, सब-प्रोसेसर्स और ट्रांसफर्स
कोई भी रिकॉर्डिंग या ट्रांसक्रिप्शन टूल जो पूरी तरह इन-हाउस नहीं बना है, वह आपके निर्देशों पर काम करने वाला एक डेटा प्रोसेसर है। GDPR को आप और उस वेंडर के बीच एक लिखित कॉन्ट्रैक्ट, डेटा प्रोसेसिंग एग्रीमेंट (DPA), की जरूरत होती है इससे पहले कि आप उन्हें कोई व्यक्तिगत डेटा भेजें। यह वह हिस्सा है जिसे ज्यादातर टीमें छोड़ देती हैं, क्योंकि रिकॉर्डिंग टूल के लिए साइन अप करना सॉफ्टवेयर इंस्टॉल करने जैसा लगता है न कि प्रोसेसर नियुक्त करने जैसा।
किसी वेंडर पर मीटिंग रिकॉर्डिंग के लिए भरोसा करने से पहले, निम्नलिखित की पुष्टि करें।
DPA में क्या शामिल होना चाहिए
- प्रोसेस किए गए डेटा की श्रेणियां (ऑडियो, वीडियो, ट्रांसक्रिप्ट्स) और उद्देश्य
- पुष्टि कि वेंडर सिर्फ आपके दस्तावेजीकृत निर्देशों पर डेटा प्रोसेस करता है
- वेंडर की तरफ से एक्सेस वाले किसी भी व्यक्ति के लिए गोपनीयता दायित्व
- सुरक्षा उपाय, आदर्श रूप से किसी विशिष्ट मानक या प्रमाणन का संदर्भ
- वेंडर से आप तक ब्रीच नोटिफिकेशन की समयसीमा
- टूल का उपयोग बंद करने पर डेटा का डिलीशन या रिटर्न
- वेंडर के अपने सब-प्रोसेसर्स की सूची, ताकि आप जान सकें कि और कौन रिकॉर्डिंग को छूता है
ज्यादातर प्रतिष्ठित वेंडर्स एक DPA पब्लिश करते हैं जिसे आप ऑनलाइन एक्सेप्ट कर सकते हैं या सेल्स से रिक्वेस्ट कर सकते हैं। अगर कोई टूल इसे प्रोड्यूस नहीं कर सकता, तो यह किसी भी बिजनेस यूज के लिए एक अयोग्य रेड फ्लैग है, न कि मामूली गैप।
इंटरनेशनल डेटा ट्रांसफर्स
अगर आपका रिकॉर्डिंग वेंडर डेटा को EU या UK के बाहर प्रोसेस या स्टोर करता है, तो आपको एक वैध ट्रांसफर मैकेनिज्म की जरूरत होती है, आमतौर पर यूरोपीय कमीशन के स्टैंडर्ड कॉन्ट्रैक्चुअल क्लॉजेज (SCCs), जो DPA के ऊपर लेयर किए जाते हैं। सीधे पूछें कि रिकॉर्डिंग्स और ट्रांसक्रिप्ट्स कहां प्रोसेस और स्टोर होते हैं, न कि सिर्फ कंपनी का हेडक्वार्टर कहां है। रिकॉर्डिंग्स को किसी अलग वेंडर के क्लाउड में अस्पष्ट अधिकार क्षेत्र में रखने के बजाय इंफ्रास्ट्रक्चर में रखना जिस पर आपका पहले से कंट्रोल है, इस सवाल को लगभग पूरी तरह हटा देता है।
वर्क्स काउंसिल्स और कर्मचारी परामर्श
यह वह स्टेप है जिसे ज्यादातर गाइड्स छोड़ देते हैं, और जो मल्टीनेशनल टीमों को सबसे ज्यादा परेशान करता है। कई EU देशों में, मीटिंग्स के दौरान कर्मचारियों को रिकॉर्ड करना कार्यस्थल निगरानी का एक रूप माना जाता है, जो GDPR के साथ-साथ बैठे कर्मचारी प्रतिनिधित्व अधिकारों को ट्रिगर करता है।
- जर्मनी। एक Betriebsrat (वर्क्स काउंसिल) के पास आमतौर पर तकनीकी सिस्टम्स पर सह-निर्णय का अधिकार होता है जो कर्मचारी आचरण या प्रदर्शन की निगरानी कर सकते हैं। वर्क्स काउंसिल समझौते के बिना मीटिंग रिकॉर्डिंग या कॉल-स्कोरिंग टूल्स को रोल आउट करना एक आम और महंगा कंप्लायंस गैप है।
- फ्रांस और नीदरलैंड्स। comité social et économique और ondernemingsraad के माध्यम से समान परामर्श दायित्व लागू होते हैं, खासकर उन टूल्स के लिए जो कर्मचारी व्यवहार को लॉग या एनालाइज करते हैं।
- वर्क्स काउंसिल स्कोप। ट्रिगर आमतौर पर निगरानी की क्षमता है, न कि आप वास्तव में हर रिकॉर्डिंग की समीक्षा करते हैं या नहीं। एक टूल जिसका उपयोग प्रदर्शन मूल्यांकन के लिए किया जा सकता है, अक्सर साइन-ऑफ की जरूरत होती है भले ही आप आज सिर्फ नोट-लेकिन के लिए इसका उपयोग करते हैं।
अगर आपका संगठन किसी ऐसे देश में संचालित करता है जहां वैधानिक कर्मचारी प्रतिनिधित्व है, तो रिकॉर्डिंग रोलआउट से पहले HR और स्थानीय काउंसिल को लूप में लें, बाद में नहीं। एक साइन्ड वर्क्स काउंसिल एग्रीमेंट, या एक दस्तावेजीकृत निष्कर्ष कि एक की जरूरत नहीं है, आपकी DPIA और ROPA एंट्री के साथ ही कंप्लायंस फाइल में होना चाहिए।
तकनीकी और संगठनात्मक सुरक्षा उपायों की चेकलिस्ट
GDPR को “जोखिम के अनुरूप” सुरक्षा उपायों की जरूरत होती है, जो जानबूझकर अस्पष्ट है। मीटिंग रिकॉर्डिंग्स के लिए विशेष रूप से, ऑडिटर्स और कस्टमर सुरक्षा प्रश्नावली एक ही ठोस सूची की तलाश करते हैं:
- ट्रांजिट और रेस्ट में एन्क्रिप्शन रिकॉर्डिंग्स, ट्रांसक्रिप्ट्स और सारांशों के लिए
- रोल-बेस्ड एक्सेस, ताकि रिकॉर्डिंग्स सिर्फ उन लोगों को दिखाई दें जिनके पास उन्हें देखने का बिजनेस कारण है, न कि डिफॉल्ट रूप से पूरे संगठन को
- नो पब्लिक लिंक शेयरिंग डिफॉल्ट सेटिंग के रूप में, जहां “लिंक वाला कोई भी” एक्सेस को एक्सप्लिसिटली चुने जाने तक डिसेबल रहे
- ऑडिट लॉगिंग कि किसने रिकॉर्डिंग देखी, डाउनलोड की या शेयर की
- ऑटोमेटेड रिटेंशन और डिलीशन, आपकी ROPA एंट्री में शेड्यूल से जुड़ा हुआ न कि मैन्युअल क्लीनअप
- मल्टी-फैक्टर ऑथेंटिकेशन किसी भी अकाउंट पर जो रिकॉर्डिंग आर्काइव तक पहुंच सकता है
- डॉक्यूमेंटेड इन्सिडेंट रिस्पॉन्स स्टेप्स विशेष रूप से रिकॉर्डिंग या ट्रांसक्रिप्ट के एक्सपोज या गलत शेयरिंग के लिए
इस सूची को एक बार छोटे इंटरनल स्टैंडर्ड के रूप में लिख लें, फिर हर नए रिकॉर्डिंग टूल इवैल्यूएशन को इसकी तरफ पॉइंट करें। यह “क्या यह कंप्लायंट है” को बहस से चेकलिस्ट में बदल देता है।
मीटिंग रिकॉर्डिंग से जुड़ा ब्रीच क्या माना जाता है
एक व्यक्तिगत डेटा ब्रीच कोई भी घटना है जिसके परिणामस्वरूप व्यक्तिगत डेटा का अनजाने में या गैरकानूनी तरीके से विनाश, हानि, परिवर्तन या अनधिकृत प्रकटीकरण होता है। मीटिंग रिकॉर्डिंग्स के लिए, यथार्थवादी परिदृश्य हैं:
- एक रिकॉर्डिंग जिसे “लिंक वाला कोई भी” के साथ शेयर किया गया और संगठन के बाहर फॉरवर्ड किया गया
- एक रिकॉर्डिंग गलत डिस्ट्रीब्यूशन लिस्ट को भेज दी गई
- एक वेंडर अकाउंट कॉम्प्रोमाइज जिससे स्टोर्ड रिकॉर्डिंग्स या ट्रांसक्रिप्ट्स एक्सपोज हो गए
- एक पूर्व कर्मचारी जिसने ऑफबोर्डिंग के बाद रिकॉर्डिंग्स के शेयर्ड ड्राइव तक एक्सेस रखा
अगर इनमें से कोई भी होता है और रिकॉर्डिंग में व्यक्तिगत डेटा है, तो आपके पास आमतौर पर 72 घंटे होते हैं अपनी सुपरवाइजरी अथॉरिटी को नोटिफाई करने के लिए, और उच्च जोखिम वाले मामलों में प्रभावित व्यक्तियों को भी। रिकॉर्डिंग्स को एक एक्सेस-कंट्रोल्ड लोकेशन में सेंट्रलाइज करना, न कि पर्सनल ड्राइव्स और चैट डाउनलोड्स में बिखरा हुआ, यही है जो ब्रीच को उस विंडो में तेजी से स्कोप करने के लिए संभव बनाता है। रिकॉर्डिंग्स के अधिक व्यापक चित्र के लिए कि वे कहां समाप्त होती हैं और कौन उन तक पहुंच सकता है, हमारा Google Meet रिकॉर्डिंग्स प्राइवेसी गाइड देखें।
पूरी कंप्लायंस चेकलिस्ट
रिकॉर्डिंग प्रोग्राम रिव्यू के लिए इसे पंच लिस्ट के रूप में उपयोग करें:
- हर रिकॉर्डिंग यूज केस के लिए कानूनी आधार चुना और दस्तावेजीकृत किया गया
- हर बार रिकॉर्डिंग नोटिस दिया गया, वर्बली और इनवाइट में
- DPIA पूरा किया गया, या दस्तावेजीकृत किया गया कि एक की जरूरत क्यों नहीं थी
- मीटिंग रिकॉर्डिंग को ROPA में अपनी अलग लाइन के रूप में जोड़ा गया
- हर रिकॉर्डिंग और ट्रांसक्रिप्शन वेंडर के साथ DPA साइन किया गया, सब-प्रोसेसर्स सूचीबद्ध
- किसी भी नॉन-EU डेटा ट्रांसफर के लिए SCCs या कोई अन्य वैध मैकेनिज्म लागू
- जहां लागू हो वहां वर्क्स काउंसिल या कर्मचारी प्रतिनिधि परामर्श पूरा किया गया
- सुरक्षा उपायों की चेकलिस्ट वेंडर की एक्चुअल सेटिंग्स के खिलाफ रिव्यू की गई
- रिटेंशन पीरियड्स ऑटोमेटेड किए गए, मैन्युअल नहीं
- रिकॉर्डिंग्स के लिए विशिष्ट ब्रीच रिस्पॉन्स स्टेप्स लिखे गए
इस चेकलिस्ट को हमारे मीटिंग रिकॉर्डिंग पॉलिसी टेम्प्लेट के साथ जोड़ें ताकि इसे एक डॉक्यूमेंट में बदला जा सके जिसे आपकी पूरी टीम फॉलो कर सकती है, और हमारे मीटिंग रिकॉर्डिंग एटिकेट गाइड को रोजमर्रा के मानदंडों के लिए जो रिकॉर्डिंग को आक्रामक महसूस होने से रोकते हैं।
अक्सर पूछे जाने वाले प्रश्न
निष्कर्ष
मीटिंग रिकॉर्डिंग GDPR अनुपालन एक पॉलिसी की तरह ही एक कागजी कार्रवाई की समस्या है। पहले बुनियादी बातों को सही करें - कानूनी आधार, नोटिस, रिटेंशन, फिर उन गैप्स को बंद करें जो वास्तव में ऑडिट्स और सुरक्षा प्रश्नावलियों में दिखाई देते हैं: एक DPIA निर्णय, एक ROPA एंट्री, हर वेंडर के साथ साइन्ड DPA, जहां लागू हो वहां वर्क्स काउंसिल साइन-ऑफ, और एक सुरक्षा चेकलिस्ट जिसे आप डिमांड पर दिखा सकते हैं।
इस फाइल को एक बार बना लें, इसे वेंडर्स और यूज केसेस के बदलने के साथ अपडेट रखें, और एक रिकॉर्डिंग प्रोग्राम जो जोखिम भरा लगता था, वह कुछ बन जाता है जिसे आप बिना किसी हड़बड़ी के ऑडिटर को सौंप सकते हैं। अपने करंट सेटअप को Record Meeting सुरक्षा अवलोकन के खिलाफ एक स्टार्टिंग पॉइंट के रूप में रिव्यू करें।