DSGVO-konforme Meeting-Aufnahmen: Die Checkliste für IT- und Compliance-Teams
DSGVO-konforme Meeting-Aufnahmen gehen über Einwilligung hinaus. Hier finden Sie die DPIA, Lieferanten-, Betriebsrat- und Sicherheits-Checkliste für die Praxis.
Die meisten Teams erledigen den einfachen Teil der DSGVO-Konformität bei Meeting-Aufnahmen am ersten Tag: Sie wählen eine Rechtsgrundlage und informieren die Teilnehmer über die Aufzeichnung. Doch wenn ein Kunde in einem Sicherheitsfragebogen nach einer Datenverarbeitungsvereinbarung mit Ihrem Aufzeichnungsanbieter fragt oder ein Mitarbeiter in Deutschland wissen möchte, ob der Betriebsrat zugestimmt hat, herrscht oft Schweigen. Hier scheitern Compliance-Programme in der Praxis – nicht bei der Einwilligung.
Diese Anleitung behandelt die zweite Hälfte der Geschichte. Wenn Sie zuerst die Grundlagen benötigen, finden Sie in unserem Leitfaden zu DSGVO und Meeting-Aufnahmen detaillierte Informationen zu Rechtsgrundlage, Einwilligung, Aufbewahrungsfristen und Betroffenenrechten. Hier gehen wir durch die Unterlagen, die ein IT- oder Compliance-Team erstellen muss: eine DPIA-Entscheidung, einen Eintrag im Verzeichnis der Verarbeitungstätigkeiten, eine Lieferantenprüfung, eine Mitarbeiterkonsultation und eine Sicherheits-Checkliste für Audits.
Warum „Wir holen eine Einwilligung ein“ nicht ausreicht
Ein Aufzeichnungsprogramm kann jede Besprechung ankündigen, klare Aufbewahrungsregeln haben und trotzdem bei einer Compliance-Prüfung durchfallen, weil niemand die zugrundeliegenden Entscheidungen dokumentiert hat. Das DSGVO-Prinzip der Rechenschaftspflicht bedeutet, dass Sie Ihre Arbeit nachweisen müssen, nicht nur stillschweigend das Richtige tun. Für Meeting-Aufzeichnungen umfasst diese Dokumentation meist fünf Bereiche:
- Eine dokumentierte Entscheidung, ob eine formale Risikobewertung erforderlich ist
- Ein Eintrag in das Verzeichnis der Verarbeitungstätigkeiten Ihres Unternehmens
- Eine Due-Diligence-Prüfung für jeden Aufzeichnungs- oder Transkriptionsanbieter
- Nachweis der Konsultation von Mitarbeitervertretungen, wo erforderlich
- Schriftliche technische und organisatorische Sicherheitsmaßnahmen
Fehlt einer dieser Punkte, kann die Aufzeichnung selbst rechtmäßig sein, während Ihre Compliance-Unterlagen leer bleiben. So füllen Sie jede Lücke.
Brauchen Sie eine DPIA für Meeting-Aufzeichnungen?
Eine Datenschutz-Folgenabschätzung (DPIA) ist eine formale Risikobewertung, die die DSGVO vor Verarbeitungen mit „hohem Risiko“ für die Betroffenen verlangt. Die meisten internen Meeting-Aufzeichnungen erreichen diese Schwelle nicht. Routineaufnahmen von Vertriebsgesprächen, Standups oder Schulungen mit klarer Ankündigung und kurzer Aufbewahrung sind normale, risikoarme Geschäftsprozesse.
Eine DPIA (oder zumindest eine Dokumentation, warum keine nötig ist) sollten Sie durchführen, wenn Meeting-Aufzeichnungen mit folgenden Punkten überlappen:
- Systematische Überwachung von Mitarbeitern, z.B. Aufzeichnung jedes Kundensupport-Anrufs zur Leistungsbewertung statt stichprobenartiger Kontrollen
- Besondere Kategorien personenbezogener Daten in großem Umfang, z.B. Gesundheitsdaten in HR- oder medizinischen Gesprächen
- Neue Technologien im großen Maßstab, wie der erstmalige Einsatz von KI-Transkription oder Emotionsanalyse im gesamten Unternehmen
- Automatisierte Entscheidungen basierend auf Aufzeichnungen, z.B. Algorithmen, die Vertriebsmitarbeiter bewerten oder „riskante“ Gespräche ohne menschliche Prüfung kennzeichnen
Trifft nichts davon zu, genügt eine kurze interne Notiz zur Begründung. Andernfalls sollte die DPIA die Verarbeitung beschreiben, Notwendigkeit und Verhältnismäßigkeit bewerten, Risiken für die Aufgenommenen identifizieren und Gegenmaßnahmen wie Zugriffsbeschränkungen, kürzere Aufbewahrung oder Schwärzung sensibler Passagen auflisten.
Tragen Sie Meeting-Aufzeichnungen in Ihr Verzeichnis der Verarbeitungstätigkeiten ein
Artikel 30 der DSGVO verpflichtet die meisten Organisationen, ein Verzeichnis der Verarbeitungstätigkeiten (VVT) zu führen – im Wesentlichen eine Übersicht, welche personenbezogenen Daten Sie warum und wie verarbeiten. Meeting-Aufzeichnungen werden hier oft vergessen, weil sie wie Infrastruktur und nicht wie eine eigenständige „Verarbeitungstätigkeit“ wirken.
Ein VVT-Eintrag für Meeting-Aufzeichnungen sollte folgende Punkte enthalten:
| Feld | Beispiel |
|---|---|
| Zweck | Interne Protokollierung, Vertriebsgesprächsanalyse, Schulungen |
| Datenkategorien | Stimme, Video, Name, geteilter Bildschirminhalt, KI-Transkript |
| Betroffenengruppen | Mitarbeiter, Kunden, Bewerber |
| Rechtsgrundlage | Berechtigtes Interesse (intern) oder Einwilligung (Kundengespräche) |
| Aufbewahrungsfrist | 90 Tage intern, Vertragslaufzeit für Kundengespräche |
| Empfänger | Nur internes Team oder benannte Dritte |
| Drittlandübermittlungen | Wo das Aufzeichnungstool Daten speichert und verarbeitet |
| Sicherheitsmaßnahmen | Verschlüsselung im Ruhezustand, Zugriffskontrollen, Audit-Logging |
Falls Sie bereits ein VVT für andere Systeme führen, fügen Sie Aufzeichnungen als eigenen Punkt hinzu statt sie unter „Kommunikation“ zu subsumieren. Aufsichtsbehörden und Auditoren suchen gezielt danach.
 Record Meeting testen
Nehmen Sie Google Meet direkt im Browser auf, ohne dass ein Bot dem Call beitritt. Aufnahmen, Transkripte und Zusammenfassungen bleiben in Ihrer Google Workspace – das vereinfacht VVT-Einträge und Zugriffskontrollen.
Kostenlos starten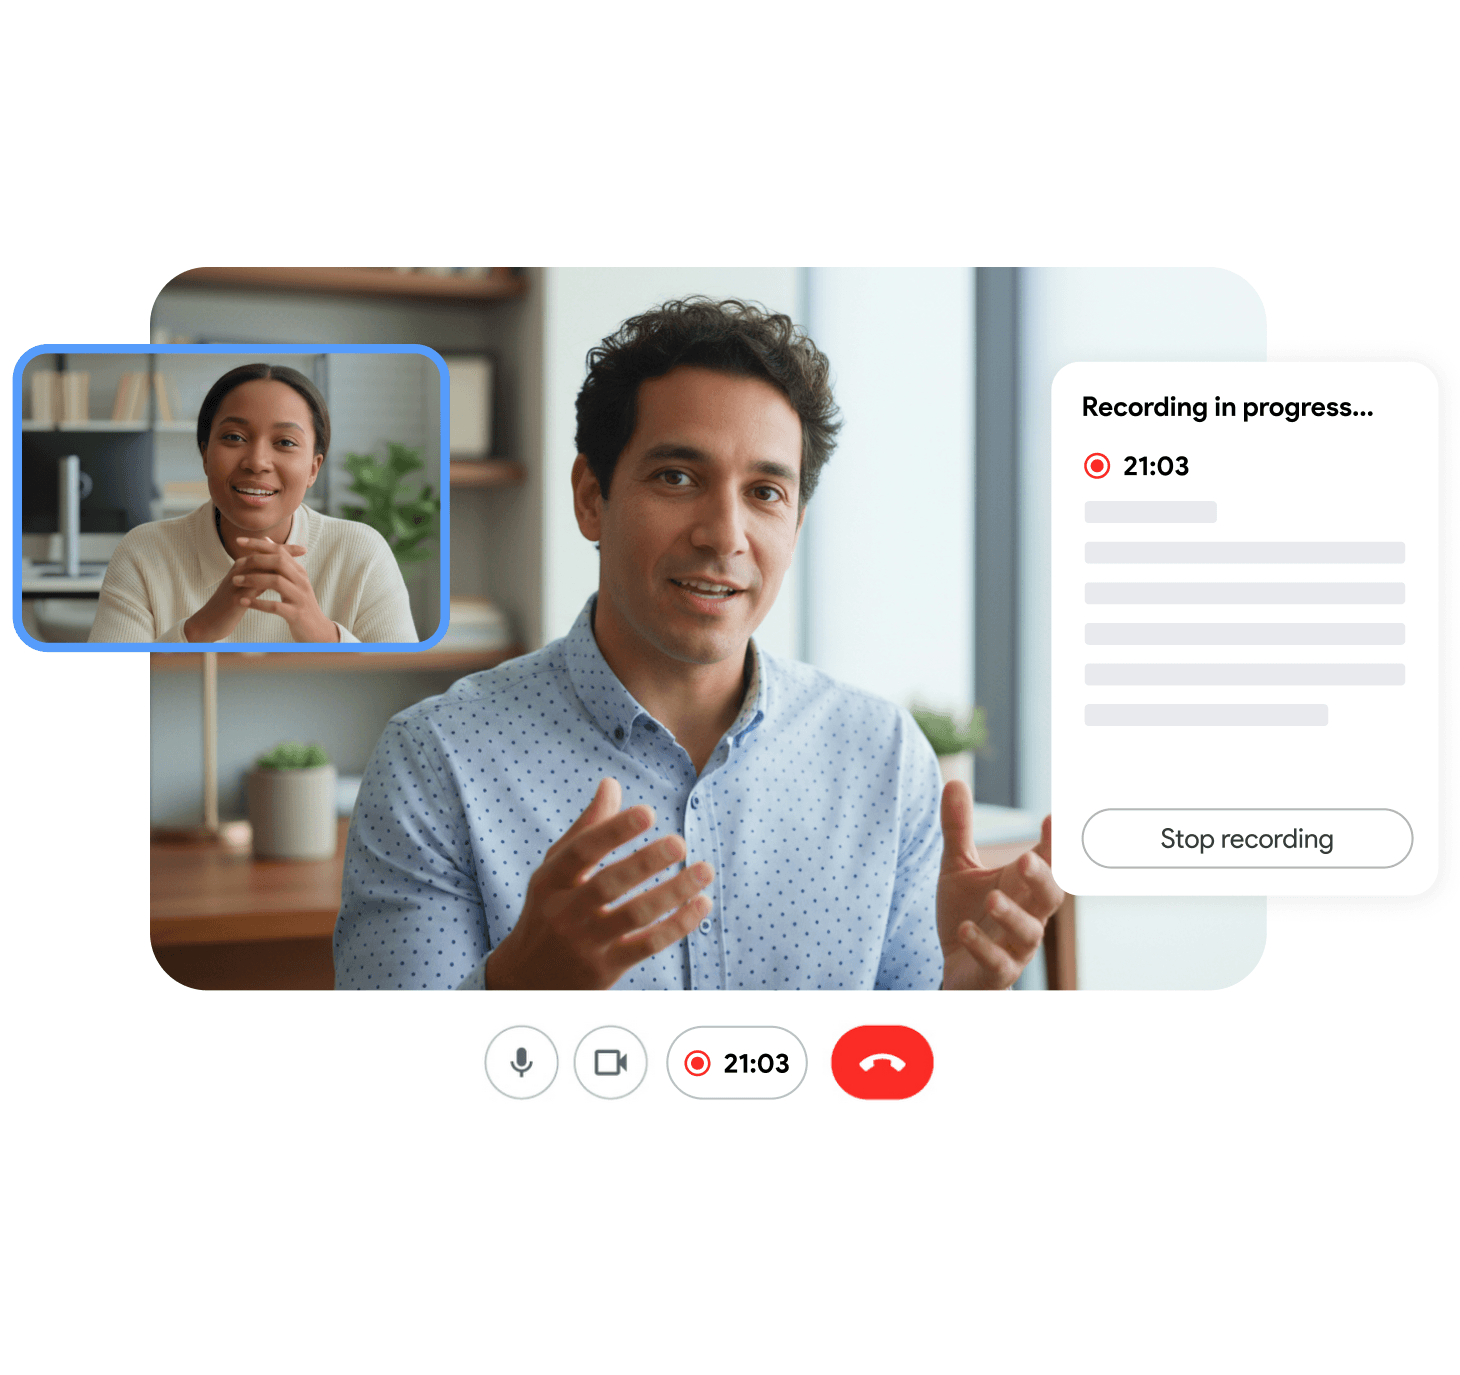
Prüfung Ihres Aufzeichnungsanbieters: DVAs, Unterauftragsverarbeiter und Übermittlungen
Jedes Aufzeichnungs- oder Transkriptionstool, das nicht vollständig intern entwickelt wurde, ist ein Datenverarbeiter, der nach Ihren Anweisungen handelt. Die DSGVO verlangt einen schriftlichen Vertrag zur Auftragsverarbeitung (DVA) zwischen Ihnen und dem Anbieter, bevor Sie ihm personenbezogene Daten übermitteln. Diesen Schritt überspringen viele Teams, weil die Anmeldung für ein Aufzeichnungstool sich wie eine Softwareinstallation anfühlt – nicht wie die Beauftragung eines Verarbeiters.
Bevor Sie sich auf einen Anbieter verlassen, prüfen Sie Folgendes.
Was der DVA abdecken muss
- Die verarbeiteten Datenkategorien (Audio, Video, Transkripte) und der Zweck
- Bestätigung, dass der Anbieter Daten nur nach Ihren dokumentierten Anweisungen verarbeitet
- Vertraulichkeitsverpflichtungen für alle mit Zugriff auf Anbieterseite
- Sicherheitsmaßnahmen, idealerweise mit Verweis auf einen Standard oder eine Zertifizierung
- Fristen für die Meldung von Datenschutzverletzungen durch den Anbieter an Sie
- Löschung oder Rückgabe der Daten bei Beendigung der Nutzung
- Eine Liste der Unterauftragsverarbeiter des Anbieters
Seriöse Anbieter stellen einen DVA online zur Verfügung oder auf Anfrage. Kann ein Tool keinen vorlegen, ist das ein Ausschlusskriterium für den Geschäftseinsatz.
Übermittlungen in Drittländer
Verarbeitet oder speichert Ihr Aufzeichnungsanbieter Daten außerhalb der EU/UK, benötigen Sie einen gültigen Übermittlungsmechanismus, typischerweise die Standardvertragsklauseln (SCCs) der EU-Kommission zusätzlich zum DVA. Fragen Sie explizit nach Verarbeitungs- und Speicherorten, nicht nur nach dem Firmensitz. Aufnahmen in Ihrer eigenen Infrastruktur statt in einer Cloud unklarer Jurisdiktion sparen diese Prüfung weitgehend.
Betriebsräte und Mitarbeiterkonsultation
Dieser Schritt fehlt in den meisten Leitfäden und bringt internationale Teams am häufigsten zu Fall. In mehreren EU-Ländern gelten Meeting-Aufzeichnungen mit Mitarbeitern als Arbeitsplatzüberwachung, die Mitbestimmungsrechte auslöst – zusätzlich zur DSGVO.
- Deutschland. Ein Betriebsrat hat meist Mitbestimmungsrechte bei technischen Systemen zur Überwachung von Arbeitsverhalten oder -leistung. Meeting-Aufzeichnungs- oder Bewertungstools ohne Betriebsratszustimmung sind ein häufiger Compliance-Fehler.
- Frankreich und Niederlande. Ähnliche Konsultationspflichten gelten über den comité social et économique bzw. ondernemingsraad, besonders für Tools, die Mitarbeiterverhalten aufzeichnen oder analysieren.
- Mitbestimmungsbereich. Ausschlaggebend ist meist die Möglichkeit zur Überwachung, nicht die tatsächliche Nutzung. Tools, die zur Leistungsbewertung genutzt werden könnten, benötigen oft Zustimmung – selbst wenn Sie sie aktuell nur für Protokolle nutzen.
Operiert Ihr Unternehmen in einem Land mit gesetzlicher Mitarbeitervertretung, beziehen Sie HR und lokale Rechtsberatung vor der Einführung ein – nicht danach. Eine Betriebsratsvereinbarung oder der dokumentierte Verzicht gehört in dieselbe Compliance-Akte wie DPIA und VVT-Eintrag.
Checkliste technischer und organisatorischer Sicherheitsmaßnahmen
Die DSGVO verlangt „dem Risiko angemessene“ Sicherheitsmaßnahmen – bewusst vage. Für Meeting-Aufzeichnungen prüfen Auditoren und Kundenfragebögen typischerweise:
- Verschlüsselung während Übertragung und Speicherung von Aufnahmen, Transkripten und Zusammenfassungen
- Rollenbasierte Zugriffe, sodass Aufnahmen nur für berechtigte Personen sichtbar sind
- Kein öffentliches Link-Sharing als Standardeinstellung
- Audit-Logging, wer Aufnahmen angesehen, heruntergeladen oder geteilt hat
- Automatisierte Aufbewahrung und Löschung, gebunden an Ihr VVT statt manueller Bereinigung
- Multi-Faktor-Authentifizierung für Konten mit Archivzugriff
- Dokumentierte Incident-Response-Schritte speziell für unberechtigte Aufnahmenzugriffe
Halten Sie diese Liste als internen Standard fest und legen Sie sie jeder Tool-Evaluation zugrunde. So wird „Ist das compliant?“ zur Checkliste statt zur Diskussion.
Wann liegt ein Datenschutzvorfall bei Meeting-Aufnahmen vor?
Ein Datenschutzvorfall ist jedes Ereignis, das zur unbeabsichtigten oder unrechtmäßigen Vernichtung, Verlust, Veränderung oder Offenlegung personenbezogener Daten führt. Bei Meeting-Aufzeichnungen sind realistische Szenarien:
- Eine Aufnahme, die mit „Jeder mit dem Link“ geteilt und weitergeleitet wurde
- Eine versehentlich an die falsche Verteilerliste gesendete Aufnahme
- Ein kompromittiertes Anbieterkonto mit Zugriff auf Aufnahmen
- Ein ehemaliger Mitarbeiter mit fortbestehendem Zugriff auf Aufnahmen
Tritt einer dieser Fälle ein und die Aufnahme enthält personenbezogene Daten, haben Sie in der Regel 72 Stunden, um die Aufsichtsbehörde zu informieren – in schwerwiegenden Fällen auch die Betroffenen. Zentralisierte, zugriffsgeschützte Aufnahmen ermöglichen erst eine schnelle Einschätzung, um diese Frist einzuhalten. Mehr dazu in unserem Privacy-Guide zu Google Meet-Aufnahmen.
Die vollständige Compliance-Checkliste
Nutzen Sie diese Punkte für eine Überprüfung Ihres Aufzeichnungsprogramms:
- Rechtsgrundlage für jeden Aufzeichnungszweck gewählt und dokumentiert
- Aufzeichnungshinweis bei jeder Besprechung, mündlich und in der Einladung
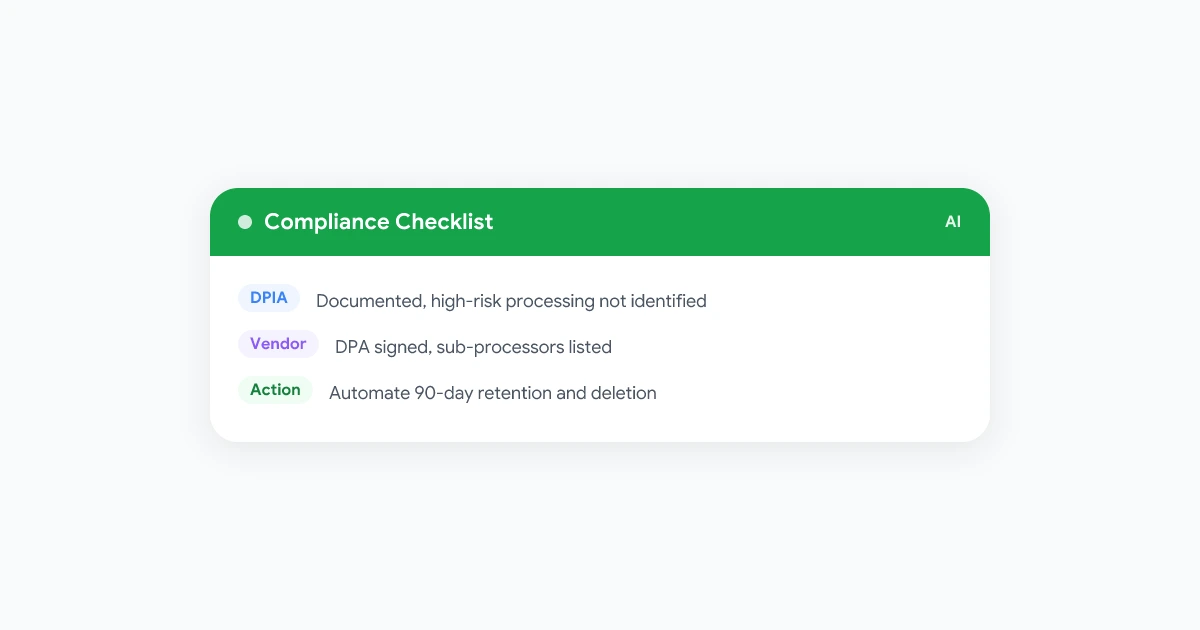
- DPIA durchgeführt oder dokumentiert, warum keine nötig war
- Meeting-Aufzeichnungen als eigener Punkt im VVT eingetragen
- DVA mit jedem Aufzeichnungs- und Transkriptionsanbieter abgeschlossen, Unterauftragsverarbeiter aufgelistet
- SCCs oder anderer Übermittlungsmechanismus für Drittlandtransfers
- Betriebsrats- oder Mitarbeitervertretungskonsultation durchgeführt, wo erforderlich
- Sicherheitsmaßnahmen gegen die tatsächlichen Tool-Einstellungen geprüft
- Aufbewahrungsfristen automatisiert, nicht manuell
- Vorfallsreaktion speziell für Aufnahmen dokumentiert
Kombinieren Sie diese Liste mit unserer Vorlage für Meeting-Aufzeichnungsrichtlinien für ein teamweites Dokument und unserem Etikette-Leitfaden für Aufnahmen für die tägliche Praxis.
Häufig gestellte Fragen
Fazit
DSGVO-konforme Meeting-Aufnahmen sind ebenso eine Dokumentations- wie eine Richtlinienfrage. Sorgen Sie zuerst für solide Grundlagen – Rechtsgrundlage, Hinweispflicht, Aufbewahrung – und schließen Sie dann die Lücken, die in Audits und Fragebögen tatsächlich auffallen: eine DPIA-Entscheidung, ein VVT-Eintrag, unterzeichnete DVAs mit allen Anbietern, Betriebsratszustimmung wo nötig und eine Sicherheits-Checkliste für die Vorlage.
Erstellen Sie die Akte einmal, halten Sie sie aktuell, und aus einem risikobehafteten Aufzeichnungsprogramm wird etwas, das Sie Auditoren ohne Hektik vorlegen können. Vergleichen Sie Ihre aktuelle Einrichtung als Ausgangspunkt mit der Record Meeting-Sicherheitsübersicht.