De meeste teams regelen op dag één het makkelijke deel van AVG-compliance bij het opnemen van vergaderingen: ze kiezen een rechtsgrond en laten weten dat de vergadering wordt opgenomen. Maar als een klant om een verwerkersovereenkomst met je opnameleverancier vraagt, of een Duitse medewerker wil weten of de ondernemingsraad akkoord is gegaan, heeft niemand een antwoord. Daar loopt compliance vaak vast, niet bij de toestemming.
Deze handleiding gaat over het tweede deel van het verhaal. Voor de basisprincipes kun je eerst onze AVG-handleiding voor het opnemen van vergaderingen lezen, die dieper ingaat op rechtsgrond, toestemming, bewaartermijnen en rechten van betrokkenen. Hier bespreken we wat een IT- of compliance-team moet documenteren: een DPIA-beslissing, een vermelding in het verwerkingsregister, due diligence van leveranciers, overleg met medewerkers en een beveiligingschecklist voor auditors.
Waarom “We vragen toestemming” niet hetzelfde is als compliant
Een opnameprogramma kan elke vergadering aankondigen en een nette bewaartermijn hanteren, maar als de onderliggende besluiten niet zijn vastgelegd, faal je alsnog bij een compliance-check. Volgens het verantwoordingsbeginsel van de AVG moet je kunnen aantonen wat je doet, niet alleen het goed regelen. Voor het opnemen van vergaderingen gaat het meestal om vijf soorten documentatie:
- Een vastgelegde beslissing over of een formele risicoanalyse nodig is
- Een vermelding in het verwerkingsregister van je organisatie
- Due diligence van elke leverancier van opname- of transcriptiediensten
- Bewijs van overleg met medewerkersvertegenwoordigers waar nodig
- Een schriftelijk overzicht van technische en organisatorische beveiligingsmaatregelen
Mis je één van deze punten, dan kan de opname zelf wel legaal zijn, maar is je compliance-dossier leeg. Zo vul je elk onderdeel in.
Heb je een DPIA nodig voor het opnemen van vergaderingen?
Een Data Protection Impact Assessment (DPIA) is een verplichte risicoanalyse onder de AVG voor verwerkingen die een “hoog risico” vormen voor de rechten van personen. Het standaard opnemen van interne vergaderingen valt hier meestal niet onder. Salesgesprekken, standups of trainingssessies opnemen met duidelijke aankondiging en korte bewaartermijn is normale, laagrisico bedrijfsvoering.
Je moet een DPIA uitvoeren (of documenteren waarom dat niet nodig is) als het opnemen van vergaderingen overlapt met:
- Systematische monitoring van medewerkers, zoals het opnemen van elk klantgesprek voor prestatiebeoordeling in plaats van steekproeven
- Bijzondere persoonsgegevens op grote schaal, zoals gezondheidsinformatie in HR- of intakegesprekken
- Nieuwe technologie op grote schaal, zoals de organisatiebrede introductie van AI-transcriptie of emotieanalyse
- Geautomatiseerde beslissingen gebaseerd op opnames, zoals een algoritme dat salesmedewerkers beoordeelt of “risicovolle” gesprekken signaleert zonder menselijke controle
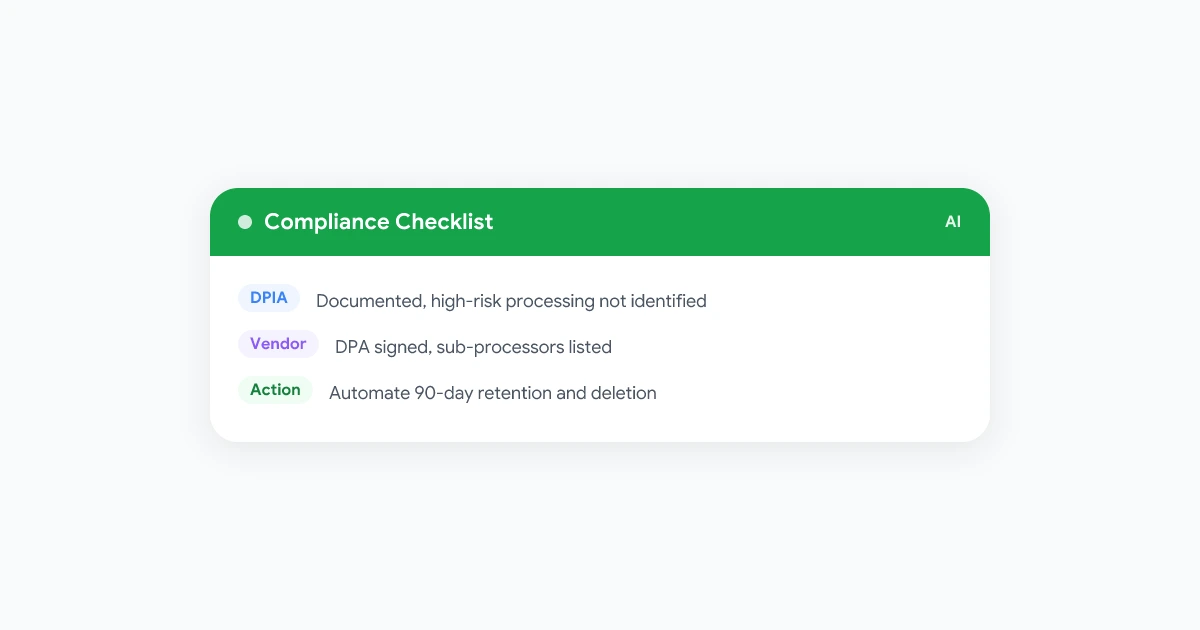
Als geen van deze situaties van toepassing is, volstaat een korte interne notitie waarom een volledige DPIA niet nodig was. Is dat wel het geval, dan moet de DPIA de verwerking beschrijven, noodzaak en proportionaliteit beoordelen, risico’s voor de betrokkenen identificeren en maatregelen noemen zoals toegangsbeperkingen, kortere bewaartermijn of het anonimiseren van gevoelige delen.
Voeg vergaderingopnames toe aan je verwerkingsregister
Artikel 30 van de AVG verplicht de meeste organisaties een verwerkingsregister (ROPA) bij te houden: een overzicht van welke persoonsgegevens je verwerkt, waarom en hoe. Het opnemen van vergaderingen wordt hier vaak vergeten, omdat het meer als infrastructuur dan als aparte “verwerkingsactiviteit” voelt.
Een ROPA-vermelding voor vergaderingopnames moet bevatten:
| Veld | Voorbeeld |
|---|---|
| Doel | Interne notulen, evaluatie salesgesprekken, training |
| Soorten gegevens | Stem, video, naam, gedeelde scherminhoud, AI-transcript |
| Categorieën betrokkenen | Medewerkers, klanten, sollicitanten |
| Rechtsgrond | Gerechtvaardigd belang (intern) of toestemming (klantgesprekken) |
| Bewaartermijn | 90 dagen intern, contractduur voor klantgesprekken |
| Ontvangers | Alleen intern team, of specifieke derden |
| Internationale doorgifte | Waar de opnamesoftware gegevens opslaat en verwerkt |
| Beveiligingsmaatregelen | Encryptie in rust, toegangscontroles, auditlogging |
Als je al een ROPA bijhoudt voor andere systemen, voeg opnames dan toe als aparte regel in plaats van onder een generieke “communicatie”-vermelding. Toezichthouders en auditors zoeken hier specifiek naar.
 Probeer Record Meeting
Neem Google Meet op vanuit de browser zonder dat er een bot meedoet. Opnames, transcripten en samenvattingen blijven binnen je eigen Google Workspace, wat je ROPA-vermelding en toegangscontroles eenvoudig houdt.
Gratis uitproberen
Je opnameleverancier beoordelen: DPA’s, subverwerkers en doorgifte
Elke opname- of transcriptietool die niet volledig in-house is ontwikkeld, is een verwerker die handelt op jouw instructies. De AVG vereist een schriftelijke verwerkersovereenkomst (DPA) tussen jou en de leverancier voordat je ze persoonsgegevens toevertrouwt. Dit stuk wordt vaak overgeslagen, omdat een opnametool installeren meer voelt als software gebruiken dan een verwerker aanstellen.
Controleer het volgende voordat je een leverancier voor opnames gebruikt.
Wat de DPA moet dekken
- Welke gegevens worden verwerkt (audio, video, transcripten) en het doel
- Bevestiging dat de leverancier alleen volgens jouw instructies verwerkt
- Geheimhoudingsplicht voor iedereen bij de leverancier met toegang
- Beveiligingsmaatregelen, bij voorkeur met verwijzing naar een standaard of certificering
- Termijnen voor melding van datalekken door de leverancier aan jou
- Verwijdering of teruggave van gegevens bij beëindiging
- Een lijst van subverwerkers van de leverancier, zodat je weet wie de opnames nog meer verwerkt
Gerenommeerde leveranciers publiceren meestal een DPA die je online kunt accepteren of bij sales kunt opvragen. Als een tool dit niet kan leveren, is dat een diskwalificerend risico voor zakelijk gebruik.
Internationale doorgifte
Als je opnameleverancier gegevens buiten de EU of het VK verwerkt of opslaat, heb je een geldig doorgiftemechanisme nodig, meestal de Standard Contractual Clauses (SCC’s) van de Europese Commissie, bovenop de DPA. Vraag expliciet waar opnames en transcripten worden verwerkt en opgeslagen, niet alleen waar het bedrijf gevestigd is. Door opnames binnen je bestaande infrastructuur te houden, in plaats van in een onduidelijke cloud van een externe leverancier, voorkom je deze vraag grotendeels.
Ondernemingsraden en medewerkersoverleg
Dit is het punt dat de meeste handleidingen overslaan, en waar multinationale teams vaak op vastlopen. In verschillende EU-landen geldt het opnemen van medewerkers tijdens vergaderingen als een vorm van werkplekmonitoring, wat rechten van medewerkersvertegenwoordigers activeert die naast de AVG bestaan.
- Duitsland. Een Betriebsrat heeft meestal medebeslissingsrecht over systemen die geschikt zijn om medewerkersgedrag of -prestaties te monitoren. Het uitrollen van opname- of beoordelingstools zonder instemming van de ondernemingsraad is een veelvoorkomende compliance-fout.
- Frankrijk en Nederland. Soortgelijke overlegverplichtingen gelden via de comité social et économique en de ondernemingsraad, vooral voor tools die medewerkersgedrag loggen of analyseren.
- Reikwijdte ondernemingsraad. Het gaat meestal om de mogelijkheid tot monitoring, niet of je elke opname daadwerkelijk bekijkt. Een tool die prestatie-evaluatie mogelijk maakt, heeft vaak goedkeuring nodig, zelfs als je hem nu alleen voor notulen gebruikt.
Als je organisatie actief is in een land met wettelijke medewerkersvertegenwoordiging, betrek dan HR en lokale juridische adviseur vóór de implementatie, niet erna. Een ondertekende overeenkomst met de ondernemingsraad, of een vastgesteld besluit dat dit niet nodig was, hoort bij je compliance-dossier, net als de DPIA en ROPA.
Checklist technische en organisatorische beveiligingsmaatregelen
De AVG vraagt “passende” beveiligingsmaatregelen, wat bewust vaag is gehouden. Voor vergaderingopnames kijken auditors en beveiligingsvragenlijsten van klanten meestal naar deze concrete punten:
- Encryptie onderweg en in opslag voor opnames, transcripten en samenvattingen
- Rolgebaseerde toegang, zodat opnames alleen zichtbaar zijn voor wie een zakelijke reden heeft, niet standaard voor de hele organisatie
- Geen openbare linkdeling als standaardinstelling, met “iedereen met de link” uitgeschakeld tenzij expliciet gekozen
- Auditlogging van wie een opname heeft bekeken, gedownload of gedeeld
- Geautomatiseerde bewaar- en verwijderingsperiodes, gekoppeld aan je ROPA-vermelding in plaats van handmatig opruimen
- Multi-factorauthenticatie voor accounts met toegang tot het opnamearchief
- Gedocumenteerde incidentresponse specifiek voor het lekken of misdelen van opnames of transcripten
Leg deze lijst vast als een interne standaard en gebruik hem bij elke evaluatie van een nieuwe opnametool. Zo wordt “is dit compliant” een checklist in plaats van een discussie.
Wanneer is er sprake van een datalek met een vergaderingopname?
Een datalek is elk incident dat leidt tot vernietiging, verlies, wijziging of ongeoorloofde openbaarmaking van persoonsgegevens. Voor vergaderingopnames zijn de realistische scenario’s:
- Een opname gedeeld met “iedereen met de link” en doorgestuurd buiten de organisatie
- Een opname per ongeluk naar de verkeerde distributielijst gestuurd
- Een gehackt leveranciersaccount met toegang tot opnames of transcripten
- Een vertrekkende medewerker die na vertrek nog toegang houdt tot een gedeelde map met opnames
Bij zo’n incident met persoonlijke gegevens heb je over het algemeen 72 uur om je toezichthouder te informeren, en in ernstigere gevallen ook de betrokkenen. Door opnames centraal in één toegangsbeheerde locatie op te slaan, in plaats van verspreid over persoonlijke mappen en chatdownloads, kun je een lek überhaupt snel genoeg in kaart brengen om aan die termijn te voldoen. Voor een breder beeld van waar opnames terechtkomen en wie ze kan bereiken, zie onze privacygids voor Google Meet-opnames.
De volledige compliance-checklist
Gebruik dit als afvinklijst voor een evaluatie van je opnamebeleid:
- Rechtsgrond gekozen en gedocumenteerd voor elk gebruik
- Melding van opname bij elke vergadering, mondeling en in de uitnodiging
- DPIA uitgevoerd, of reden waarom niet nodig vastgelegd
- Vergaderingopnames als aparte regel in het ROPA opgenomen
- DPA getekend met elke opname- en transcriptieleverancier, subverwerkers vermeld
- SCC’s of ander geldig doorgiftemechanisme voor niet-EU-doorgifte
- Overleg met ondernemingsraad of medewerkersvertegenwoordiging afgerond waar van toepassing
- Beveiligingschecklist afgezet tegen de daadwerkelijke instellingen van de leverancier
- Bewaartermijnen geautomatiseerd, niet handmatig
- Datalekprocedures specifiek voor opnames gedocumenteerd
Combineer deze checklist met onze sjabloon voor een opnamebeleid om er een document van te maken dat je hele team kan volgen, en onze etiquettegids voor het opnemen van vergaderingen voor de dagelijkse omgangsvormen die voorkomen dat opnames als indringend worden ervaren.
Veelgestelde vragen
Conclusie
AVG-compliance voor vergaderingopnames is net zo goed een kwestie van documentatie als van beleid. Zorg eerst voor de basisprincipes: rechtsgrond, melding, bewaartermijn. Dicht dan de gaten die auditors en beveiligingsvragenlijsten blootleggen: een DPIA-beslissing, een ROPA-vermelding, getekende DPA’s met elke leverancier, instemming van de ondernemingsraad waar nodig, en een beveiligingschecklist die je op verzoek kunt overleggen.
Bouw het dossier één keer op, houd het actueel bij wijzigingen van leveranciers of gebruiksscenario’s, en een opnameprogramma dat eerst risicovol voelt, wordt iets wat je zonder stress aan een auditor kunt overhandigen. Vergelijk je huidige setup met het beveiligingsoverzicht van Record Meeting als startpunt.