会议录音GDPR合规指南:IT与合规团队必备清单
会议录音GDPR合规不仅需要获得同意,还需准备DPIA决策、处理活动记录、供应商审核等文件。本文详细解析IT与合规团队必备的5类文书,包括风险评估标准、ROPA填写模板、供应商DPA关键条款,以及涉及员工监控或敏感数据时的特殊要求,助您建立完整的合规档案。
大多数团队在会议录音GDPR合规的第一天就解决了简单部分:选择合法依据并告知通话将被录音。直到客户的安保问卷要求提供录音供应商的数据处理协议,或德国员工询问工会是否签署同意时,合规计划才真正陷入停滞。
本指南是合规拼图的另一半。如需基础指引,我们深度解读GDPR会议录音指南涵盖合法依据、同意、留存期和数据主体权利。这里我们将重点介绍IT或合规团队需要准备的文件:DPIA决策、处理活动记录条目、供应商尽职调查档案、员工协商记录以及可提交审计的安全清单。
为何”征得同意”不等于合规
即使每次通话都进行录音告知并严格执行留存计划,若未记录决策过程,录音程序仍可能被判定不合规。GDPR的问责原则要求您必须展示工作痕迹,而非默默执行正确操作。会议录音的文书通常分为五类:
- 是否需要正式风险评估的书面决定
- 组织处理个人数据目的及方式的记录
- 所用录音或转录供应商的尽职调查文件
- 员工代表协商证明(如适用)
- 技术性和组织性安全措施的书面记录
缺少任一项都可能导致录音本身合法但合规档案空白。以下是每项内容的填充方法。
会议录音需要DPIA吗?
**数据保护影响评估(DPIA)**是GDPR要求对可能造成高风险的数据处理进行的正式评估。常规内部会议录音通常无需DPIA。明确告知且留存期较短的销售电话、站会或培训录音属于低风险商业活动。
当会议录音涉及以下情形时需进行DPIA(或至少记录不执行原因):
- 系统性员工监控,如为绩效考核记录所有客服通话而非抽样检查
- 大规模特殊类别数据,如HR或医疗电话中讨论的健康信息
- 全组织首次大规模应用新技术,如AI转录或情绪分析
- 基于录音的自动化决策,如未经人工审核的销售评分算法
如不涉及上述情况,简要说明无需DPIA的内部记录即可满足审计要求。如需DPIA,评估应描述处理行为,评估必要性和相称性,识别被录音者风险,并列出降低风险的措施(如访问限制、缩短留存期或敏感片段编辑)。
将会议录音加入处理活动记录
GDPR第30条要求多数组织维护处理活动记录(ROPA),即处理个人数据的清单。会议录音常被遗漏,因其更像是基础设施而非独立”处理活动”。
会议录音的ROPA条目应包含:
| 字段 | 示例 |
|---|---|
| 目的 | 内部备忘、销售电话复盘、培训 |
| 数据类型 | 音频、视频、姓名、屏幕共享内容、AI转录文本 |
| 数据主体 | 员工、客户、候选人 |
| 合法依据 | 合法权益(内部)或同意(客户通话) |
| 留存期 | 内部90天,客户通话按合同期限 |
| 接收方 | 仅限内部团队或指定第三方 |
| 国际传输 | 录音工具的存储和处理位置 |
| 安全措施 | 静态加密、访问控制、审计日志 |
如有现有ROPA,请单独添加录音条目而非归入”通讯”类。监管机构会专门核查此项。
 试用Record Meeting
供应商审核:DPA、次级处理方与数据传输
非完全自建的录音或转录工具均属数据处理方。GDPR要求在使用前与供应商签订数据处理协议(DPA)。多数团队因将录音工具视同软件安装而忽略此步骤。
选用录音供应商前请确认:
DPA必备条款
- 处理数据类型(音频、视频、转录文本)及目的
- 供应商仅按书面指令处理数据
- 访问人员的保密义务
- 安全措施(最好引用具体标准或认证)
- 供应商向您通报数据泄露的时限
- 停止使用工具时的数据删除或返还
- 供应商次级处理方清单
多数正规供应商提供在线签署或销售索取的DPA。若工具无法提供,则不适合商业用途。
国际数据传输
若供应商在欧盟或英国外处理/存储数据,您需要有效的传输机制(通常为欧盟委员会标准合同条款(SCCs))。直接询问录音及转录的处理和存储位置(而非公司注册地)。将录音保留在已控基础设施内可规避此问题。
工会与员工协商
本环节最易被忽视,却最易导致跨国团队违规。在部分欧盟国家,会议录音属于职场监控,触发独立于GDPR的员工代表权利。
- 德国:企业工会对可监控员工行为的系统通常拥有共同决策权。未经同意的会议录音或通话评分工具属常见合规漏洞。
- 法国与荷兰:通过社会与经济委员会和企业委员会实施类似协商义务,特别是记录或分析员工行为的工具。
- 适用范围:触发点通常是监控能力而非实际使用。即使当前仅用于备忘,可能用于评估的工具仍需批准。
在法定员工代表国家,请在部署前联系HR和法律团队。工会协议或豁免证明应与DPIA、ROPA同属合规档案。
技术性与组织性安全措施清单
GDPR要求”与风险相称”的安全措施。针对会议录音,审计和客户安保问卷通常核查以下内容:
- 录音、转录及摘要的传输与存储加密
- 基于角色的访问控制(仅限业务相关人员)
- 默认禁用公开链接分享功能
- 查看、下载或分享录音的审计日志
- 按ROPA条目自动执行留存与删除(非手动清理)
- 录音存档账户的多因素认证
- 针对录音/转录泄露的事件响应步骤
将此清单制定为内部标准,可化”是否合规”的争论为检查项。
会议录音相关数据泄露情形
个人数据泄露指导致数据意外或非法销毁、丢失、变更或披露的事件。会议录音的典型场景包括:
- 通过”链接共享”外传录音
- 录音误发至错误分发列表
- 供应商账户泄露导致录音曝光
- 离职员工保留录音库访问权限
如涉个人数据,通常需在72小时内通报监管机构(高风险时还需通知受影响者)。将录音集中存储于受控位置(而非分散在个人驱动器和聊天下载中)是快速评估泄露范围的关键。完整隐私指引请参阅Google Meet录音隐私指南。
完整合规清单
用于录音程序审查:
- 为各使用场景选择并记录合法依据
- 每次均通过口头和邀请函进行录音告知
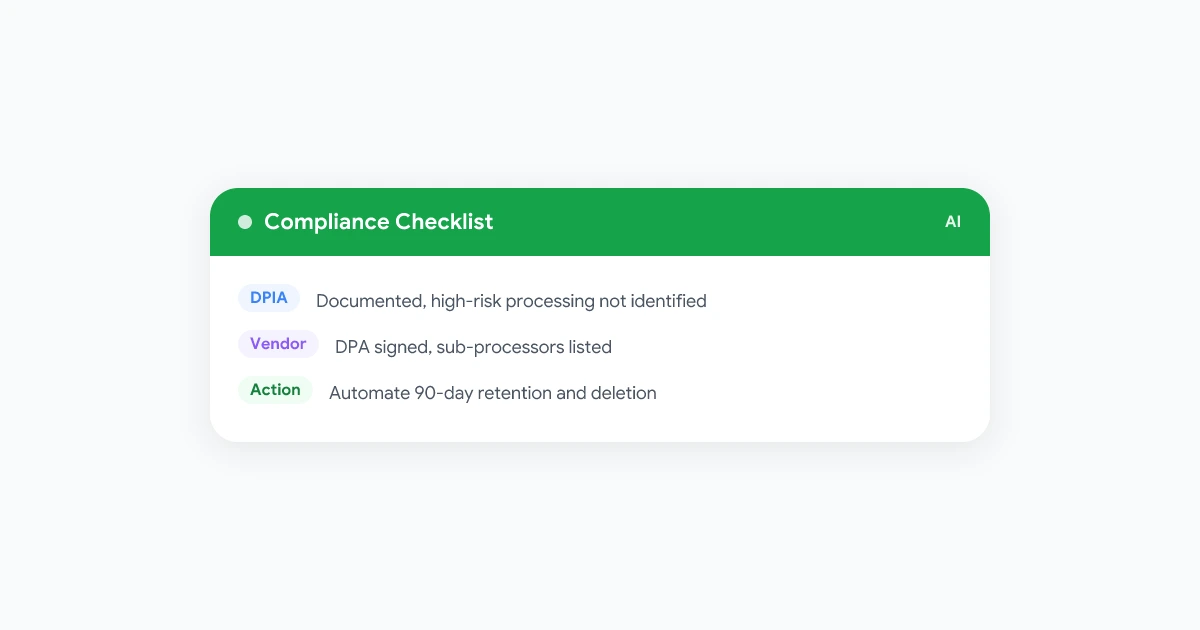
- 完成DPIA或记录无需执行原因
- 在ROPA中单独添加录音条目
- 与各录音/转录供应商签署DPA(列明次级处理方)
- 对非欧盟数据传输实施SCC等机制
- 完成工会/员工代表协商(如适用)
- 根据供应商实际设置核查安全措施
- 自动化执行留存期(非手动)
- 制定录音专用事件响应步骤
搭配会议录音政策模板可转化为团队可执行文件,参考远程团队会议录音礼仪指南建立日常规范。
常见问题
核心要点
会议录音GDPR合规既是政策问题,更是文书工作。在确保合法依据、告知和留存期等基础要素后,请重点填补审计和安保问卷中的实际漏洞:DPIA决策、ROPA条目、供应商DPA签署、工会批准(如适用)以及可随时提供的安全清单。
一次性建立完整档案并随供应商变更更新,即可将高风险录音程序转化为可随时接受审计的合规项目。请对照Record Meeting安全概览检查现有设置。