GDPR per le registrazioni di riunioni: la checklist per IT e compliance
GDPR per registrazioni di riunioni: scopri la checklist completa per DPIA, fornitori, consultazione dipendenti e sicurezza IT. Tutto per la compliance.
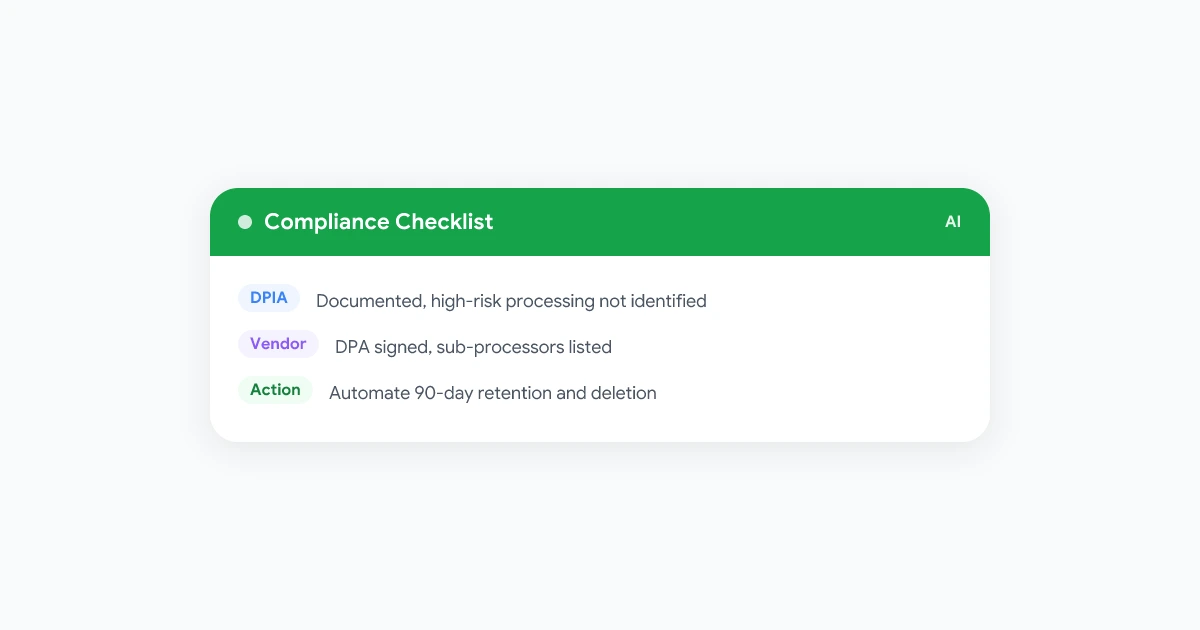
Molti team risolvono la parte semplice della compliance GDPR per le registrazioni di riunioni il primo giorno: scelgono una base giuridica e informano che la chiamata verrà registrata. Poi arriva un questionario di sicurezza di un cliente che chiede un accordo di trattamento dati con il fornitore delle registrazioni, o un dipendente in Germania chiede se il consiglio aziendale ha approvato, e nessuno ha una risposta. È qui che i programmi di compliance si bloccano davvero, non sul consenso.
Questa guida è la seconda parte della storia. Se hai bisogno delle basi, la nostra guida GDPR per le registrazioni copre in dettaglio base giuridica, consenso, conservazione e diritti degli interessati. Qui affrontiamo i documenti che un team IT o compliance deve produrre: una decisione sulla DPIA, una voce nel Registro delle attività di trattamento, un file di due diligence sui fornitori, un record di consultazione dei dipendenti e una checklist di sicurezza da mostrare a un auditor.
Perché “Chiediamo il consenso” non significa essere compliant
Un programma di registrazione può annunciare ogni chiamata, rispettare i tempi di conservazione, e comunque fallire un controllo di compliance perché nessuno ha documentato le decisioni alla base. Il principio di accountability del GDPR significa che devi mostrare il tuo lavoro, non solo fare la cosa giusta in silenzio. Per le registrazioni di riunioni, la documentazione di solito rientra in cinque categorie:
- Una decisione documentata sulla necessità di una valutazione del rischio formale
- Una voce nel registro delle attività di trattamento della tua organizzazione
- Un file di due diligence su ogni fornitore di registrazione o trascrizione
- La prova che i rappresentanti dei dipendenti sono stati consultati, dove richiesto
- Un insieme scritto di misure di sicurezza tecniche e organizzative
Se manca una di queste, la registrazione può essere perfettamente legale mentre il tuo file di compliance è vuoto. Ecco come riempire ogni categoria.
Hai bisogno di una DPIA per le registrazioni di riunioni?
Una Valutazione d’impatto sulla protezione dei dati (DPIA) è una valutazione del rischio formale richiesta dal GDPR prima di iniziare un trattamento che “potrebbe presentare un rischio elevato” per i diritti delle persone. La maggior parte delle registrazioni interne di routine non supera questa soglia. Registrare chiamate di vendita, standup o sessioni di formazione con un avviso chiaro e una conservazione breve è un’attività aziendale normale e a basso rischio.
Dovresti fare una DPIA, o almeno documentare perché non è necessaria, quando la registrazione si sovrappone a uno di questi casi:
- Monitoraggio sistematico dei dipendenti, come registrare ogni chiamata di supporto per valutare le performance invece di controlli occasionali
- Dati particolari su larga scala, ad esempio dettagli sanitari discussi in chiamate HR o mediche
- Nuove tecnologie su larga scala, come l’introduzione di trascrizioni AI o analisi delle emozioni in tutta l’organizzazione per la prima volta
- Decisioni automatizzate basate sulla registrazione, come un algoritmo che valuta i venditori o segnala chiamate “a rischio” senza revisione umana
Se nessuno di questi casi si applica, una breve nota interna che spiega perché una DPIA completa non era necessaria è sufficiente per un auditor. Se uno di questi casi si applica, la DPIA stessa dovrebbe descrivere il trattamento, valutarne necessità e proporzionalità, identificare i rischi per le persone registrate ed elencare le misure per ridurli, come restrizioni di accesso, conservazione più breve o redazione di segmenti sensibili.
Aggiungi le registrazioni al tuo Registro delle attività di trattamento
L’articolo 30 del GDPR richiede alla maggior parte delle organizzazioni di tenere un Registro delle attività di trattamento (ROPA), essenzialmente un inventario dei dati personali trattati, del perché e del come. Le registrazioni di riunioni sono facili da dimenticare perché sembrano infrastruttura piuttosto che un “attività di trattamento” distinta.
Una voce ROPA per le registrazioni dovrebbe includere:
| Campo | Esempio |
|---|---|
| Scopo | Appunti interni, revisione chiamate vendita, formazione |
| Categorie di dati | Voce, video, nome, contenuti condivisi, trascrizione AI |
| Categorie di persone | Dipendenti, clienti, candidati |
| Base giuridica | Interessi legittimi (interni) o consenso (chiamate clienti) |
| Periodo di conservazione | 90 giorni interni, durata contratto per chiamate clienti |
| Destinatari | Solo team interno, o terze parti nominate |
| Trasferimenti internazionali | Dove lo strumento di registrazione archivia ed elabora i dati |
| Misure di sicurezza | Crittografia a riposo, controlli di accesso, log di audit |
Se hai già un ROPA per altri sistemi, aggiungi le registrazioni come voce separata piuttosto che inserirle in una generica “comunicazioni”. Regolatori e auditor le cercano specificamente per nome.
 Prova Record Meeting
Registra Google Meet direttamente dal browser senza bot in chiamata. Registrazioni, trascrizioni e riassunti restano nel tuo Google Workspace, semplificando la voce ROPA e i controlli di accesso.
Inizia gratis
Verifica del fornitore di registrazione: DPA, sub-processori e trasferimenti
Qualsiasi strumento di registrazione o trascrizione non sviluppato internamente è un responsabile del trattamento che agisce su tua istruzione. Il GDPR richiede un contratto scritto, un Accordo di trattamento dati (DPA), tra te e il fornitore prima di inviargli dati personali. Questo è il passaggio che molti team saltano, perché iscriversi a uno strumento di registrazione sembra come installare software, non nominare un responsabile.
Prima di affidarti a un fornitore per le registrazioni, conferma quanto segue.
Cosa deve coprire il DPA
- Le categorie di dati trattati (audio, video, trascrizioni) e lo scopo
- La conferma che il fornitore elabora i dati solo su tue istruzioni documentate
- Obblighi di riservatezza per chiunque abbia accesso dal lato del fornitore
- Misure di sicurezza, idealmente con riferimento a uno standard o certificazione specifica
- Tempistiche di notifica delle violazioni dal fornitore a te
- Cancellazione o restituzione dei dati quando smetti di usare lo strumento
- Un elenco dei sub-processor del fornitore, per sapere chi altro tocca le registrazioni
La maggior parte dei fornitori seri pubblica un DPA che puoi accettare online o richiedere alle vendite. Se uno strumento non può produrne uno, è un segnale rosso invalidante per qualsiasi uso aziendale, non una lacuna minore.
Trasferimenti internazionali di dati
Se il tuo fornitore di registrazione elabora o archivia dati fuori da UE o UK, hai bisogno di un meccanismo di trasferimento valido, tipicamente le Clausole contrattuali standard (SCCs) della Commissione Europea, oltre al DPA. Chiedi direttamente dove vengono elaborati e archiviati registrazioni e trascrizioni, non solo dove ha sede l’azienda. Mantenere le registrazioni in un’infrastruttura che già controlli, piuttosto che nel cloud di un fornitore in una giurisdizione poco chiara, elimina quasi del tutto questa domanda.
Consigli aziendali e consultazione dei dipendenti
Questo è il passaggio che molte guide saltano, e quello che mette più in difficoltà i team multinazionali. In diversi paesi UE, registrare i dipendenti durante le riunioni conta come una forma di monitoraggio sul lavoro, che attiva diritti di rappresentanza dei dipendenti che affiancano il GDPR piuttosto che farne parte.
- Germania. Un Betriebsrat (consiglio aziendale) ha generalmente diritti di codecisione su sistemi tecnici in grado di monitorare condotta o performance dei dipendenti. Introdurre strumenti di registrazione o valutazione delle chiamate senza accordo del consiglio è una lacuna di compliance comune e costosa.
- Francia e Paesi Bassi. Obblighi simili di consultazione si applicano tramite il comité social et économique e l’ondernemingsraad, specialmente per strumenti che registrano o analizzano il comportamento dei dipendenti.
- Portata del consiglio. Il trigger è solitamente la capacità di monitorare, non se esamini ogni registrazione. Uno strumento che potrebbe essere usato per valutare le performance spesso ha bisogno di approvazione anche se oggi lo usi solo per prendere appunti.
Se la tua organizzazione opera in un paese con rappresentanza sindacale obbligatoria, coinvolgi HR e consulenti locali prima del lancio delle registrazioni, non dopo. Un accordo firmato dal consiglio aziendale, o una documentazione che ne attesti la non necessità, appartiene allo stesso file di compliance della tua DPIA e voce ROPA.
Checklist delle misure di sicurezza tecniche e organizzative
Il GDPR richiede misure di sicurezza “adeguate al rischio”, intenzionalmente vaghe. Per le registrazioni di riunioni, auditor e questionari di sicurezza dei clienti tendono a cercare la stessa lista concreta:
- Crittografia in transito e a riposo per registrazioni, trascrizioni e riassunti
- Accesso basato sui ruoli, così le registrazioni sono visibili solo a chi ha un motivo aziendale per vederle, non a tutta l’organizzazione di default
- Nessuna condivisione pubblica di link come impostazione predefinita, con “chiunque abbia il link” disabilitato a meno di scelta esplicita
- Log di audit di chi ha visto, scaricato o condiviso una registrazione
- Conservazione e cancellazione automatizzate, legate alla pianificazione nella tua voce ROPA piuttosto che a pulizie manuali
- Autenticazione a più fattori su qualsiasi account che può accedere all’archivio delle registrazioni
- Procedure documentate di risposta agli incidenti specifiche per l’esposizione o condivisione errata di una registrazione o trascrizione
Scrivi questa lista una volta come standard interno breve, poi puntala a ogni nuova valutazione di uno strumento di registrazione. Trasforma “è compliant” da un dibattito a una checklist.
Cosa conta come violazione che coinvolge una registrazione
Una violazione di dati personali è qualsiasi incidente che porta alla distruzione, perdita, alterazione o divulgazione non autorizzata di dati personali. Per le registrazioni di riunioni, gli scenari realistici sono:
- Una registrazione condivisa con “chiunque abbia il link” e inoltrata fuori dall’organizzazione
- Una registrazione inviata per errore alla lista di distribuzione sbagliata
- Un account di un fornitore compromesso che espone registrazioni o trascrizioni archiviate
- Un ex dipendente che mantiene l’accesso a un drive condiviso di registrazioni dopo la fine del rapporto
Se uno di questi accade e la registrazione contiene dati personali, hai generalmente 72 ore per notificare l’autorità di controllo, e nei casi a rischio più elevato anche le persone coinvolte. Avere le registrazioni centralizzate in un luogo con controlli di accesso, piuttosto che sparse su drive personali e download di chat, è ciò che ti permette di valutare una violazione abbastanza velocemente da rispettare questa finestra. Per il quadro più ampio di dove finiscono le registrazioni e chi può accedervi, vedi la nostra guida alla privacy delle registrazioni Google Meet.
La checklist completa di compliance
Usala come lista di controllo per una revisione del programma di registrazione:
- Base giuridica scelta e documentata per ogni caso d’uso di registrazione
- Avviso di registrazione dato ogni volta, verbalmente e nell’invito
- DPIA completata, o motivo documentato per cui non era necessaria
- Registrazioni aggiunte come voce separata nel ROPA
- DPA firmato con ogni fornitore di registrazione o trascrizione, sub-processor elencati
- SCCs o altro meccanismo valido in atto per qualsiasi trasferimento extra-UE
- Consultazione del consiglio aziendale o rappresentanti dei dipendenti completata, dove applicabile
- Checklist delle misure di sicurezza verificata con le impostazioni effettive del fornitore
- Periodi di conservazione automatizzati, non manuali
- Procedure di risposta alle violazioni specifiche per le registrazioni scritte nero su bianco
Abbina questa checklist al nostro modello di policy per le registrazioni per trasformarla in un documento che tutto il team possa seguire, e alla nostra guida all’etichetta per le registrazioni per le norme quotidiane che evitano che la registrazione sembri invasiva.
Domande frequenti
Conclusione
La compliance GDPR per le registrazioni di riunioni è un problema di documentazione tanto quanto di policy. Ottieni prima le basi giuste (base giuridica, avviso, conservazione), poi colma le lacune che emergono davvero in audit e questionari di sicurezza: una decisione sulla DPIA, una voce ROPA, DPA firmati con ogni fornitore, approvazione del consiglio aziendale dove serve, e una checklist di sicurezza da mostrare su richiesta.
Crea il file una volta, tienilo aggiornato al cambiare di fornitori e casi d’uso, e un programma di registrazione che sembrava rischioso diventa qualcosa che puoi consegnare a un auditor senza panico. Verifica la tua configurazione attuale con l’overview sicurezza di Record Meeting come punto di partenza.