会議録画のGDPR対応チェックリスト:IT・コンプライアンスチーム向け実践ガイド
会議録画のGDPR対応で見落とされがちなDPIA(データ保護影響評価)、ベンダー審査、労働組合協議、セキュリティ対策を網羅。具体的には処理活動記録(ROPA)の記載方法や従業員の体系的モニタリング時のリスク評価など、IT・コンプライアンスチーム向けの実践的なチェックリストを提供します。
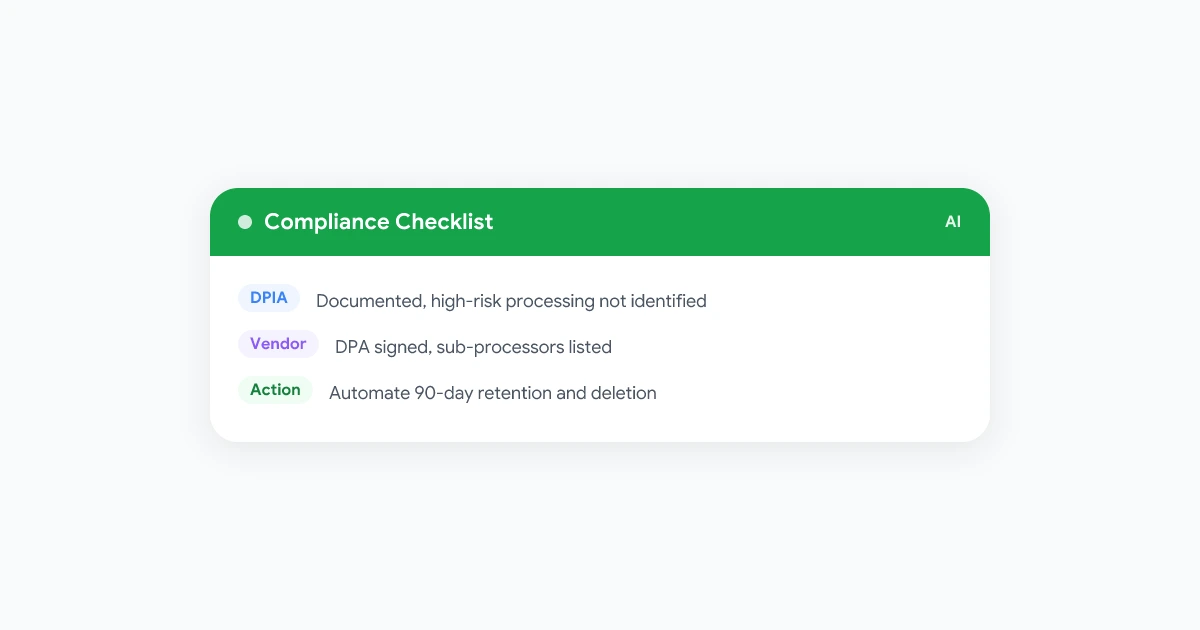
多くのチームが会議録画のGDPR対応で最初に対処するのは「同意取得」という簡単な部分です。しかし、顧客からデータ処理契約(DPA)の提出を求められたり、ドイツの従業員から労働評議会の承認有無を問われた時、誰も答えられないのが現実です。これがコンプライアンスプログラムが実際に停滞するポイントなのです。
このガイドはその続編です。基本事項(法的根拠、同意、保存期間、データ主体の権利)が必要な方は、まず会議録画のGDPRガイドをご覧ください。ここではIT・コンプライアンスチームが準備すべき書類に焦点を当てます:DPIA決定、処理活動記録(ROPA)、ベンダー審査ファイル、従業員協議記録、監査対応用セキュリティチェックリストです。
「同意を取っている」だけでは不十分な理由
全ての通話で録画告知を行い、整然とした保存ポリシーを運用していても、決定プロセスの文書化がなければコンプライアンス審査に落ちる可能性があります。GDPRの「説明責任原則」は、適切な対応だけでなく、その証拠を示すことを求めています。会議録画に関しては、以下の5種類の文書が特に重要です:
- 正式なリスク評価(DPIA)が必要かどうかの判断記録
- 組織の処理活動記録(ROPA)への記載
- 使用する録画・文字起こしベンダーのデューデリジェンスファイル
- 従業員代表者との協議証明(該当する場合)
- 技術的・組織的セキュリティ対策の文書
これらのいずれかが欠けていると、録画行為自体は合法でもコンプライアンスファイルが空っぽになってしまいます。各項目の埋め方を解説します。
会議録画にDPIAは必要か?
**データ保護影響評価(DPIA)**は、個人の権利に「高いリスクをもたらす可能性がある」処理を開始する前にGDPRが要求する正式なリスク評価です。通常の内部会議録画の多くはこの基準に該当しません。営業電話やスタンドアップミーティング、短い保存期間を設定したトレーニングセッションなどは、一般的でリスクの低い業務活動と見なされます。
ただし、以下のいずれかに該当する場合はDPIAを実施するか、実施不要の判断理由を文書化する必要があります:
- 従業員の体系的モニタリング(例:品質管理のため全てのカスタマーサポート通話を録画)
- 大規模な特殊カテゴリーデータ(例:人事や医療相談で取り扱う健康情報)
- 組織全体への新技術導入(例:AI文字起こしや感情分析の初導入)
- 録画に基づく自動判断(例:人間のチェックなしに営業担当を評価するアルゴリズム)
該当しない場合は、DPIAが不要な理由を簡潔に記した内部メモで十分です。該当する場合、DPIAでは処理内容の説明、必要性・均衡性の評価、被録画者へのリスク特定、アクセス制限や短縮保存期間などの軽減策を記載します。
処理活動記録(ROPA)への記載方法
GDPR第30条では、ほとんどの組織が**処理活動記録(ROPA)**の維持を義務付けられています。会議録画は「インフラ」と見なされがちで、ROPAへの記載を忘れられやすいポイントです。
会議録画のROPA記載例:
| 項目 | 記載例 |
|---|---|
| 目的 | 内部メモ作成、営業電話の振り返り、研修 |
| データの種類 | 音声、動画、氏名、画面共有内容、AI文字起こし |
| 対象者 | 従業員、顧客、候補者 |
| 法的根拠 | 正当な利益(内部)、同意(顧客対応) |
| 保存期間 | 内部90日、顧客対応は契約期間 |
| 受領者 | 内部チームのみ、または特定の第三者 |
| 国際移転 | 録画ツールのデータ保存・処理場所 |
| セキュリティ対策 | 保存時暗号化、アクセス制御、監査ログ |
既にROPAを管理している場合、「コミュニケーションツール」などに含めず、会議録画を独立した項目として追加してください。監査機関は特にこの項目を確認します。
 Record Meetingを試す
ブラウザからGoogle Meetを録画。ボットが参加しない方式で、録画データ・文字起こし・要約はすべて自社のGoogle Workspace内に保存されるため、ROPA記載とアクセス管理が簡素化されます。
無料で始める
録画ベンダーの審査:DPA、サブプロセッサー、データ移転
自社内で完全に構築していない録画・文字起こしツールは、すべてデータプロセッサーとしてGDPR上扱われます。個人データを送信する前に、ベンダーと**データ処理契約(DPA)**を締結する必要があります。多くのチームがこのステップを省略しがちです。
録画ツールを導入する前に確認すべきポイント:
DPAに必須の内容
- 処理するデータの種類(音声、動画、文字起こし)と目的
- ベンダーが文書化された指示にのみ従うことの確認
- ベンダー側アクセス者の守秘義務
- セキュリティ対策(可能なら規格や認証を明記)
- ベンダーからの違反通知タイムライン
- ツール使用停止時のデータ削除・返還
- ベンダーが使用するサブプロセッサーのリスト
信頼できるベンダーであれば、オンラインでDPAを公開しているか、営業から提供可能です。DPAを提示できないツールはビジネス利用に適しません。
国際データ移転
録画ベンダーがEU/UK外でデータを処理・保存する場合、通常は**標準契約条項(SCCs)**をDPAに追加する必要があります。ベンダーの本社所在地ではなく、データが実際に処理・保存される場所を直接確認してください。既存の管理下インフラを使用すれば、この問題をほぼ解消できます。
労働組合・従業員協議の必要性
多くのガイドが触れないこのステップが、多国籍チームにとって最大の落とし穴です。EU諸国では、会議録画が職場監視に該当し、GDPRとは別に従業員代表者の協議権が発生することがあります。
- ドイツ:労働評議会(Betriebsrat)は通常、従業員の行動・業績を監視可能なシステムについて共同決定権を持ちます。評議会の同意なしに録画ツールを導入すると、高額な是正措置が必要になるケースがあります。
- フランス・オランダ:従業員の行動を記録・分析するツールについて、同様の協議義務が存在します。
- 適用範囲:実際に全ての録画を確認するかどうかではなく、監視「可能性」が基準になります。現在はメモ用のみでも、業績評価に使えるツールは事前承認が必要な場合があります。
法定の従業員代表制度がある国で事業を行う場合、HRや現地法務と事前に協議しましょう。労働評議会の合意書、または不要の判断記録は、DPIAやROPAと同様にコンプライアンスファイルに保管します。
技術的・組織的セキュリティ対策チェックリスト
GDPRは「リスクに相応しい」セキュリティ対策を要求しており、具体的な内容は以下のような項目が監査で確認されます:
- 録画データ・文字起こし・要約の転送時・保存時の暗号化
- 業務上必要な人だけがアクセス可能なロールベース制御(組織全体に公開しない)
- デフォルトでの公開リンク共有無効化
- 誰が録画を閲覧・ダウンロード・共有したかの監査ログ
- ROPA記載の保存期間に基づく自動削除(手動整理ではない)
- 録画アーカイブにアクセス可能なアカウントの多要素認証
- 録画・文字起こしが漏洩した場合のインシデント対応手順
このリストを内部基準として文書化し、新しい録画ツール評価時に参照すれば、「コンプライアンス適合」をチェック項目化できます。
会議録画に関連する個人データ侵害の定義
個人データ侵害とは、個人データの偶発的・違法な破壊、紛失、改ざん、不正開示を指します。会議録画で想定されるシナリオは:
- 「リンクを知る全員」に共有された録画が組織外に流出
- 誤った配布リストに録画を送信
- ベンダーアカウントの乗っ取りで保存録画が暴露
- 退職者が録画共有ドライブへのアクセス権を保持
これらのいずれかが発生し、録画に個人データが含まれる場合、原則として72時間以内に監督機関へ報告する必要があります(高リスクケースでは本人への通知も)。録画を一元管理されたアクセス制御下に置くことで、侵害範囲を迅速に特定できます。詳細はGoogle Meet録画のプライバシーガイドをご覧ください。
完全なコンプライアンスチェックリスト
録画プログラムの見直しに使用できる実践リスト:
- 各利用ケースごとに法的根拠を選択・文書化
- 毎回の録画通知(口頭と招待状記載)
- DPIA実施、または不要理由の文書化
- ROPAに会議録画を独立項目として追加
- 各録画・文字起こしベンダーとDPA締結(サブプロセッサー明記)
- EU域外データ移転の適切な保護措置(SCCs等)
- 該当する場合の労働組合・従業員代表者協議完了
- セキュリティ対策チェックリストとベンダー設定の照合
- 保存期間の自動化(手動削除ではない)
- 録画関連の侵害対応手順文書化
このチェックリストを会議録画ポリシーテンプレートと組み合わせればチーム全体で遵守可能に、会議録画のエチケットガイドで日常的な運用規範を整備できます。
よくある質問
まとめ
会議録画のGDPR対応は、ポリシー策定だけでなく文書管理が鍵です。法的根拠・通知・保存期間という基本を押さえたら、監査やセキュリティ質問票で実際に問題となる穴を埋めましょう:DPIA判断、ROPA記載、ベンダーDPA締結、労働組合協議(該当する場合)、要求時に提示可能なセキュリティチェックリストです。
一度ファイルを整備し、ベンダーや利用ケースの変化に合わせて更新すれば、録画プログラムは監査人に自信を持って提示できる資産に変わります。現在の設定を見直す起点として、Record Meetingのセキュリティ概要をご活用ください。