GDPR-samsvar for opptak av møter: Sjekkliste for IT- og compliance-team
GDPR-samsvar for møteopptak handler om mer enn samtykke. Her er DPIA, leverandører, verneombud og sikkerhetssjekk IT- og compliance-team virkelig trenger.
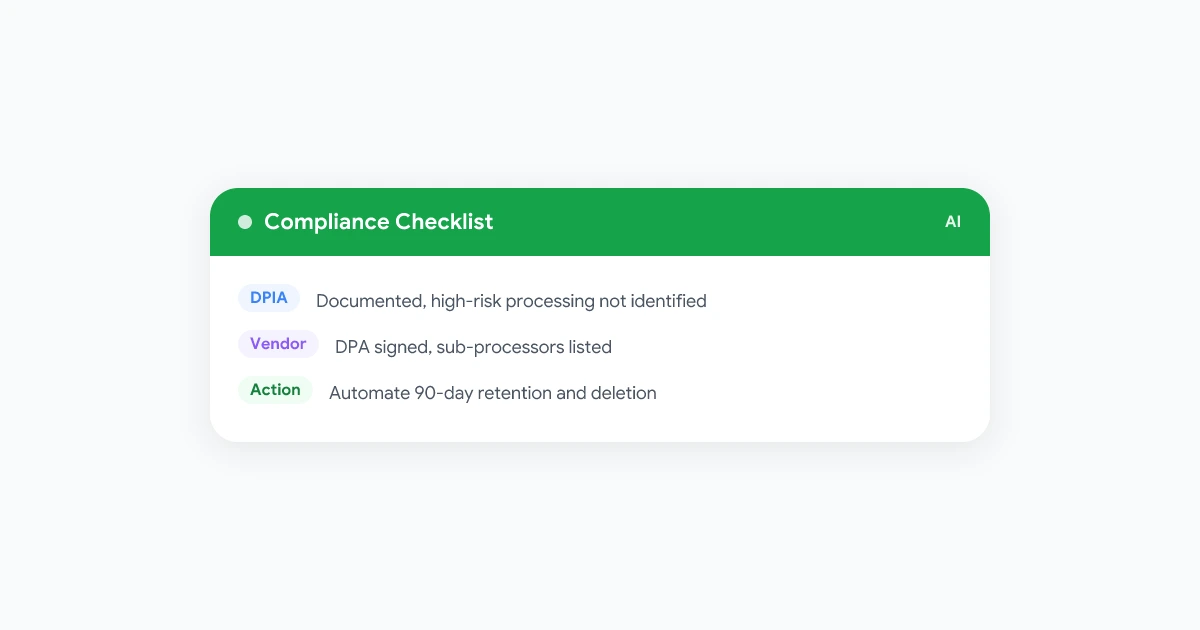
De fleste team løser den enkle delen av GDPR-samsvar for møteopptak på dag én: de velger en rettslig grunnlag og forteller deltakerne at samtalen blir tatt opp. Så spør en kunde om en databehandleravtale med opptaksleverandøren din, eller en ansatt i Tyskland spør om verneombudet har godkjent det, og ingen har et svar. Det er der compliance-programmer faktisk stopper opp, ikke på samtykke.
Denne guiden er den andre halvdelen av historien. Hvis du trenger det grunnleggende først, dekker vår GDPR-guide for møteopptak rettslig grunnlag, samtykke, lagring og datasubjekters rettigheter i dybden. Her går vi gjennom dokumentene et IT- eller compliance-team må lage: en DPIA-beslutning, en oppføring i behandlingsregisteret, en due diligence-fil for leverandører, en konsultasjonsprotokoll for ansatte og en sikkerhetssjekkliste du kan gi til en revisor.
Hvorfor “vi spør om samtykke” ikke er det samme som samsvar
Et opptaksprogram kan kunngjøre hvert møte, ha en ryddig lagringsplan, og likevel mislykkes i en compliance-vurdering fordi ingen dokumenterte beslutningene bak det. GDPR-ansvarlighetsprinsippet betyr at du må vise arbeidet ditt, ikke bare gjøre det riktige i stillhet. For møteopptak spesifikt faller den papirarbeidet vanligvis inn i fem kategorier:
- En dokumentert beslutning om hvorvidt behandlingen krever en formell risikovurdering
- En oppføring i organisasjonens register over hvilke personopplysninger du behandler og hvorfor
- En due diligence-fil for hver opptaks- eller transkripsjonsleverandør du bruker
- Bevis på at ansattes representanter ble konsultert, der det kreves
- En skriftlig liste over tekniske og organisatoriske sikkerhetstiltak
Mangler du en av disse, kan selve opptaket være fullstendig lovlig mens compliance-filen din er tom. Slik fyller du hver kategori.
Trenger du en DPIA for møteopptak?
En Data Protection Impact Assessment (DPIA) er en formell risikovurdering GDPR krever før du starter behandling som “sannsynligvis vil medføre høy risiko” for personers rettigheter. De fleste rutinemessige interne møteopptak når ikke den terskelen. Å ta opp salgssamtaler, standups eller treningsøkter med tydelig varsel og kort lagringsvindu er normal, lavrisikobedriftsaktivitet.
Du bør utføre en DPIA, eller i det minste dokumentere hvorfor du bestemte deg for ikke å gjøre det, når møteopptak overlapper med noe av følgende:
- Systematisk overvåking av ansatte, for eksempel opptak av hver kundestøttesamtale for prestasjonsscoring i stedet for tilfeldige stikkprøver
- Spesielle kategorier av data i stor skala, for eksempel helseopplysninger diskutert i HR- eller medisinske inntakssamtaler
- Ny teknologi i stor skala, som å rulle ut AI-transkripsjon eller følelsesanalyse over hele organisasjonen for første gang
- Automatiserte beslutninger basert på opptaket, som en algoritme som scorer salgsrepresentanter eller flagger “risikable” samtaler uten menneskelig vurdering
Hvis ingen av disse gjelder, er en kort intern notat som forklarer hvorfor en full DPIA ikke var nødvendig nok til å tilfredsstille en revisor. Hvis en gjelder, bør DPIA-en selv beskrive behandlingen, vurdere nødvendighet og proporsjonalitet, identifisere risikoer for de som blir tatt opp, og liste tiltakene du vil iverksette for å redusere dem, som tilgangsbegrensninger, kortere lagring eller sensur av sensitive deler.
Legg til møteopptak i behandlingsregisteret
Artikkel 30 i GDPR krever at de fleste organisasjoner fører et behandlingsregister, i hovedsak en oversikt over hvilke personopplysninger du behandler, hvorfor og hvordan. Møteopptak er lett å glemme her fordi det føles som infrastruktur snarere enn en distinkt “behandlingsaktivitet”.
En oppføring for møteopptak bør inneholde:
| Felt | Eksempel |
|---|---|
| Formål | Intern notatføring, gjennomgang av salgssamtaler, opplæring |
| Kategorier av data | Tale, video, navn, delt skjerminnhold, AI-transkript |
| Kategorier av personer | Ansatte, kunder, kandidater |
| Rettslig grunnlag | Legitime interesser (internt) eller samtykke (kundesamtaler) |
| Lagringsperiode | 90 dager internt, kontraktlengde for kundesamtaler |
| Mottakere | Kun internt team, eller navngitte tredjeparter |
| Internasjonale overføringer | Hvor opptaksverktøyet lagrer og behandler data |
| Sikkerhetstiltak | Kryptering i ro, tilgangskontroller, revisjonslogging |
Hvis du allerede fører et behandlingsregister for andre systemer, legg til opptak som en egen linje i stedet for å legge det inn under en generisk “kommunikasjon”-oppføring. Regulatorer og revisorer ser spesifikt etter det ved navn.
 Prøv Record Meeting
Ta opp Google Meet direkte fra nettleseren uten at en bot kobler seg til samtalen. Opptak, transkripsjoner og sammendrag blir i din egen Google Workspace, noe som gjør behandlingsregisteroppføringen og tilgangskontrollene enkle.
Kom i gang gratis
Vurdering av opptaksleverandør: DPA-er, underleverandører og overføringer
Ethvert opptaks- eller transkripsjonsverktøy som ikke er bygget helt internt er en databehandler som handler på dine instruksjoner. GDPR krever en skriftlig kontrakt, en Data Processing Agreement (DPA), mellom deg og leverandøren før du sender dem personopplysninger. Dette er delen de fleste team hopper over, fordi å registrere seg for et opptaksverktøy føles som å installere programvare, ikke å ansette en databehandler.
Før du stoler på en leverandør for møteopptak, bekreft følgende.
Hva DPA-en må dekke
- Kategoriene av data som behandles (lyd, video, transkripsjoner) og formålet
- Bekreftelse på at leverandøren kun behandler data på dine dokumenterte instruksjoner
- Konfidensialitetsforpliktelser for alle med tilgang på leverandørens side
- Sikkerhetstiltak, helst med referanse til en spesifikk standard eller sertifisering
- Tidsfrister for varsling om brudd fra leverandøren tilbake til deg
- Sletting eller retur av data når du slutter å bruke verktøyet
- En liste over leverandørens egne underleverandører, slik at du vet hvem andre som har tilgang til opptaket
De fleste anerkjente leverandører publiserer en DPA du kan godta på nettet eller be om fra salg. Hvis et verktøy ikke kan produsere en, er det en diskvalifiserende rød flagg for enhver forretningsbruk, ikke et lite gap.
Internasjonale dataoverføringer
Hvis opptaksleverandøren din behandler eller lagrer data utenfor EU eller Storbritannia, trenger du en gyldig overføringsmekanisme, typisk Europakommisjonens Standard Contractual Clauses (SCCs), lagt på toppen av DPA-en. Spør direkte hvor opptakene og transkripsjonene behandles og lagres, ikke bare hvor selskapet har hovedkontor. Å beholde opptakene i infrastruktur du allerede kontrollerer, i stedet for en egen leverandørs sky i en uklar jurisdiksjon, fjerner nesten helt dette spørsmålet.
Verneombud og konsultasjon av ansatte
Dette er trinnet de fleste guider hopper over, og det som skaper størst problemer for multinasjonale team. I flere EU-land regnes opptak av ansatte under møter som en form for arbeidsplassovervåking, som utløser ansattes representasjonsrettigheter som ligger ved siden av GDPR snarere enn innenfor den.
- Tyskland. Et Betriebsrat (verneombud) har vanligvis medbestemmelsesrett over tekniske systemer som kan overvåke ansattes oppførsel eller prestasjoner. Å rulle ut møteopptak eller samtalescoringsverktøy uten verneombudets godkjenning er et vanlig og kostbart compliance-gap.
- Frankrike og Nederland. Lignende konsultasjonsforpliktelser gjelder gjennom comité social et économique og ondernemingsraad, spesielt for verktøy som logger eller analyserer ansattes atferd.
- Verneombudets omfang. Utløseren er vanligvis muligheten til å overvåke, ikke om du faktisk gjennomgår hvert opptak. Et verktøy som kan brukes til å evaluere prestasjoner, trenger ofte godkjenning selv om du bare bruker det til notatføring i dag.
Hvis organisasjonen din opererer i et land med lovfestet ansattrepresentasjon, involver HR og lokal juridisk rådgivning før en opptaksutrulling, ikke etter. En signert verneombudsavtale, eller en dokumentert konklusjon om at en ikke er nødvendig, hører hjemme i den samme compliance-filen som DPIA-en og behandlingsregisteroppføringen.
Tekniske og organisatoriske sikkerhetstiltak: Sjekkliste
GDPR krever sikkerhetstiltak “som er hensiktsmessige i forhold til risikoen”, noe som er bevisst vagt. For møteopptak spesifikt, ser revisorer og kunders sikkerhetsspørreskjemaer vanligvis etter den samme konkrete listen:
- Kryptering under overføring og i ro for opptak, transkripsjoner og sammendrag
- Rollebasert tilgang, slik at opptak kun er synlige for personer med en forretningsmessig grunn til å se dem, ikke hele organisasjonen som standard
- Ingen offentlig deling av lenker som standardinnstilling, med “alle med lenken” deaktivert med mindre den eksplisitt velges
- Revisjonslogging av hvem som har sett, lastet ned eller delt et opptak
- Automatisert lagring og sletting, knyttet til tidsplanen i behandlingsregisteroppføringen din i stedet for manuell opprydding
- Tofaktorautentisering på enhver konto som kan få tilgang til opptaksarkivet
- Dokumenterte håndteringsprosedyrer spesifikt for at et opptak eller transkript blir eksponert eller feildelt
Skriv ned denne listen en gang som en kort intern standard, og pek hver evaluering av et nytt opptaksverktøy mot den. Det gjør “er dette samsvar” til en sjekkliste i stedet for en debatt.
Hva regnes som et brudd som involverer et møteopptak
Et personopplysningsbrudd er enhver hendelse som fører til utilsiktet eller ulovlig ødeleggelse, tap, endring eller uautorisert utlevering av personopplysninger. For møteopptak er de realistiske scenarioene:
- Et opptak delt med “alle med lenken” og videresendt utenfor organisasjonen
- Et opptak ved en feil sendt til feil distribusjonsliste
- En kompromittert leverandørkonto som eksponerer lagrede opptak eller transkripsjoner
- En tidligere ansatt som beholder tilgang til en delt mappe med opptak etter avslutning
Hvis noe av dette skjer og opptaket inneholder personopplysninger, har du vanligvis 72 timer på å varsle din tilsynsmyndighet, og i høyrisikotilfeller også de berørte personene. Å ha opptak sentralisert på ett tilgangskontrollert sted, i stedet for spredt over personlige mapper og chat-nedlastinger, er det som gjør det mulig å raskt avgjøre omfanget av et brudd for å nå dette vinduet. For det bredere bildet av hvor opptak ender opp og hvem som kan nå dem, se vår personvernveiledning for Google Meet-opptak.
Den fulle compliance-sjekklisten
Bruk dette som en gjennomgangsliste for en gjennomgang av opptaksprogrammet:
- Rettslig grunnlag valgt og dokumentert for hvert bruksområde for opptak
- Opptaksvarsel gitt hver gang, muntlig og i invitasjonen
- DPIA fullført, eller en dokumentert grunn til hvorfor en ikke var nødvendig
- Møteopptak lagt til som en egen linje i behandlingsregisteret
- DPA signert med hver opptaks- og transkripsjonsleverandør, underleverandører listet opp
- SCCs eller en annen gyldig mekanisme på plass for alle ikke-EU-dataoverføringer
- Verneombud eller ansattrepresentant konsultert, der aktuelt
- Sikkerhetssjekkliste gjennomgått mot leverandørens faktiske innstillinger
- Lagringsperioder automatisert, ikke manuelle
- Bruddhåndteringsprosedyrer spesifikke for opptak skrevet ned
Kombiner denne sjekklisten med vår mal for møteopptakspolicy for å gjøre den til et dokument hele teamet ditt kan følge, og vår etiketteveiledning for møteopptak for daglige normer som hindrer at opptak føles påtrengende.
Ofte stilte spørsmål
Oppsummering
GDPR-samsvar for møteopptak er like mye et papirarbeidsproblem som et policyproblem. Få det grunnleggende på plass først: rettslig grunnlag, varsel, lagring, og lukk deretter gapene som faktisk dukker opp i revisjoner og sikkerhetsspørreskjemaer: en DPIA-beslutning, en behandlingsregisteroppføring, signerte DPA-er med hver leverandør, verneombudssignatur der det gjelder, og en sikkerhetssjekkliste du kan vise på forespørsel.
Bygg filen en gang, hold den oppdatert når leverandører og bruksområder endrer seg, og et opptaksprogram som føltes risikabelt blir noe du kan gi til en revisor uten panikk. Gjennomgå din nåværende oppsett mot Record Meetings sikkerhetsoppsummering som et utgangspunkt.