การบันทึกการประชุมให้สอดคล้องกับ GDPR: เช็คลิสต์สำหรับทีมไอทีและทีม Compliance
การบันทึกการประชุมตาม GDPR ต้องมีเอกสาร DPIA, ตรวจสอบผู้ให้บริการ และเช็คลิสต์ความปลอดภัยสำหรับทีมไอทีและ Compliance เพื่อปฏิบัติตามกฎหมายอย่างถูกต้อง
ทีมส่วนใหญ่จัดการกับส่วนที่ง่ายของ การบันทึกการประชุมให้สอดคล้องกับ GDPR ในวันแรก: พวกเขาเลือกพื้นฐานทางกฎหมายและบอกผู้คนว่าการสนทนาจะถูกบันทึก จากนั้นเมื่อแบบสอบถามความปลอดภัยของลูกค้าถามหา “ข้อตกลงการประมวลผลข้อมูล” (DPA) กับผู้ให้บริการบันทึกของคุณ หรือพนักงานในเยอรมนีถามว่าคณะกรรมการลูกจ้างเซ็นอนุมัติหรือไม่ ก็ไม่มีใครตอบได้ นี่คือจุดที่โปรแกรม Compliance จริงๆ แล้วหยุดชะงัก ไม่ใช่ที่การขอความยินยอม
คู่มือนี้คือส่วนต่อของเรื่องราว หากคุณต้องการพื้นฐานก่อน ดูคู่มือการบันทึกการประชุมตาม GDPR ของเราที่ครอบคลุมพื้นฐานทางกฎหมาย, การยินยอม, การเก็บรักษา และสิทธิของเจ้าของข้อมูลโดยละเอียด ที่นี่เราจะพูดถึงเอกสารที่ทีมไอทีหรือ Compliance ต้องจัดเตรียม: การตัดสินใจเรื่อง DPIA, รายการใน Records of Processing Activities, ไฟล์ตรวจสอบผู้ให้บริการ, บันทึกการปรึกษาพนักงาน และเช็คลิสต์ความปลอดภัยที่คุณสามารถส่งให้ผู้ตรวจสอบได้
ทำไม “เราแค่ขอความยินยอม” ไม่เท่ากับการปฏิบัติตามกฎหมาย
โปรแกรมบันทึกการประชุมสามารถประกาศทุกครั้ง, มีตารางการเก็บรักษาที่เป็นระเบียบ แต่ยังล้มเหลวในการตรวจสอบ Compliance เพราะไม่มีใครบันทึกการตัดสินใจที่อยู่เบื้องหลัง หลักการความรับผิดชอบของ GDPR หมายความว่าคุณต้อง แสดงหลักฐาน ไม่ใช่แค่ทำสิ่งที่ถูกต้องอย่างเงียบๆ โดยเฉพาะสำหรับการบันทึกการประชุม เอกสารเหล่านี้มักแบ่งได้เป็น 5 ประเภท:
- การตัดสินใจที่เป็นเอกสารว่าการประมวลผลจำเป็นต้องมีการประเมินความเสี่ยงอย่างเป็นทางการหรือไม่
- รายการในบันทึกขององค์กรว่าคุณประมวลผลข้อมูลส่วนบุคคลอะไรและทำไม
- ไฟล์ตรวจสอบผู้ให้บริการบันทึกหรือถอดความทุกรายที่คุณใช้
- หลักฐานที่แสดงว่ามีการปรึกษาผู้แทนพนักงานแล้ว (ในกรณีที่จำเป็น)
- ชุดมาตรการความปลอดภัยทางเทคนิคและองค์กรที่เป็นลายลักษณ์อักษร
หากขาดสิ่งใดสิ่งหนึ่งไป การบันทึกอาจถูกกฎหมายแต่ไฟล์ Compliance ของคุณจะว่างเปล่า นี่คือวิธีเติมแต่ละหมวดหมู่
คุณจำเป็นต้องทำ DPIA สำหรับการบันทึกการประชุมหรือไม่?
การประเมินผลกระทบด้านการปกป้องข้อมูล (DPIA) คือการประเมินความเสี่ยงอย่างเป็นทางการที่ GDPR กำหนดก่อนเริ่มการประมวลผลที่ “มีแนวโน้มจะก่อให้เกิดความเสี่ยงสูง” ต่อสิทธิของบุคคล การบันทึกการประชุมภายในตามปกติส่วนใหญ่ไม่เข้าข่ายนี้ การบันทึกการสนทนาขาย, การประชุมสแตนด์อัพ หรือเซสชันฝึกอบรมที่มีการแจ้งล่วงหน้าและระยะเวลาการเก็บรักษาสั้นคือกิจกรรมทางธุรกิจปกติที่มีความเสี่ยงต่ำ
คุณควรทำ DPIA หรืออย่างน้อยบันทึกเหตุผลที่ตัดสินใจไม่ทำ เมื่อการบันทึกการประชุมเกี่ยวข้องกับสิ่งเหล่านี้:
- การตรวจสอบพนักงานอย่างเป็นระบบ เช่น การบันทึกทุกการสนทนาลูกค้าเพื่อให้คะแนนประสิทธิภาพแทนการสุ่มตรวจ
- ข้อมูลประเภทพิเศษในวงกว้าง เช่น รายละเอียดสุขภาพที่พูดถึงในการสนทนาของฝ่าย HR หรือการรับเข้าทางการแพทย์
- เทคโนโลยีใหม่ในวงกว้าง เช่น การใช้การถอดความด้วย AI หรือการวิเคราะห์อารมณ์ทั่วทั้งองค์กรเป็นครั้งแรก
- การตัดสินใจอัตโนมัติจากบันทึก เช่น อัลกอริทึมที่ให้คะแนนพนักงานขายหรือระบุการสนทนาที่ “เสี่ยง” โดยไม่มีการตรวจสอบโดยมนุษย์
หากไม่มีกรณีเหล่านี้ บันทึกภายในสั้นๆ ที่อธิบายว่าทำไมไม่จำเป็นต้องทำ DPIA ก็เพียงพอสำหรับผู้ตรวจสอบ หากมีกรณีที่เกี่ยวข้อง DPIA ควรอธิบายการประมวลผล, ประเมินความจำเป็นและสัดส่วน, ระบุความเสี่ยงต่อผู้ถูกบันทึก และ列出มาตรการที่คุณจะใช้ลดความเสี่ยง เช่น การจำกัดการเข้าถึง, การเก็บรักษาที่สั้นลง หรือการตัดส่วนที่ละเอียดอ่อนออก
เพิ่มการบันทึกการประชุมใน Records of Processing Activities ของคุณ
ข้อ 30 ของ GDPR กำหนดให้องค์กรส่วนใหญ่ต้องมี บันทึกกิจกรรมการประมวลผล (ROPA) ซึ่งเป็นรายการว่าคุณประมวลผลข้อมูลส่วนบุคคลอะไร, ทำไม และอย่างไร การบันทึกการประชุมมักถูกลืมที่นี่เพราะรู้สึกเหมือนเป็นโครงสร้างพื้นฐานมากกว่า “กิจกรรมการประมวลผล” ที่ชัดเจน
รายการ ROPA สำหรับการบันทึกการประชุมควรรวม:
| ฟิลด์ | ตัวอย่าง |
|---|---|
| วัตถุประสงค์ | การจดบันทึกภายใน, การทบทวนการสนทนาขาย, การฝึกอบรม |
| ประเภทข้อมูล | เสียง, วิดีโอ, ชื่อ, เนื้อหาที่แชร์บนหน้าจอ, การถอดความด้วย AI |
| ประเภทบุคคล | พนักงาน, ลูกค้า, ผู้สมัคร |
| พื้นฐานทางกฎหมาย | ผลประโยชน์โดยชอบธรรม (ภายใน) หรือความยินยอม (การสนทนากับลูกค้า) |
| ระยะเวลาการเก็บรักษา | 90 วันสำหรับภายใน, ตามระยะเวลาสัญญาสำหรับลูกค้า |
| ผู้รับข้อมูล | ทีมภายในเท่านั้น, หรือบุคคลที่สามที่ระบุชื่อ |
| การโอนข้อมูลระหว่างประเทศ | ที่ที่เครื่องมือบันทึกจัดเก็บและประมวลผลข้อมูล |
| มาตรการความปลอดภัย | การเข้ารหัสเมื่อจัดเก็บ, การควบคุมการเข้าถึง, การบันทึกการตรวจสอบ |
หากคุณมี ROPA สำหรับระบบอื่นอยู่แล้ว ให้เพิ่มการบันทึกเป็นรายการแยกต่างหากแทนที่จะรวมไว้ในรายการ “การสื่อสาร” ทั่วไป ผู้กำกับดูแลและผู้ตรวจสอบมักมองหามันโดยเฉพาะ
 ลองใช้ Record Meeting
บันทึก Google Meet จากเบราว์เซอร์โดยไม่มีบอทเข้าร่วมการเรียก การบันทึก, การถอดความ และบทสรุปจะอยู่ใน Google Workspace ของคุณเอง ซึ่งทำให้รายการ ROPA และการควบคุมการเข้าถึงง่ายขึ้น
เริ่มต้นฟรี
การตรวจสอบผู้ให้บริการบันทึก: DPA, ผู้ประมวลผลย่อย และการโอนข้อมูล
เครื่องมือบันทึกหรือถอดความใดๆ ที่ไม่ได้สร้างขึ้นภายในองค์กรทั้งหมดคือ ผู้ประมวลผลข้อมูล ที่ทำงานตามคำสั่งของคุณ GDPR กำหนดให้ต้องมีสัญญาเป็นลายลักษณ์อักษร, ข้อตกลงการประมวลผลข้อมูล (DPA), ระหว่างคุณกับผู้ให้บริการนั้นก่อนส่งข้อมูลส่วนบุคคลใดๆ ให้พวกเขา นี่คือส่วนที่ทีมส่วนใหญ่ข้ามไป เพราะการสมัครใช้เครื่องมือบันทึกรู้สึกเหมือนการติดตั้งซอฟต์แวร์ ไม่ใช่การแต่งตั้งผู้ประมวลผล
ก่อนที่คุณจะพึ่งพาผู้ให้บริการสำหรับการบันทึกการประชุม ยืนยันสิ่งต่อไปนี้
สิ่งที่ DPA ต้องครอบคลุม
- ประเภทข้อมูลที่ประมวลผล (เสียง, วิดีโอ, การถอดความ) และวัตถุประสงค์
- การยืนยันว่าผู้ให้บริการประมวลผลข้อมูลตามคำสั่งที่เป็นเอกสารของคุณเท่านั้น
- ข้อผูกมัดความลับสำหรับทุกคนที่เข้าถึงข้อมูลทางฝั่งผู้ให้บริการ
- มาตรการความปลอดภัย, โดยอ้างอิงมาตรฐานหรือการรับรองเฉพาะจะดีที่สุด
- ระยะเวลาการแจ้งเตือนการละเมิดข้อมูลจากผู้ให้บริการกลับถึงคุณ
- การลบหรือส่งคืนข้อมูลเมื่อคุณหยุดใช้เครื่องมือ
- รายชื่อ ผู้ประมวลผลย่อย ของผู้ให้บริการเอง เพื่อให้คุณรู้ว่าใครอีกที่เกี่ยวข้องกับการบันทึก
ผู้ให้บริการที่มีชื่อเสียงส่วนใหญ่เผยแพร่ DPA ที่คุณสามารถยอมรับออนไลน์หรือขอจากฝ่ายขาย หากเครื่องมือไม่สามารถจัดทำได้ นั่นคือสัญญาณเตือนที่ทำให้ไม่เหมาะสำหรับการใช้ในธุรกิจ
การโอนข้อมูลระหว่างประเทศ
หากผู้ให้บริการบันทึกของคุณประมวลผลหรือจัดเก็บข้อมูลนอก EU หรือ UK คุณต้องมีกลไกการโอนที่ถูกต้อง โดยทั่วไปคือ ข้อตกลงมาตรฐานของคณะกรรมาธิการยุโรป (SCCs), ที่เพิ่มเติมจาก DPA ถามโดยตรงว่าการบันทึกและการถอดความถูกประมวลผลและจัดเก็บที่ไหน ไม่ใช่แค่ที่ตั้งสำนักงานใหญ่ของบริษัท การเก็บการบันทึกไว้ในโครงสร้างพื้นฐานที่คุณควบคุมอยู่แล้ว แทนที่จะเป็นคลาวด์ของผู้ให้บริการอื่นในเขตอำนาจศาลที่ไม่ชัดเจน จะช่วยลดคำถามนี้ได้เกือบทั้งหมด
คณะกรรมการลูกจ้างและการปรึกษาพนักงาน
นี่คือขั้นตอนที่คู่มือส่วนใหญ่ข้ามไป และเป็นสิ่งที่ทำให้ทีมข้ามชาติลำบากที่สุด ในหลายประเทศใน EU การบันทึกพนักงานระหว่างการประชุมถือเป็นรูปแบบหนึ่งของ การตรวจสอบสถานที่ทำงาน, ซึ่งก่อให้เกิดสิทธิการเป็นตัวแทนของพนักงานที่นอกเหนือจาก GDPR
- เยอรมนี คณะกรรมการลูกจ้าง (Betriebsrat) โดยทั่วไปมีสิทธิร่วมตัดสินใจเกี่ยวกับระบบเทคนิคที่สามารถตรวจสอบพฤติกรรมหรือประสิทธิภาพของพนักงาน การเปิดตัวเครื่องมือบันทึกการประชุมหรือให้คะแนนการสนทนาโดยไม่ได้รับความเห็นชอบจากคณะกรรมการลูกจ้างเป็นช่องโหว่ Compliance ที่พบบ่อยและมีค่าใช้จ่ายสูง
- ฝรั่งเศสและเนเธอร์แลนด์ ข้อผูกมัดการปรึกษาหารือที่คล้ายกันใช้ผ่าน comité social et économique และ ondernemingsraad, โดยเฉพาะสำหรับเครื่องมือที่บันทึกหรือวิเคราะห์พฤติกรรมพนักงาน
- ขอบเขตของคณะกรรมการลูกจ้าง สิ่งที่กระตุ้นมักคือ ความสามารถ ในการตรวจสอบ ไม่ใช่ว่าคุณตรวจสอบทุกการบันทึกจริงหรือไม่ เครื่องมือที่อาจใช้เพื่อประเมินประสิทธิภาพมักต้องการการเซ็นอนุมัติแม้ว่าคุณจะใช้เพื่อจดบันทึกในวันนี้เท่านั้น
หากองค์กรของคุณดำเนินงานในประเทศที่มีการเป็นตัวแทนพนักงานตามกฎหมาย ควรปรึกษา HR และทนายท้องถิ่นก่อนเปิดตัวการบันทึก ไม่ใช่หลังจาก มีข้อตกลงคณะกรรมการลูกจ้างที่เซ็นแล้ว หรือการบันทึกที่แสดงว่าไม่จำเป็น ควรอยู่ในไฟล์ Compliance เดียวกันกับ DPIA และรายการ ROPA ของคุณ
เช็คลิสต์มาตรการความปลอดภัยทางเทคนิคและองค์กร
GDPR กำหนดให้ต้องมีมาตรการความปลอดภัย “เหมาะสมกับความเสี่ยง” ซึ่งคลุมเครือโดยเจตนา สำหรับการบันทึกการประชุมโดยเฉพาะ ผู้ตรวจสอบและแบบสอบถามความปลอดภัยของลูกค้ามักมองหารายการที่เป็นรูปธรรมเดียวกัน:
- การเข้ารหัสระหว่างการส่งและเมื่อจัดเก็บ สำหรับการบันทึก, การถอดความ และบทสรุป
- การเข้าถึงตามบทบาท เพื่อให้การบันทึกมองเห็นได้เฉพาะคนที่มีเหตุผลทางธุรกิจที่จะดู ไม่ใช่ทั้งองค์กรโดยค่าเริ่มต้น
- ไม่มีการแชร์ลิงก์สาธารณะ เป็นการตั้งค่าเริ่มต้น โดยปิด “ใครก็ตามที่มีลิงก์” เว้นแต่จะเลือก explicitly
- การบันทึกการตรวจสอบ ว่าใครดู, ดาวน์โหลด หรือแชร์การบันทึก
- การเก็บรักษาและการลบอัตโนมัติ เชื่อมโยงกับตารางในรายการ ROPA ของคุณแทนการทำความสะอาดด้วยมือ
- การยืนยันตัวตนหลายปัจจัย ในบัญชีใดๆ ที่สามารถเข้าถึงที่เก็บการบันทึก
- ขั้นตอนการตอบสนองต่อเหตุการณ์ที่เป็นเอกสาร เฉพาะสำหรับการบันทึกหรือการถอดความที่ถูกเปิดเผยหรือแชร์ผิด
เขียนรายการนี้ลงเป็นมาตรฐานภายในสั้นๆ แล้วใช้เป็นเกณฑ์ในการประเมินเครื่องมือบันทึกทุกตัว มันเปลี่ยน “สิ่งนี้สอดคล้องหรือไม่” จากข้อถกเถียงเป็นเช็คลิสต์
อะไรนับเป็นการละเมิดข้อมูลที่เกี่ยวข้องกับการบันทึกการประชุม
การละเมิดข้อมูลส่วนบุคคลคือเหตุการณ์ใดๆ ที่นำไปสู่การทำลาย, การสูญหาย, การเปลี่ยนแปลง หรือการเปิดเผยข้อมูลส่วนบุคคลโดยไม่ได้รับอนุญาต สำหรับการบันทึกการประชุม สถานการณ์ที่เป็นไปได้คือ:
- การบันทึกที่แชร์กับ “ใครก็ตามที่มีลิงก์” และถูกส่งต่อนอกองค์กร
- การบันทึกที่ส่งผิดรายชื่อแจกจ่าย
- บัญชีผู้ให้บริการที่ถูกโจมตีทำให้การบันทึกหรือการถอดความที่เก็บไว้ถูกเปิดเผย
- พนักงานที่ออกจากงานยังคงเข้าถึงไดรฟ์ที่แชร์การบันทึกได้หลังจากออก
หากสิ่งเหล่านี้เกิดขึ้นและการบันทึกมีข้อมูลส่วนบุคคล คุณมักมี 72 ชั่วโมง เพื่อแจ้งหน่วยงานกำกับดูแลของคุณ และในกรณีที่มีความเสี่ยงสูงก็ต้องแจ้งบุคคลที่เกี่ยวข้องด้วย การรวมการบันทึกไว้ในที่เดียวที่ควบคุมการเข้าถึงได้ แทนที่จะกระจายอยู่ทั่วไดรฟ์ส่วนตัวและการดาวน์โหลดแชท คือสิ่งที่ทำให้สามารถประเมินขอบเขตการละเมิดได้เร็วพอที่จะอยู่ในกรอบเวลานั้น สำหรับภาพรวมที่กว้างขึ้นว่าการบันทึกไปอยู่ที่ไหนและใครสามารถเข้าถึงได้ ดูคู่มือความเป็นส่วนตัวของการบันทึก Google Meet ของเรา
เช็คลิสต์ Compliance ฉบับเต็ม
ใช้สิ่งนี้เป็นรายการตรวจสอบสำหรับการทบทวนโปรแกรมบันทึก:
- เลือกและบันทึกพื้นฐานทางกฎหมายสำหรับแต่ละกรณีใช้การบันทึก
- แจ้งการบันทึกทุกครั้ง ทั้งทางวาจาและในคำเชิญ
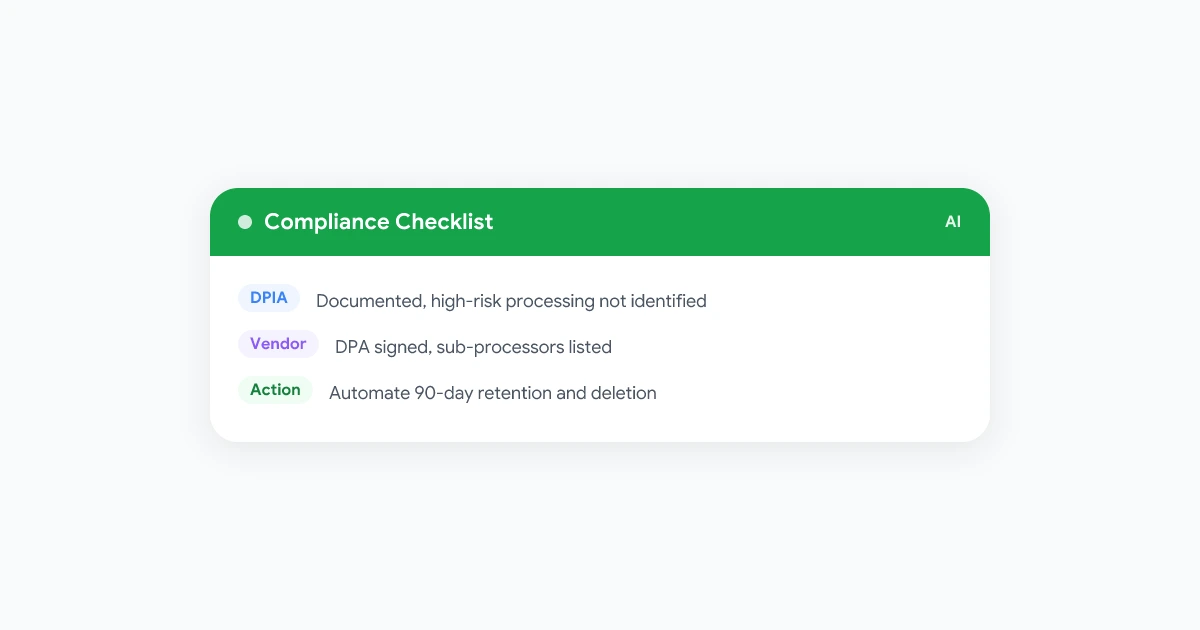
- ทำ DPIA เสร็จ หรือบันทึกเหตุผลที่ไม่จำเป็น
- เพิ่มการบันทึกการประชุมเป็นรายการแยกใน ROPA
- เซ็น DPA กับผู้ให้บริการบันทึกและถอดความทุกราย มีรายชื่อผู้ประมวลผลย่อย
- มี SCCs หรือกลไกการโอนที่ถูกต้องสำหรับการโอนข้อมูลนอก EU
- การปรึกษาหารือกับคณะกรรมการลูกจ้างหรือผู้แทนพนักงานเสร็จสิ้น (ถ้ามี)
- ทบทวนเช็คลิสต์มาตรการความปลอดภัยกับการตั้งค่าจริงของผู้ให้บริการ
- ระยะเวลาการเก็บรักษาอัตโนมัติ ไม่ใช่ด้วยมือ
- เขียนขั้นตอนการตอบสนองต่อการละเมิดเฉพาะสำหรับการบันทึก
จับคู่เช็คลิสต์นี้กับเทมเพลตนโยบายการบันทึกการประชุม ของเราเพื่อเปลี่ยนเป็นเอกสารที่ทีมทั้งหมดปฏิบัติตามได้ และคู่มือมารยาทการบันทึกการประชุม ของเราเพื่อบรรทัดฐานประจำวันที่ทำให้การบันทึกไม่รู้สึกเป็นการบุกรุก
คำถามที่พบบ่อย
สรุป
การบันทึกการประชุมให้สอดคล้องกับ GDPR เป็นปัญหาของเอกสารพอๆ กับนโยบาย ทำพื้นฐานให้ถูกต้องก่อน: พื้นฐานทางกฎหมาย, การแจ้งเตือน, การเก็บรักษา จากนั้นปิดช่องโหว่ที่ปรากฏในการตรวจสอบและแบบสอบถามความปลอดภัยจริงๆ: การตัดสินใจเรื่อง DPIA, รายการ ROPA, DPA ที่เซ็นกับผู้ให้บริการทุกราย, การเซ็นอนุมัติจากคณะกรรมการลูกจ้าง (ถ้ามี) และเช็คลิสต์ความปลอดภัยที่คุณสามารถอ้างอิงได้ทันที
สร้างไฟล์นี้ครั้งเดียว, อัปเดตเมื่อผู้ให้บริการและกรณีใช้เปลี่ยนไป และโปรแกรมบันทึกที่เคยรู้สึกว่ามีความเสี่ยงจะกลายเป็นสิ่งที่คุณสามารถส่งให้ผู้ตรวจสอบได้โดยไม่ต้องวุ่นวาย ทบทวนการตั้งค่าปัจจุบันของคุณกับภาพรวมความปลอดภัยของ Record Meeting เป็นจุดเริ่มต้น